Phân tích nền tảng khai thác iOS DarkSword và mã độc Coruna đánh cắp ví tiền điện tử
Nền tảng DarkSword đang sử dụng mã độc Coruna để khai thác lỗ hổng trên iOS, đánh cắp cụm từ khôi phục ví tiền điện tử thông qua các module tấn công tinh vi.

- Mối đe dọa: Nền tảng DarkSword cung cấp dịch vụ khai thác iOS thương mại, kết hợp với mã độc Coruna để đánh cắp cụm từ khôi phục (recovery phrases) từ các ứng dụng ví tiền điện tử phổ biến.
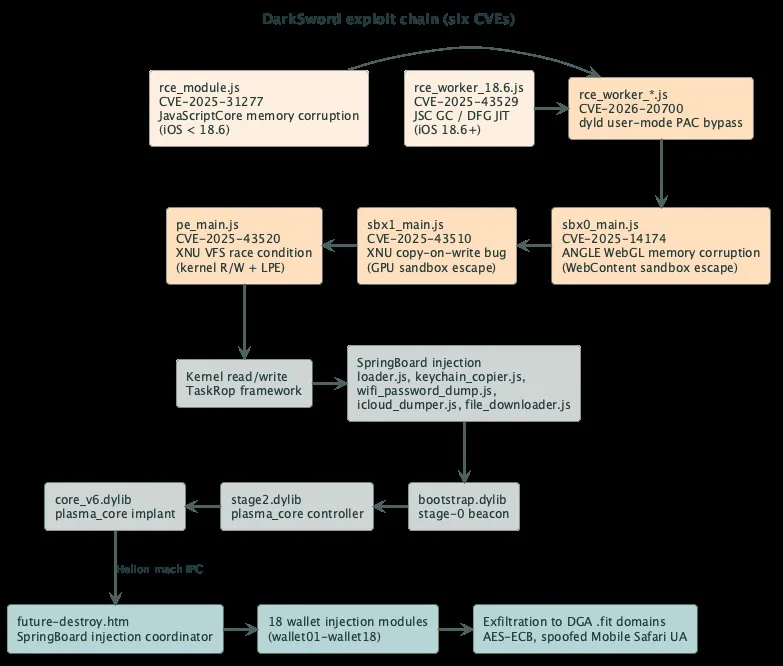
- Cơ chế tấn công: Chuỗi tấn công nhắm vào WebKit và JavaScriptCore để thoát khỏi sandbox, giành quyền truy cập kernel và tiêm module độc hại vào tiến trình SpringBoard.
- Phạm vi ảnh hưởng: Hơn 18 ứng dụng ví tiền điện tử bị nhắm mục tiêu, bao gồm MetaMask, Trust Wallet, Coinbase và nhiều ứng dụng khác.
- Khuyến nghị: Người dùng cần cập nhật iOS lên phiên bản mới nhất và các tổ chức bảo mật nên theo dõi các chỉ số IOCs mạng để phát hiện sớm các dấu hiệu xâm nhập.
Tổng quan về nền tảng khai thác iOS DarkSword và mã độc Coruna
Các nhà nghiên cứu bảo mật đã phát hiện một chiến dịch tấn công mạng tinh vi, nơi các tác nhân đứng sau nền tảng DarkSword sử dụng mã độc Coruna để đánh cắp cụm từ khôi phục ví tiền điện tử từ thiết bị iPhone. Nền tảng này hoạt động như một dịch vụ thương mại, cung cấp các công cụ khai thác sẵn sàng để sử dụng, biến các lỗ hổng trình duyệt thành phương thức đánh cắp tài sản kỹ thuật số hiệu quả.
Việc phân tích các thư mục máy chủ bị lộ đã tiết lộ cấu trúc vận hành của DarkSword, bao gồm các module ví, hệ thống chỉ huy và kiểm soát (C2), cùng với hồ sơ dữ liệu bị đánh cắp. Một bản sao của máy chủ sản xuất chứa 11 cụm từ khôi phục của nạn nhân, 179 thư mục chứa dữ liệu thiết bị và danh sách 75 tài khoản điều hành, cho thấy đây là một hoạt động thương mại có tổ chức với các đại lý và hạn mức thiết bị cụ thể.
Cơ chế kỹ thuật của chuỗi tấn công
DarkSword đóng vai trò là cửa ngõ xâm nhập vào thiết bị, trong khi Coruna cung cấp các công cụ chuyên dụng để đánh cắp dữ liệu ví. Chuỗi tấn công bắt đầu bằng việc khai thác các lỗ hổng trong WebKit và JavaScriptCore, cho phép kẻ tấn công thoát khỏi sandbox của trình duyệt và giành quyền truy cập kernel. Sau khi chiếm quyền điều khiển, nền tảng này tải ba lớp chính: beacon khởi động, bộ điều khiển giai đoạn hai và implant cốt lõi.
Tiến trình SpringBoard trên iOS, vốn kiểm soát việc khởi chạy ứng dụng và giao diện người dùng, được sử dụng để theo dõi các ứng dụng ví tiền điện tử. Khi một ứng dụng mục tiêu được mở, hệ thống sẽ tiêm module đánh cắp tương ứng vào ứng dụng đó. Các module này được thiết kế để kiểm tra và đánh cắp dữ liệu với tần suất giới hạn nhằm tránh bị phát hiện.
Các module đánh cắp ví tiền điện tử
Bộ công cụ bị lộ chứa 18 module nhắm mục tiêu vào các ứng dụng ví phổ biến như MetaMask, Phantom, Trust Wallet, Coinbase, Exodus, imToken và Bitpie. Ngoài việc đánh cắp dữ liệu từ ứng dụng, implant còn tìm kiếm trong thư viện ảnh và ứng dụng Apple Notes để tìm các cụm từ khôi phục BIP39, chỉ gửi các cụm từ vượt qua kiểm tra checksum về máy chủ.
Phân tích hạ tầng và quản lý vận hành
Máy chủ của DarkSword bao gồm một dịch vụ phân phối dựa trên Python và bảng điều khiển quản trị FastAPI. Hệ thống này tự động đăng ký thiết bị khi kết nối lần đầu, phục vụ các trang đích (landing pages), thu thập báo cáo khai thác và truyền lệnh đến các implant. Bảng điều khiển hỗ trợ hơn 60 lệnh khác nhau, cho phép quản lý đại lý, tỷ lệ hoa hồng và hạn mức thiết bị.
⚠️ Cảnh báo quan trọng: Các tệp tin liên quan đến CVE-2026-31001 được tìm thấy trong các tệp phát triển cho thấy nỗ lực khai thác iOS 26, mặc dù các giai đoạn sandbox và kernel vẫn chỉ là các placeholder (vị trí tạm thời), cho thấy đây là công việc đang trong quá trình hoàn thiện.
Bảng chỉ số IOCs và thực thể kỹ thuật
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2026-31001 | Lỗ hổng type-confusion trong JavaScriptCore |
| Hash (SHA-256) | c391bce7b09a0ea263e4b2c1d1bde0327c180723fa3299b006485429564c61ee | bootstrap.dylib |
| Hash (SHA-256) | 8973e80ab494c02463d4123f76fc5e2dca2ea2c097317d246323d75c1f2eb791 | stage2.dylib |
| Hash (SHA-256) | a50c4da5c92636b2b1f170cdce3bd967a213886a8df5656cf3519214fcecfac5 | core_v6.dylib |
| Hash (SHA-256) | 54a4166ab33ffe02b41de9c943e783d20129b6cc22f56b7fe7d564fd02bde006 | core_a5.dylib |
| Hash (SHA-256) | 7ff5bb16cd5f8c92bc4fec72bba162662f202af075418db5000a1b4f81489fc2 | future-destroy.htm |
| IP:Port | 43.134.165.205:9999 | DS-Fusion v1.0 distribution bundle |
| IP:Port | 166.88.95.90:9999 | Operational command server |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ thiết bị trước các cuộc tấn công từ nền tảng DarkSword, người dùng cần ưu tiên cập nhật các bản vá bảo mật iOS mới nhất. Apple đã mở rộng các bản vá cho DarkSword trên nhiều thiết bị iOS 18. Các chuyên gia bảo mật khuyến cáo không nên dựa hoàn toàn vào việc phát hiện dựa trên hash vì kẻ tấn công thường xuyên thay đổi payload. Thay vào đó, việc theo dõi các chữ ký mã (code signatures) và dấu vân tay máy chủ (server fingerprints) sẽ mang lại hiệu quả phát hiện cao hơn.
Các tổ chức cần thiết lập giám sát mạng chặt chẽ đối với các kết nối đến các dải IP và tên miền liên quan đến hạ tầng của DarkSword. Việc sử dụng các giải pháp EDR (Endpoint Detection and Response) để phát hiện các hành vi bất thường như tiêm module vào tiến trình SpringBoard hoặc truy cập trái phép vào các tệp tin nhạy cảm trong ứng dụng ví là vô cùng cần thiết.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan