VirusTotal triển khai quét IPv4 công khai: Bước tiến mới trong săn tìm C2
VirusTotal vừa bổ sung tính năng quét toàn bộ không gian IPv4 công khai hàng ngày, hỗ trợ các đội ngũ bảo mật phát hiện máy chủ C2 và hạ tầng mã độc hiệu quả hơn.

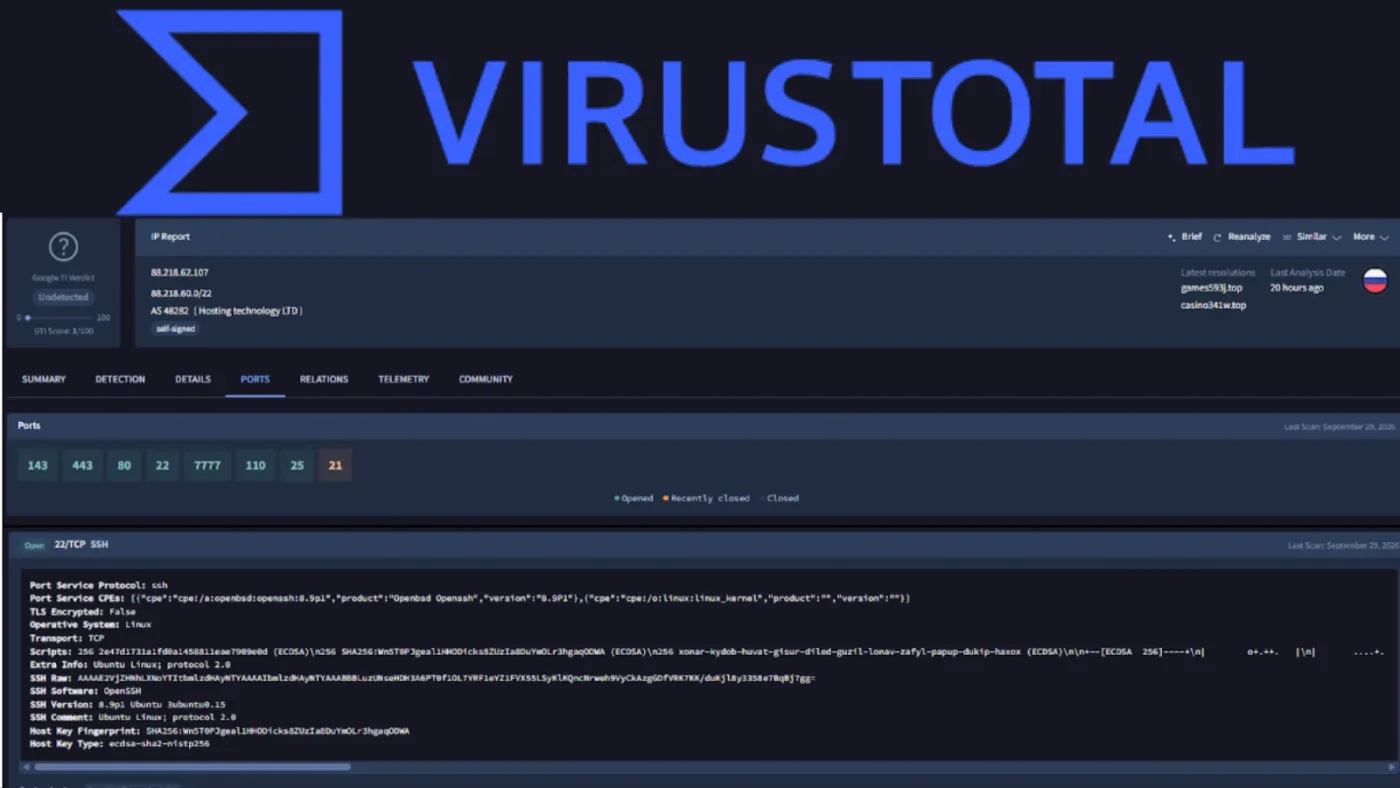
- Giám sát hạ tầng: VirusTotal thực hiện quét toàn bộ không gian IPv4 công khai hàng ngày để thu thập dữ liệu dịch vụ, cổng mạng và dấu vân tay máy chủ.
- Phân tích chuyên sâu: Cung cấp thông tin chi tiết về SSH host keys, RDP fingerprints và HTTP headers, giúp định danh các máy chủ liên quan ngay cả khi chưa có cảnh báo mã độc.
- Truy vết lịch sử: Lưu trữ dữ liệu về các cổng mạng đã đóng, cho phép đối chiếu thời gian hoạt động của máy chủ C2 với các chiến dịch tấn công.
- Tối ưu hóa Threat Hunting: Hỗ trợ truy vấn qua giao diện web và API, giúp các nhà nghiên cứu xây dựng quy trình săn tìm mối đe dọa tự động.
VirusTotal vừa chính thức công bố việc bổ sung tính năng quét hàng ngày trên toàn bộ không gian IPv4 công khai. Đây là một bước tiến quan trọng, cung cấp cho các đội ngũ an ninh mạng một phương thức mới để phát hiện các máy chủ điều khiển (C2) và theo dõi hạ tầng của các nhóm tội phạm mạng. Cập nhật này được công bố vào ngày 8 tháng 10 năm 2026, tập trung vào việc ghi lại các dịch vụ đang mở, hoạt động của cổng mạng, banner dịch vụ và dấu vân tay (fingerprints) của máy chủ, kết hợp cùng kho dữ liệu tình báo mối đe dọa hiện có.
Tăng cường khả năng hiển thị hạ tầng mạng
Sự thay đổi này cho phép các nhà nghiên cứu nhìn xa hơn các điểm số phát hiện (detection score) truyền thống của một địa chỉ IP. Trước đây, các báo cáo thường chỉ hiển thị chi tiết về đơn vị lưu trữ (hosting), bản ghi DNS thụ động và các tệp tin đã từng liên lạc với địa chỉ đó. Dữ liệu mới hiện nay cho thấy những gì một máy chủ đang thực sự phơi bày ra internet, giúp các nhà phân tích xác định các máy chủ liên quan ngay cả khi chúng chưa bị gắn cờ là độc hại.
Một tab mới có tên là Ports đã được tích hợp, liệt kê chi tiết các cổng đang mở, đã đóng và các cổng vừa mới đóng gần đây. Thông tin đi kèm bao gồm tên dịch vụ, phiên bản phần mềm và dấu thời gian (timestamps). Các bản ghi cũng bao gồm SSH host keys, RDP fingerprints, HTTP headers và thông tin chi tiết về hệ điều hành được suy luận từ phản hồi của dịch vụ.
VirusTotal duy trì các bản ghi ngay cả khi các cổng không còn phản hồi. Nhờ đó, các nhà nghiên cứu có thể kiểm tra thời điểm một dịch vụ nghi ngờ là C2 lần cuối cùng xuất hiện trực tuyến và so sánh ngày đó với các thay đổi trong các chiến dịch tấn công khác. Lịch sử này bổ sung bối cảnh quan trọng mà một điểm số phát hiện hiện tại không thể cung cấp.
Kỹ thuật quét internet hàng ngày và truy vấn dữ liệu
Thông báo chính thức mô tả cách thức tìm kiếm thông qua giao diện web và API. Các truy vấn như entity:ip open_port:22 cho phép tìm kiếm các dịch vụ SSH đang bị phơi bày. Cú pháp dấu ngoặc vuông giúp gắn các điều kiện vào các cổng cụ thể, ngăn chặn việc khớp sai một sản phẩm trên cổng này với phiên bản trên cổng khác. Các tìm kiếm này được xây dựng dựa trên các phương pháp nghiên cứu mối đe dọa của VirusTotal.
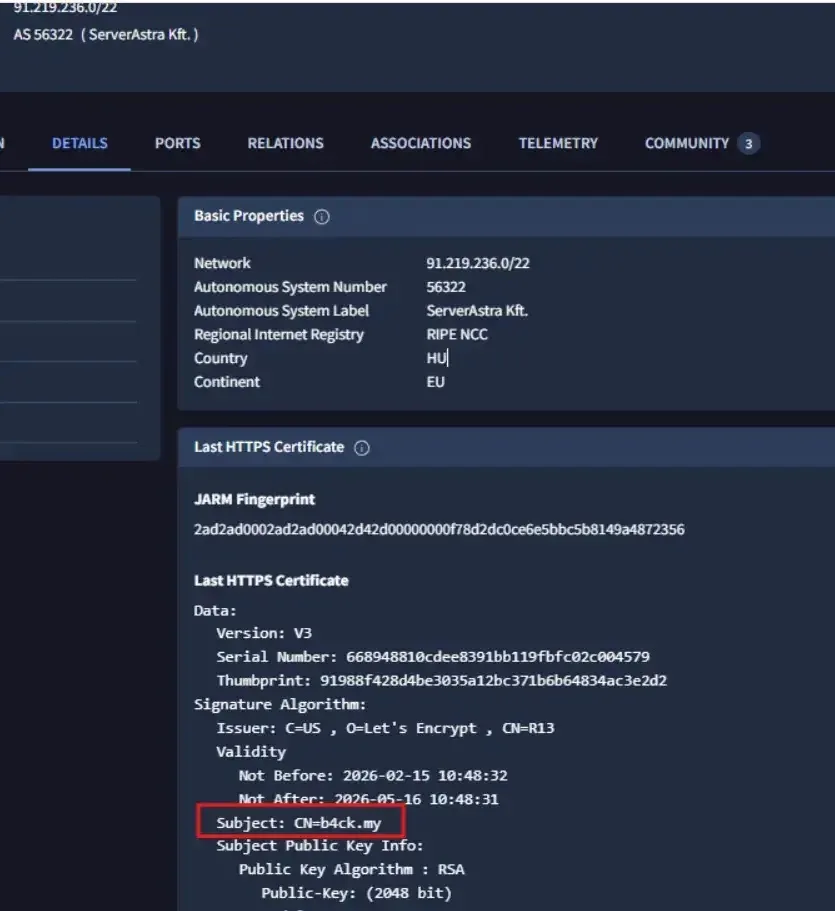
Một cuộc điều tra điển hình bắt đầu với địa chỉ 91.219.237[.]110, một địa chỉ được liệt kê trong các bộ sưu tập liên quan đến nhóm APT28 và Havoc. Dấu vân tay SSH của nó đã dẫn các nhà nghiên cứu đến địa chỉ 185.146.232[.]3, vốn không có bất kỳ cảnh báo phát hiện, bộ sưu tập hay tệp tin liên lạc nào. Cả hai máy chủ này đều chia sẻ bản dựng OpenSSH, cấu hình nginx và một tên chứng chỉ bất thường là b4ck.my.
Việc tìm kiếm tên chứng chỉ đó đã hé lộ địa chỉ thứ ba là 96.9.125[.]59. Các dấu thời gian của cổng mạng cho thấy một máy chủ đang được rút lui vào khoảng thời gian máy chủ khác xuất hiện. Tuy nhiên, VirusTotal cũng đưa ra cảnh báo rằng các liên kết mã độc cũ không thiết lập quyền sở hữu hiện tại hoặc xác nhận quy kết cho APT28, vì địa chỉ IP có thể thay đổi chủ sở hữu.
Thách thức trong việc xác thực và phân tích
Việc khớp dấu vân tay cũng cần được kiểm tra cẩn thận. Một số khóa SSH xuất hiện trên hơn 1.400 địa chỉ đám mây do các mẫu máy chủ (server templates) được tái sử dụng. Chỉ riêng một cổng mở cũng là bằng chứng yếu. Việc tìm kiếm cổng máy chủ nhóm mặc định của Cobalt Strike đã trả về hơn 1,5 triệu địa chỉ, bao gồm cả các máy chủ phản hồi trên nhiều cổng khác nhau.
Một ví dụ khác đã phơi bày bảng điều khiển đăng nhập của NOX Stealer tại 5.175.221[.]206 trên cổng 8443. Máy chủ này cũng phơi bày SMB và RDP, với dữ liệu quét xác định Windows Server 2022, nginx 1.24.0 và PHP 8.3.33. Việc kết hợp các đặc điểm đó đã thu hẹp tìm kiếm từ 4,5 triệu máy chủ xuống còn mười ứng viên, thay vì mười máy chủ độc hại đã được xác nhận.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Địa chỉ IP | 91.219.237[.]110 | Liên quan đến APT28 và Havoc |
| Địa chỉ IP | 185.146.232[.]3 | Máy chủ liên quan qua SSH fingerprint |
| Địa chỉ IP | 5.175.221[.]206 | Bảng điều khiển NOX Stealer (cổng 8443) |
| Tên chứng chỉ | b4ck.my | Dấu hiệu nhận biết hạ tầng |
Khi bảng điều khiển đổi tên thành BOMBAY Stealer, phân tích trình duyệt đã ghi lại tiêu đề mới trong khi các dịch vụ phơi bày vẫn không thay đổi. Các nhà nghiên cứu cũng đã tìm kiếm các banner FTP chứa "conhost", tìm thấy năm địa chỉ gắn liền với các mô hình phân phối lệnh được thảo luận trong nghiên cứu E4del và PINHOLE.
Dữ liệu cổng hiện có sẵn thông qua các bản ghi API và các điểm cuối lịch sử, nhưng chưa có sẵn thông qua các quy tắc IP Livehunt. Các tìm kiếm đã lưu chạy theo lịch trình cung cấp một giải pháp thay thế. Các đội ngũ đang lập kế hoạch tự động hóa có thể tham khảo tài liệu API của VirusTotal và kiểm tra giới hạn tài khoản của mình để tích hợp vào hệ thống SOC.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan