Phân tích nền tảng ROMULUS: Kỹ thuật ClickFix phát tán mã độc tinh vi
Khám phá nền tảng ROMULUS, một hệ thống phân phối mã độc mới sử dụng kỹ thuật ClickFix để lừa người dùng thực thi script PowerShell và cài đặt phần mềm độc hại.

- Cơ chế ClickFix: Kẻ tấn công lừa người dùng tự thực thi các lệnh độc hại thông qua các thông báo xác thực giả mạo hoặc hướng dẫn sửa lỗi trên trình duyệt.
- Đa dạng hóa đường dẫn lây nhiễm: ROMULUS hỗ trợ nhiều phương thức, bao gồm việc cài đặt LegionLoader hoặc lạm dụng phần mềm hợp pháp để thực hiện DLL sideloading.
- Kỹ thuật né tránh: Sử dụng các tệp tin nén được mã hóa, kỹ thuật làm phình kích thước tệp (padding) và xóa dấu vết script sau khi thực thi để qua mặt các giải pháp bảo mật.
- Khuyến nghị phòng thủ: Cần giám sát chặt chẽ các tiến trình PowerShell, các tệp MSI cài đặt từ thư mục tạm và các hành vi tải DLL bất thường.
Tổng quan về nền tảng ROMULUS
Các nhà nghiên cứu bảo mật từ Forescout Vedere Labs đã công bố phân tích chi tiết về một nền tảng mới có tên gọi ROMULUS, được sử dụng để phát tán mã độc thông qua các bẫy ClickFix. Nền tảng này kết hợp nhiều kỹ thuật tinh vi như script PowerShell ẩn, trình cài đặt phần mềm bị sửa đổi và các kho lưu trữ được mã hóa để thực hiện hành vi xâm nhập.
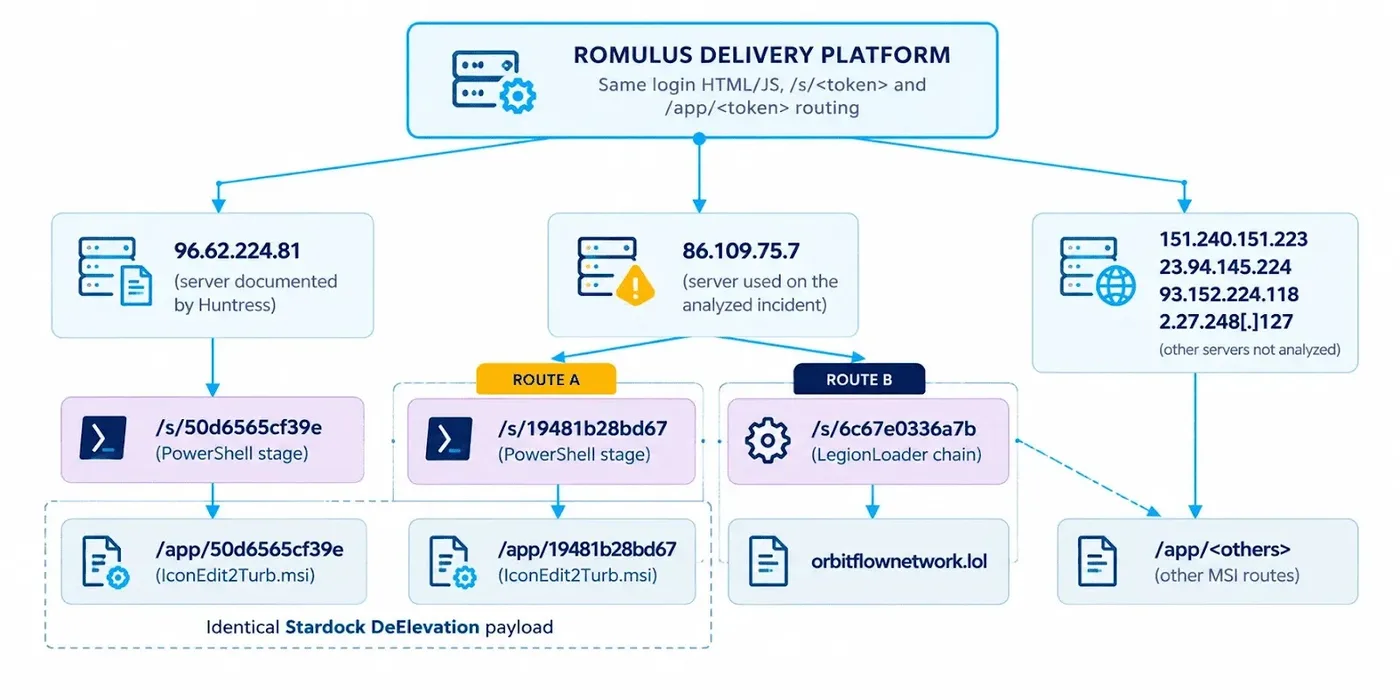
ROMULUS đóng vai trò như một hệ thống phân phối (delivery backend) có khả năng tái sử dụng, cho phép kẻ tấn công linh hoạt trong việc thay đổi payload. Các đường dẫn lây nhiễm của nó sử dụng các token 12 ký tự để truy xuất các script dàn dựng (staging scripts) hoặc các tệp cài đặt MSI độc hại.
Phân tích các chuỗi tấn công (Attack Chains)
Nghiên cứu đã xác định hai chuỗi tấn công chính được ROMULUS hỗ trợ. Điểm chung của các chuỗi này là việc lừa người dùng thực hiện các thao tác thủ công, biến một lượt truy cập trình duyệt thông thường thành điểm khởi đầu của một cuộc tấn công mạng nghiêm trọng.
Đường dẫn thứ nhất: Lạm dụng phần mềm hợp pháp
Trong đường dẫn này, kẻ tấn công giả mạo trình cài đặt của phần mềm Stardock Smart DeElevation Tool. Tệp MSI độc hại được tải xuống từ một địa chỉ IP được biểu diễn dưới dạng số thập phân (decimal notation) thay vì định dạng IP thông thường để gây khó khăn cho các bộ lọc mạng.
Sau khi cài đặt, phần mềm thực thi một tệp tin hợp pháp, nhưng tệp này lại tải một tệp DLL đã bị vá (patched DLL) từ cùng thư mục. Kỹ thuật DLL sideloading này cho phép kẻ tấn công khởi chạy mã độc từ một tiến trình được tin cậy, qua mặt các cơ chế kiểm soát ứng dụng.
Đường dẫn thứ hai: Sử dụng kho lưu trữ mã hóa
Đường dẫn thứ hai tập trung vào việc tải xuống một kho lưu trữ được mã hóa cùng với tiện ích dòng lệnh 7-Zip hợp pháp. Các tệp tin được bảo vệ bằng mật khẩu, giúp che giấu nội dung khỏi các công cụ quét bảo mật truyền thống.
Tệp thực thi sau khi giải nén có kích thước rất lớn (hơn 882 MB) do chứa nhiều dữ liệu đệm (padding). Kỹ thuật này nhằm mục đích vượt qua các giới hạn về kích thước tệp của các hệ thống sandbox hoặc các ngưỡng quét bảo mật.
Chỉ số IOCs và Dấu hiệu nhận biết
Dưới đây là bảng tổng hợp các chỉ số IOCs quan trọng được ghi nhận trong quá trình phân tích:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP Address | 86.109.75[.]7 | Nút mạng ROMULUS phục vụ cả hai chuỗi tấn công |
| C2 Domain | smashshape[.]com | Máy chủ điều khiển của LegionLoader |
| SHA-256 | 3cd1484cc5bf10e22d79784beba58a75d7b126c46efb5e1a85d6aab884447621 | Mã độc LegionLoader |
| SHA-256 | 91a22cf3154944897cbcaffc7d20d4596e972d280ee134197d41d8d8eefb0fe2 | Tệp MSI độc hại (IconEdit2Turb.msi) |
Hướng dẫn phòng thủ và Hardening
Để chống lại các cuộc tấn công sử dụng nền tảng ROMULUS, các đội ngũ an ninh mạng cần thực hiện các biện pháp sau:
- Giám sát PowerShell: Theo dõi các lệnh PowerShell có dấu hiệu làm xáo trộn mã (obfuscation) hoặc các lệnh tải xuống từ Internet.
- Kiểm soát MSI: Hạn chế việc thực thi các tệp MSI từ các thư mục tạm (temp folders) hoặc các nguồn không xác định.
- Phân tích DLL: Kiểm tra các tệp DLL được tải bởi các ứng dụng hợp pháp để phát hiện các tệp tin bị sửa đổi hoặc không có chữ ký số hợp lệ.
- Cấu hình SIEM/EDR: Thiết lập quy tắc phát hiện các yêu cầu HTTP chứa dữ liệu Base64 bất thường thay vì các trường biểu mẫu (form fields) thông thường.
⚠️ Cảnh báo quan trọng: Người dùng tuyệt đối không thực hiện theo các hướng dẫn "xác thực" hoặc "sửa lỗi" yêu cầu chạy lệnh trên trình duyệt. Các quản trị viên hệ thống cần rà soát các tệp tin bị bỏ qua bởi hệ thống bảo mật do giới hạn kích thước để đảm bảo không có mã độc ẩn giấu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan