
Chiến dịch tấn công Microsoft SQL Server: Brute-force và phát tán mã độc RAT
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào Microsoft SQL Server sử dụng danh sách 2.700 mật khẩu để chiếm quyền điều khiển và cài đặt mã độc đào tiền ảo cùng Gh0st RAT.

- Chiến dịch tấn công: Kẻ tấn công đang thực hiện brute-force nhắm vào các máy chủ Microsoft SQL Server (MSSQL) công khai trên internet.
- Cơ chế lây nhiễm: Sử dụng danh sách hơn 2.700 mật khẩu để chiếm quyền, sau đó triển khai mã độc đào tiền ảo Monero và biến thể Gh0st RAT.
- Kỹ thuật khai thác: Lạm dụng tính năng
xp_cmdshellđể thực thi lệnh hệ thống và duy trì sự hiện diện thông qua các tác vụ lên lịch (Scheduled Tasks) giả mạo.- Khuyến nghị: Cần vô hiệu hóa
xp_cmdshell, sử dụng mật khẩu mạnh, đổi tên tài khoảnsavà đặt máy chủ sau tường lửa hoặc VPN.
Một chiến dịch tấn công mạng mới đang nhắm mục tiêu vào các hệ thống Microsoft SQL Server (MSSQL) có cổng 1433 mở ra internet. Theo báo cáo từ các chuyên gia tại FortiGuard Labs, kẻ tấn công sử dụng danh sách hơn 2.700 mật khẩu để thực hiện tấn công brute-force, sau đó cài đặt mã độc đào tiền ảo và một biến thể của Remote Access Trojan (RAT) trên các máy chủ bị xâm nhập. Chiến dịch này đã được ghi nhận hoạt động từ đầu tháng 10 năm 2026.
Phân tích chuỗi lây nhiễm và kỹ thuật khai thác
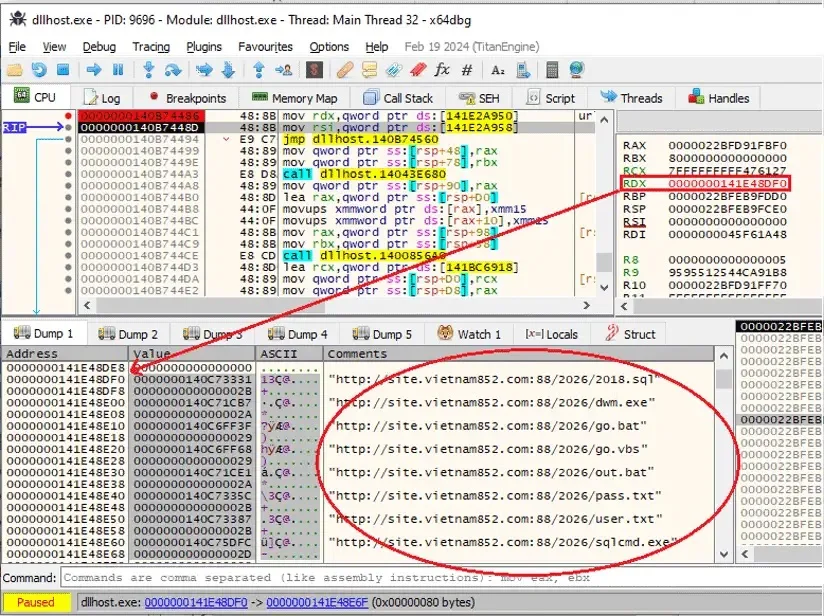
Chuỗi tấn công bắt đầu với một tệp tin thực thi có tên dllhost.exe, được viết bằng ngôn ngữ Go và đóng gói bằng UPX để tránh bị phát hiện. Tệp tin này chứa công cụ quét cổng mã nguồn mở Naabu, cho phép kẻ tấn công quét dải IP ngẫu nhiên để tìm kiếm các máy chủ có cổng TCP 1433 mở. Các máy chủ bị phát hiện sẽ được ghi lại vào tệp Result.txt để phục vụ cho giai đoạn tấn công tiếp theo.
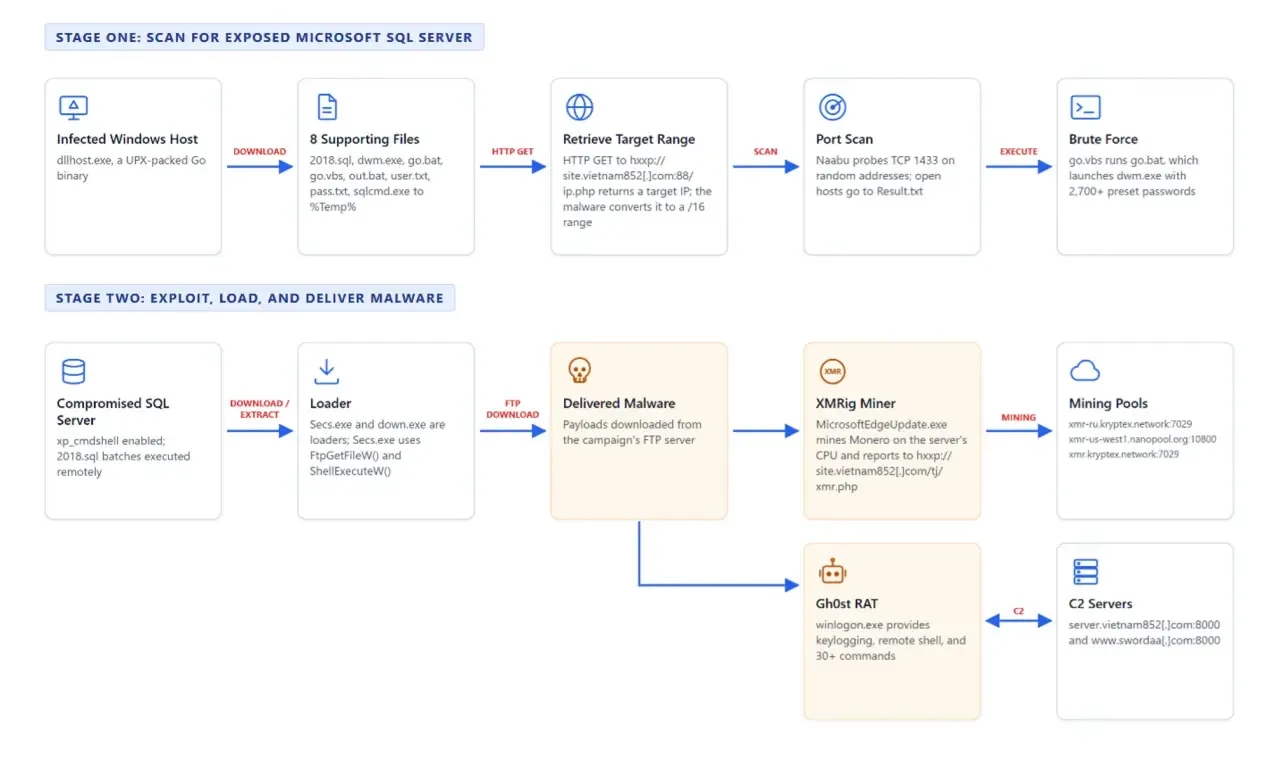
Sau khi xác định được mục tiêu, kẻ tấn công sử dụng công cụ dwm.exe (một chương trình .NET) để thực hiện brute-force. Công cụ này hỗ trợ lên đến 500 luồng xử lý đồng thời, thử nghiệm các tổ hợp tên người dùng như "sa" hoặc "admin" với danh sách mật khẩu đã chuẩn bị sẵn. Khi đăng nhập thành công, kẻ tấn công thực thi tệp 2018.sql để kích hoạt xp_cmdshell, cho phép chạy các lệnh Windows trực tiếp từ SQL Server.
Triển khai mã độc và duy trì sự hiện diện
Sau khi chiếm quyền, kẻ tấn công tải xuống các tệp tin độc hại vào thư mục C:\Users\Public dưới tên Google.exe hoặc payload.exe. Để duy trì sự hiện diện, mã độc tạo ra các tác vụ lên lịch (Scheduled Tasks) có tên Microsoft_UPDATES và sao chép tệp Secs.exe vào thư mục Startup. Một tác vụ khác được thiết lập để chạy mỗi 30 phút, giả mạo bản cập nhật của Microsoft Edge.
Phân tích Payload: Mã độc đào tiền ảo và Gh0st RAT
Mã độc MicrosoftEdgeUpdate.exe thực chất là một trình đào tiền ảo Monero được bảo vệ bởi Themida và một packer tùy chỉnh. Nó sử dụng tài nguyên CPU của máy chủ để đào tiền ảo và kết nối tới các pool như nanopool hoặc kryptex. Trong khi đó, winlogon.exe là một biến thể của Gh0st RAT, cung cấp khả năng kiểm soát từ xa toàn diện cho kẻ tấn công.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | site.vietnam852[.]com:88 | Máy chủ lưu trữ tệp chiến dịch |
| Domain | server.vietnam852[.]com:8000 | C2 của Gh0st RAT |
| SHA-256 | 8CE2CD98EF6CEEECE8239936E4AEA042C41807F632CD691D5091705BF6C0076D | dllhost.exe (Downloader) |
| SHA-256 | 3F64B0146B323C5716043360E84384A5A197A897F46088DF93A910470A29E1A0 | winlogon.exe (Gh0st RAT) |
Gh0st RAT có khả năng ghi lại thao tác bàn phím (keylogging), quản lý tệp tin, thực thi shell từ xa, xóa nhật ký sự kiện và đánh cắp dữ liệu từ ứng dụng nhắn tin QQ. Mã độc này cũng hỗ trợ hơn 30 lệnh điều khiển và có thể mở rộng thông qua các plugin để chụp màn hình hoặc điều khiển máy tính từ xa.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ hệ thống trước các cuộc tấn công tương tự, các quản trị viên cần thực hiện các biện pháp hardening nghiêm ngặt. Tuyệt đối không để cổng 1433 của SQL Server tiếp xúc trực tiếp với internet. Thay vào đó, hãy đặt máy chủ sau tường lửa hoặc sử dụng VPN để truy cập từ xa.
- Cấu hình bảo mật: Vô hiệu hóa tính năng
xp_cmdshellnếu không thực sự cần thiết. - Quản lý tài khoản: Đổi tên tài khoản
samặc định, sử dụng mật khẩu phức tạp và thiết lập chính sách khóa tài khoản sau nhiều lần đăng nhập thất bại. - Giám sát hệ thống: Theo dõi các tác vụ lên lịch bất thường, đặc biệt là các tác vụ giả mạo bản cập nhật hệ thống, kiểm tra các tệp tin lạ trong thư mục
C:\Users\Publicvà giám sát đột biến sử dụng CPU.
Việc duy trì cảnh giác và cập nhật các chỉ số IOCs (Indicators of Compromise) vào hệ thống SIEM/EDR là yếu tố then chốt để phát hiện sớm các hành vi xâm nhập. Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện hiệu quả hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.