
Phân tích mã độc SANSAR: Kỹ thuật ẩn giấu đào tiền ảo trên Linux GPU
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công sử dụng mã độc SANSAR để khai thác tiền điện tử trên máy chủ Linux bằng cách giả mạo thông số GPU.

- Mối đe dọa mới: Chiến dịch REF3364 sử dụng bộ công cụ SANSAR để chiếm quyền điều khiển máy chủ GPU thông qua các Ray job agent không xác thực.
- Kỹ thuật tinh vi: Mã độc sử dụng rootkit nhân và thư viện NVML bị sửa đổi để báo cáo sai lệch mức sử dụng GPU về 0%, qua đó tránh bị phát hiện bởi quản trị viên.
- Khả năng kiểm soát: Ngoài việc đào tiền ảo, SANSAR cung cấp khả năng truy cập shell từ xa, liên lạc qua mạng Tor và backdoor dựa trên hợp đồng thông minh Ethereum.
- Khuyến nghị: Cần kiểm soát chặt chẽ quyền truy cập vào Ray dashboard và thực hiện kiểm tra tính toàn vẹn của các thư viện giám sát phần cứng.
Các nhà nghiên cứu bảo mật từ Elastic Security Labs vừa công bố một báo cáo kỹ thuật chi tiết về chiến dịch tấn công mang mã định danh REF3364, nhắm mục tiêu vào các máy chủ Linux có trang bị GPU. Kẻ tấn công sử dụng một bộ công cụ tinh vi có tên gọi SANSAR để thực hiện khai thác tiền điện tử trái phép trong khi vẫn duy trì trạng thái "tàng hình" trước các công cụ giám sát hệ thống truyền thống.
Cơ chế hoạt động của mã độc SANSAR
SANSAR không chỉ đơn thuần là một trình đào tiền ảo (miner) mà là một hệ sinh thái mã độc hoàn chỉnh bao gồm bộ điều khiển dựa trên ngôn ngữ Rust, một kernel rootkit và một thư viện giám sát NVIDIA (NVML) đã bị can thiệp. Kỹ thuật này cho phép kẻ tấn công đánh lừa các công cụ như nvidia-smi, khiến chúng hiển thị mức sử dụng GPU là 0% dù thực tế phần cứng đang hoạt động hết công suất.
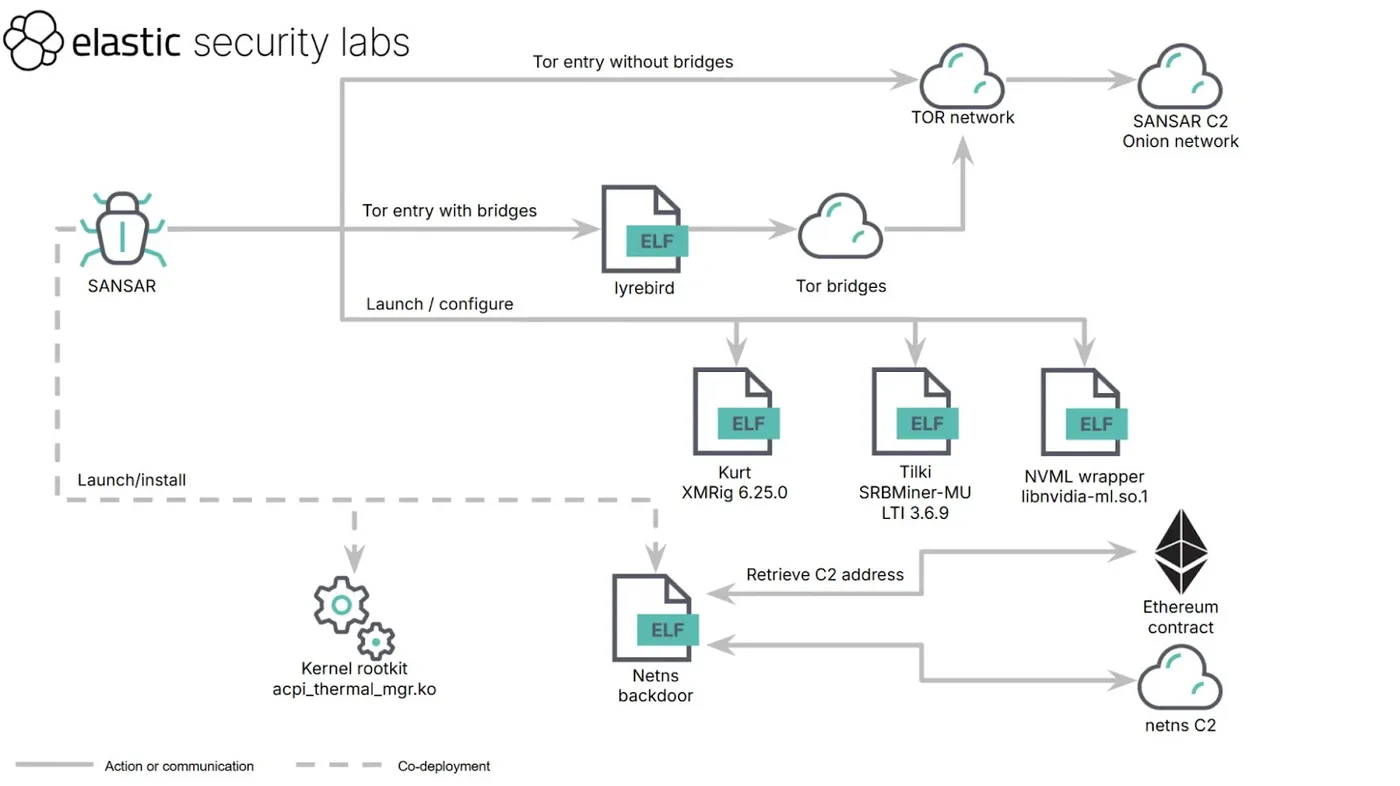
Cụ thể, wrapper của kẻ tấn công sẽ chặn các yêu cầu từ hệ thống, chuyển tiếp chúng đến thư viện NVIDIA gốc, sau đó thay đổi kết quả trước khi trả về cho người dùng. Các thông số như nhiệt độ và điện năng tiêu thụ cũng bị thay thế bằng các giá trị ngẫu nhiên (36–46 độ C và 100–200 watt) để tạo cảm giác hệ thống đang ở trạng thái nhàn rỗi.
Khai thác lỗ hổng Ray Job Agent
Cuộc tấn công bắt đầu thông qua việc khai thác các Ray job agent bị lộ trên internet. Ray là một framework hỗ trợ tính toán phân tán, thường được sử dụng trong huấn luyện AI. Kẻ tấn công đã tận dụng việc các agent này chấp nhận các công việc tính toán từ xa mà không yêu cầu xác thực, từ đó thực thi các lệnh Python reverse-shell để chiếm quyền điều khiển máy chủ.
Các giai đoạn xâm nhập và duy trì
- Thăm dò: Kẻ tấn công thực hiện quét các cổng và truy vấn thông tin phần cứng GPU từ ngày 22 đến 24 tháng 10.
- Thực thi: Ngày 25 tháng 10, một job Python reverse-shell được gửi đi, cho phép kẻ tấn công thiết lập quyền truy cập SSH bền vững.
- Cài đặt: Sau khi leo thang đặc quyền lên root, kẻ tấn công cài đặt bộ công cụ SANSAR, biên dịch kernel module thông qua DKMS và thiết lập cơ chế khởi động cùng hệ thống.
Chỉ số nhận diện mối đe dọa (IoCs)
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật quan trọng giúp các đội ngũ SOC thực hiện săn tìm mối đe dọa (Threat Hunting) trong hệ thống:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | 00c9ac44291f83c72d54302e99d155a3e26d02225a3e516764d5833a99657c9e | SANSAR orchestrator |
| SHA-256 | 96fc528ca5e7d1c2b3add5e31b8797cb126f704976c8fbeaecdbf0aa4309ad46 | XMRig (kurt) |
| SHA-256 | acc706afc9322a3eae1ef49049749e0a7c9f1a123895ac56dc8a289beb2fb5b7 | SRBMiner-MULTI (tilki) |
| SHA-256 | 675c24728f87f7aa0fa07527027c95c24c246049c65eaef89270ab04ea50a180 | Modified NVML wrapper |
| SHA-256 | 6ba1aa275e0e2826e8b48b36473539ca56cbdc41f429e539a45f8532b084d7a4 | acpi_thermal_mgr.ko rootkit |
| SHA-256 | df8ab6fd699e6ae90e63e9696bae8f01342708bafc2ed88af414337e4f237194 | netns backdoor |
⚠️ Cảnh báo quan trọng: Việc phát hiện các tiến trình đào tiền ảo không chỉ dừng lại ở việc kiểm tra mức sử dụng tài nguyên. Các quản trị viên cần kiểm tra tính toàn vẹn của các thư viện hệ thống (như NVML) và rà soát các kết nối mạng bất thường tới các node Tor hoặc các hợp đồng thông minh Ethereum đáng ngờ.
Để phòng ngừa, các tổ chức cần áp dụng nguyên tắc Zero Trust, đặc biệt là đối với các dịch vụ tính toán phân tán như Ray. Đảm bảo rằng tất cả các dashboard và job agent đều được cấu hình xác thực mạnh, đồng thời thường xuyên cập nhật các quy tắc phát hiện dựa trên các chỉ số IOCs đã được công bố bởi Elastic Security Labs.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.