Chiến dịch phát tán mã độc LUNEXSTEALER qua trang xác thực Cloudflare giả mạo
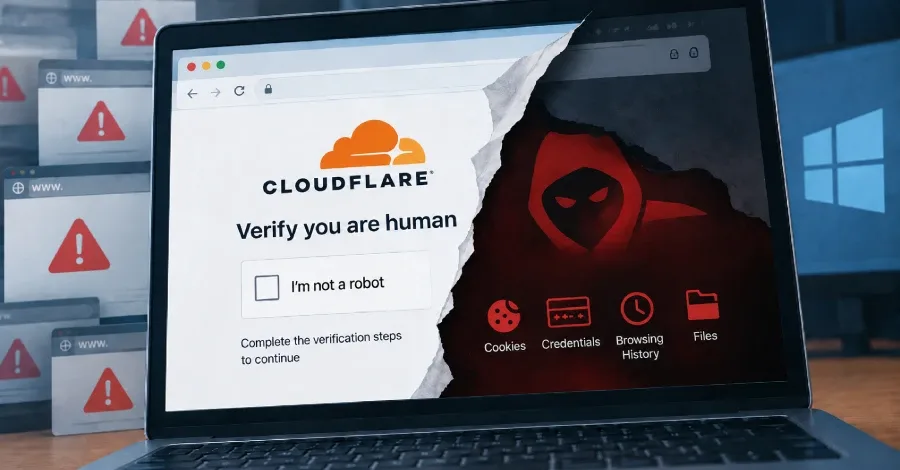
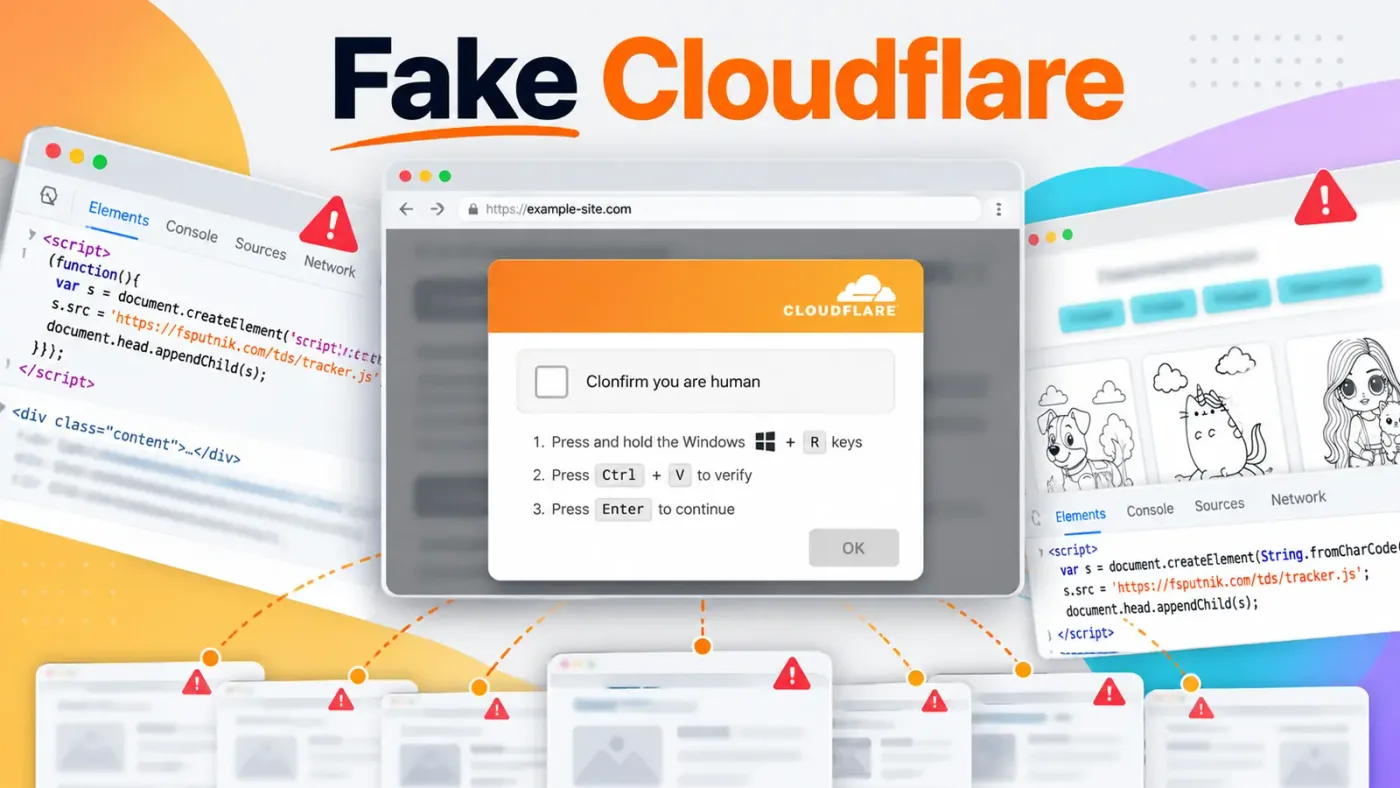
Các nhà nghiên cứu bảo mật phát hiện chiến dịch UAC-0277 sử dụng trang xác thực Cloudflare giả mạo để lây nhiễm mã độc LUNEXSTEALER trên hơn 100 website.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #ClickFix.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch UAC-0277 sử dụng trang xác thực Cloudflare giả mạo để lây nhiễm mã độc LUNEXSTEALER trên hơn 100 website.
Khám phá các kỹ thuật tấn công mạng tinh vi trong năm 2026 và 10 thói quen bảo mật thiết yếu để bảo vệ cá nhân và doanh nghiệp trước các mối đe dọa như AI phishing, ClickFix và quishing.
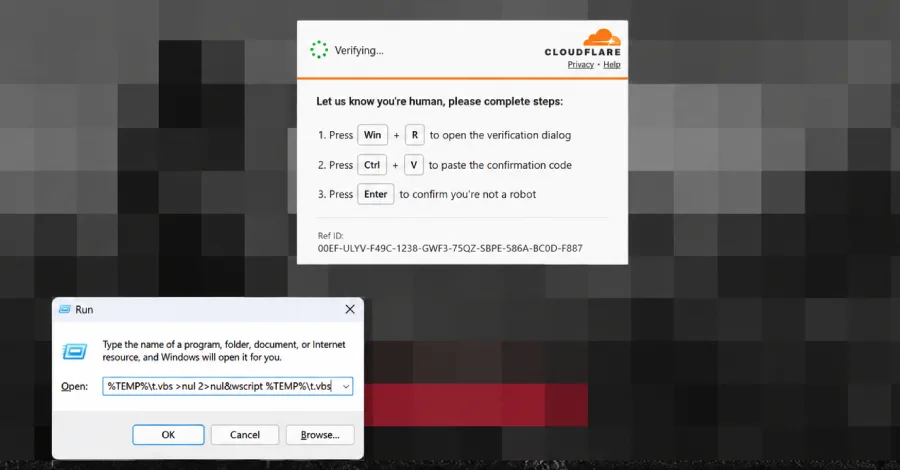
Hơn 100 trang web bị xâm nhập đang phát tán mã độc LunexStealer thông qua kỹ thuật ClickFix và các trang xác thực Cloudflare giả mạo, nhắm vào người dùng Windows.
Phân tích kỹ thuật chuyên sâu về chiến dịch ClickFix mới, nơi kẻ tấn công sử dụng bộ nhớ đệm trình duyệt để lưu trữ và thực thi mã độc, vượt qua các giới hạn bảo mật của Windows.
Khám phá các kỹ thuật tấn công trình duyệt hiện đại như ClickFix, AiTM phishing và session hijacking đang đe dọa trực tiếp đến an ninh doanh nghiệp trong năm 2026.
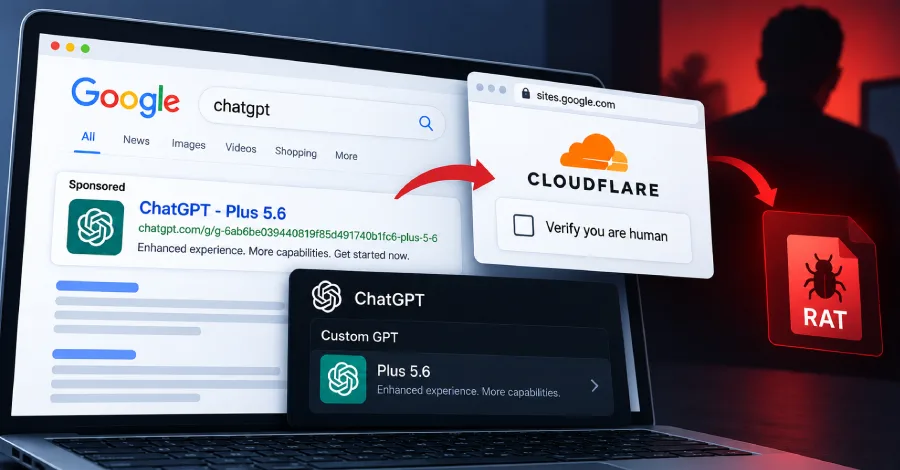
Kẻ tấn công đang lạm dụng tính năng Custom GPT của ChatGPT để thực hiện các chiến dịch ClickFix, phát tán mã độc RAT thông qua các tệp tin giả mạo.