
Cảnh báo: Tấn công mạng lợi dụng Custom GPTs để phát tán mã độc RAT
Kẻ tấn công đang lạm dụng tính năng Custom GPT của ChatGPT để thực hiện các chiến dịch ClickFix, phát tán mã độc RAT thông qua các tệp tin giả mạo.

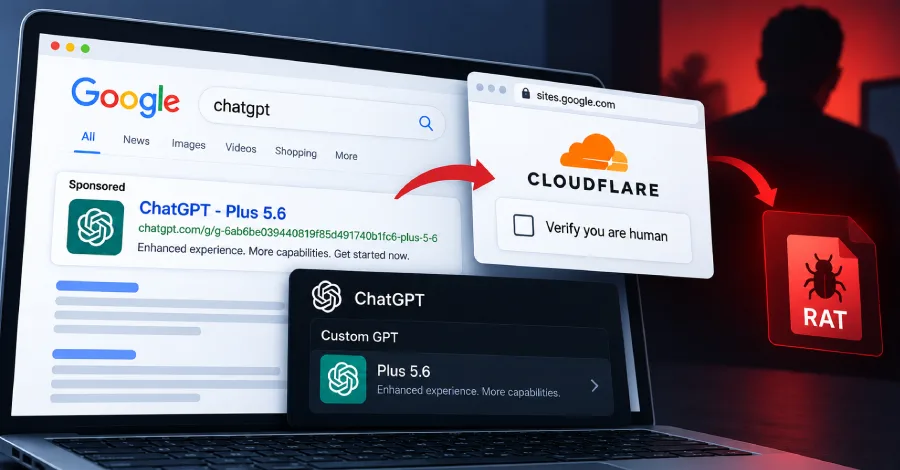
- Phương thức tấn công: Kẻ tấn công tạo ra các Custom GPT giả mạo, điều hướng người dùng đến Google Sites để thực hiện kỹ thuật ClickFix.
- Chuỗi lây nhiễm: Sử dụng tệp MSI độc hại, DLL sideloading và payload ẩn trong tệp âm thanh .WAV để qua mặt các giải pháp bảo mật.
- Mục tiêu: Đánh cắp thông tin, chiếm quyền điều khiển từ xa (RAT) và duy trì sự hiện diện bền vững trên hệ thống nạn nhân.
1. Bối cảnh & Tổng quan
Trong một chiến dịch tấn công mạng tinh vi được phát hiện vào cuối tháng 9 năm 2026, các tác nhân đe dọa đã khai thác tính năng Custom GPT của ChatGPT để phát tán mã độc. Bằng cách ngụy trang thành các dịch vụ sản phẩm hợp pháp, kẻ tấn công đã lừa đảo người dùng truy cập vào các trang web độc hại, nơi kỹ thuật ClickFix được sử dụng để ép buộc nạn nhân thực thi mã độc.
Đây không phải là lần đầu tiên các nền tảng AI bị vũ khí hóa. Trước đó, các chiến dịch tương tự đã lợi dụng các cuộc hội thoại chia sẻ và Claude Artifacts để phân phối mã độc đánh cắp thông tin (stealer) và các Trojan truy cập từ xa (RAT). Sự kiện này đánh dấu một bước tiến mới trong việc lạm dụng các tính năng tin cậy của nền tảng AI để thực hiện các cuộc tấn công kỹ thuật xã hội (social engineering).
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Cuộc tấn công bắt đầu từ các kết quả tìm kiếm được tài trợ trên Google với từ khóa "chatgpt". Khi người dùng tương tác với Custom GPT có tên "Plus 5.6", họ sẽ nhận được thông báo "Service Availability Notice" giả mạo, yêu cầu nâng cấp gói dịch vụ hoặc chuyển hướng sang một tên miền Google Sites dự phòng.
Quy trình thực thi mã độc
- Giai đoạn 1: ClickFix Lure: Tại trang web Google Sites, nạn nhân bị lừa thực hiện một bài kiểm tra CAPTCHA giả mạo. Thực chất, đây là kỹ thuật ClickFix nhằm đánh lừa người dùng copy và chạy một lệnh PowerShell độc hại.
- Giai đoạn 2: DLL Sideloading: Lệnh PowerShell triển khai tệp MSI ("ISOSimple.msi"), lạm dụng tệp nhị phân hợp pháp của Canon ("COTFileReadApp.exe") để nạp một tệp DLL độc hại ("ceiinfolog.dll").
- Giai đoạn 3: Payload ẩn giấu: Tệp DLL độc hại này tiếp tục nạp một tệp DLL không chữ ký ("rdCore.dll"), sau đó giải mã loader từ tệp âm thanh .WAV ("Common.Integrator.Preview.wav").
- Giai đoạn 4: Persistence & Evasion: Mã độc thực hiện bypass AMSI, unhook "ntdll.dll" để tránh bị giám sát bởi các chương trình bảo mật và thực hiện kiểm tra môi trường ảo hóa (VM) trước khi kích hoạt RAT.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Dưới đây là các chỉ số kỹ thuật quan trọng liên quan đến chiến dịch này. Các quản trị viên hệ thống cần kiểm tra log để phát hiện các dấu hiệu xâm nhập.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Custom GPT ID | 6ab595ad6554819181b686d4876efb80 | Định danh GPT độc hại |
| Custom GPT ID | 6ab6ba039440819185ed491740b11cf8 | Định danh GPT độc hại |
| Tệp MSI | ISOSimple.msi | Trình cài đặt mã độc |
| Tệp DLL | ceiinfolog.dll | DLL sideloading |
| Tệp Audio | Common.Integrator.Preview.wav | Chứa payload ẩn |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các hoạt động này trong môi trường doanh nghiệp, đội ngũ SOC có thể sử dụng các truy vấn dựa trên hành vi thực thi PowerShell bất thường hoặc sự xuất hiện của các tệp tin lạ trong thư mục %TEMP%.
# Ví dụ truy vấn phát hiện thực thi PowerShell từ clipboard (ClickFix) Get-WinEvent -FilterHashtable @{LogName='Microsoft-Windows-PowerShell/Operational'; Id=4104} | Where-Object {$_.Message -match 'powershell' -and $_.Message -match 'Invoke-Expression'}⚠️ Cảnh báo quan trọng: Kẻ tấn công sử dụng DNS-over-HTTPS thông qua Cloudflare, Google và Quad9 để ẩn giấu lưu lượng C2. Việc giám sát DNS truyền thống có thể không phát hiện được các truy vấn này. Hãy tập trung vào việc giám sát lưu lượng HTTPS bất thường từ các tiến trình không xác định.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
- Hardening hệ thống: Hạn chế quyền thực thi PowerShell đối với người dùng cuối thông qua chính sách AppLocker hoặc WDAC.
- Giám sát Endpoint: Triển khai EDR để phát hiện các hành vi DLL sideloading và các tiến trình cố gắng unhook ntdll.dll.
- Đào tạo nhận thức: Cảnh báo người dùng về các thông báo "Service Availability" hoặc yêu cầu copy/paste lệnh vào terminal từ các trang web không rõ nguồn gốc.
- Cập nhật bảo mật: Đảm bảo các phần mềm diệt virus và hệ điều hành luôn được cập nhật bản vá mới nhất để ngăn chặn các kỹ thuật khai thác đã biết.
Tham khảo thêm thông tin về các kỹ thuật tấn công tại MITRE ATT&CK Framework để xây dựng các kịch bản phòng thủ chủ động hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


