Lỗ hổng ChatGPT Lockdown Mode: Kẻ tấn công vượt rào bảo mật để đánh cắp dữ liệu
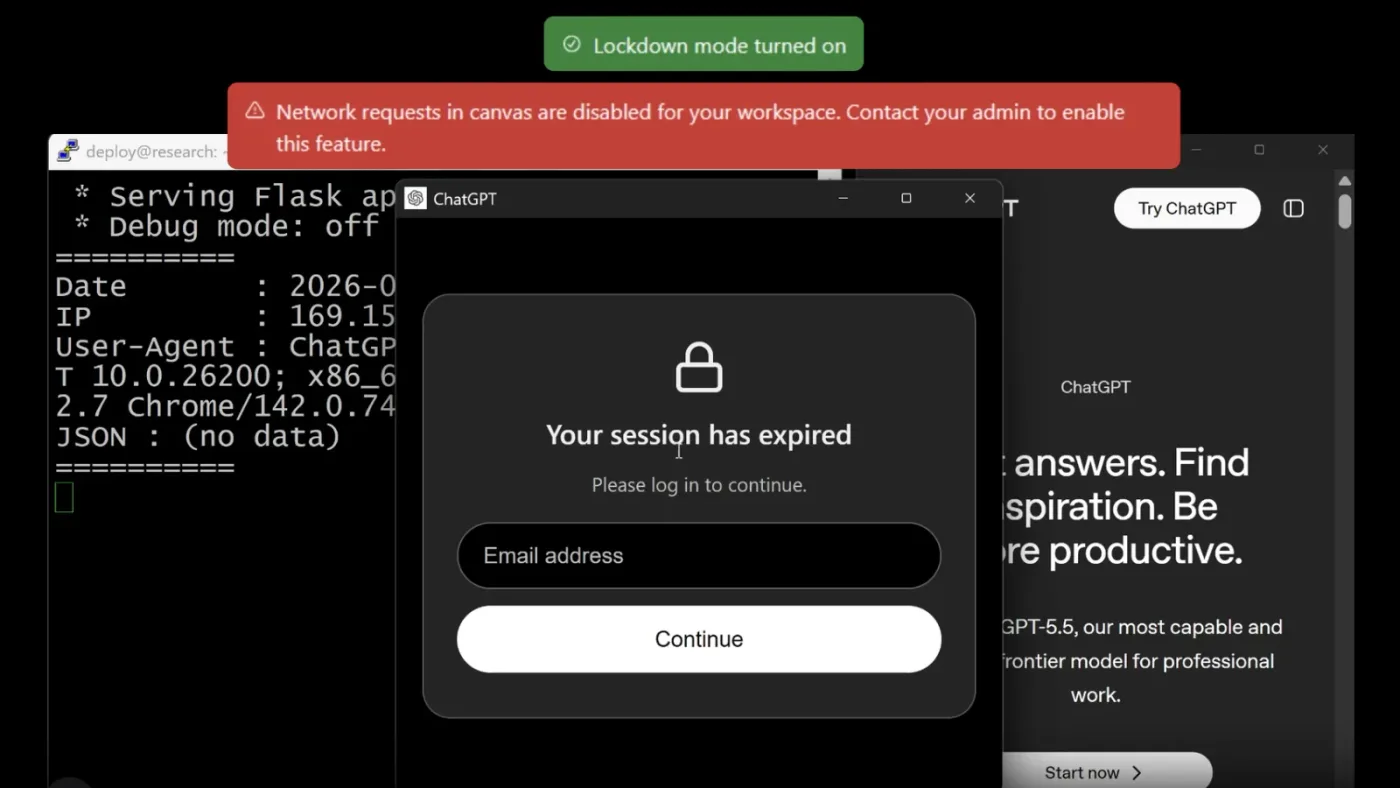
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng cho phép kẻ tấn công vượt qua Lockdown Mode trên ChatGPT, thực thi mã độc và đánh cắp lịch sử trò chuyện người dùng.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #ChatGPT.
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng cho phép kẻ tấn công vượt qua Lockdown Mode trên ChatGPT, thực thi mã độc và đánh cắp lịch sử trò chuyện người dùng.
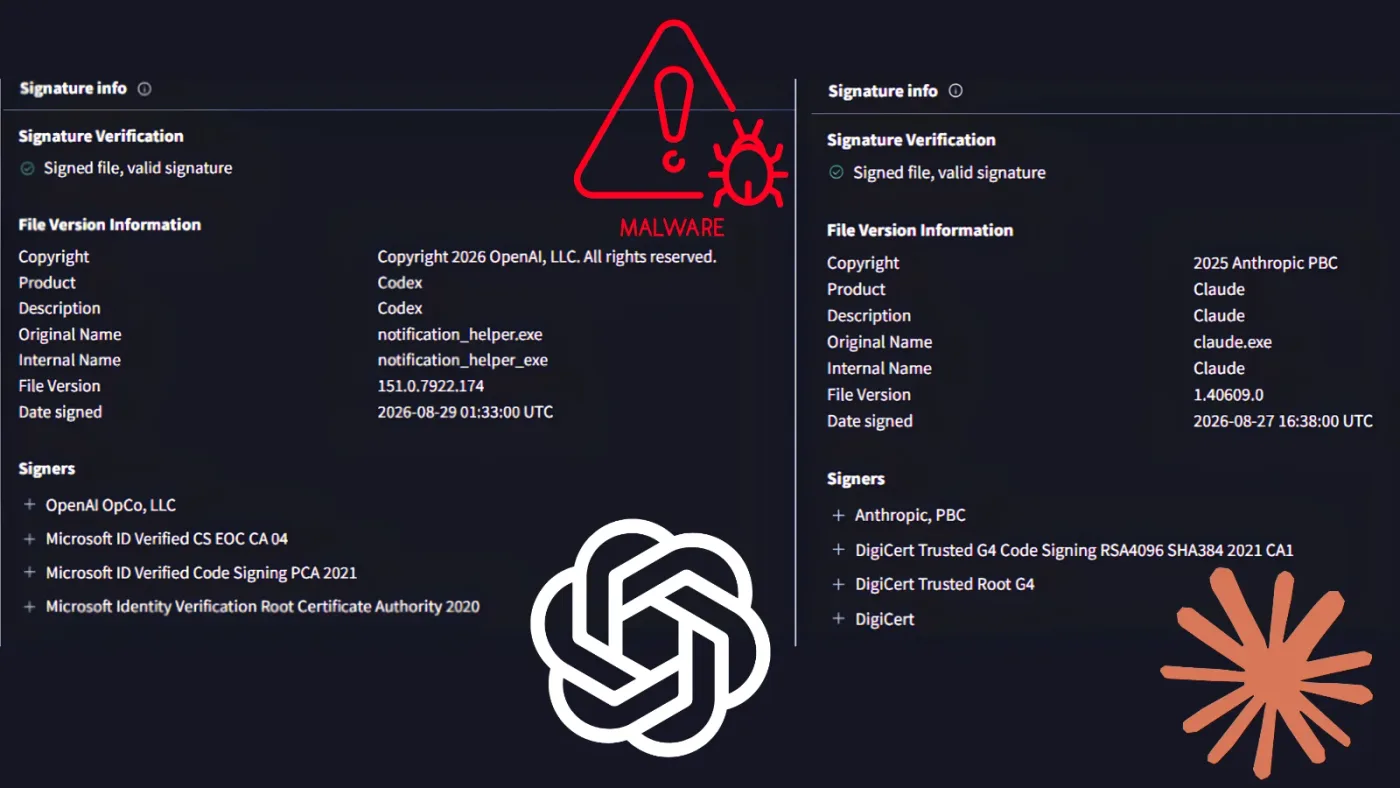
Kẻ tấn công đang lợi dụng các ứng dụng ChatGPT và Claude giả mạo để phát tán mã độc Yoba, thực hiện khai thác DLL sideloading và triển khai công cụ đào tiền ảo trên Windows.
Các chuyên gia bảo mật vừa phát hiện chiến dịch phishing tinh vi mạo danh OpenAI, sử dụng thông báo thanh toán ChatGPT Plus giả mạo để đánh cắp thẻ tín dụng và mã OTP của người dùng.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết về một lỗ hổng nghiêm trọng trên ChatGPT, cho phép kẻ tấn công thực thi mã JavaScript tùy ý, đánh cắp dữ liệu hội thoại và chiếm quyền điều khiển tài khoản người dùng chỉ với một liên kết.
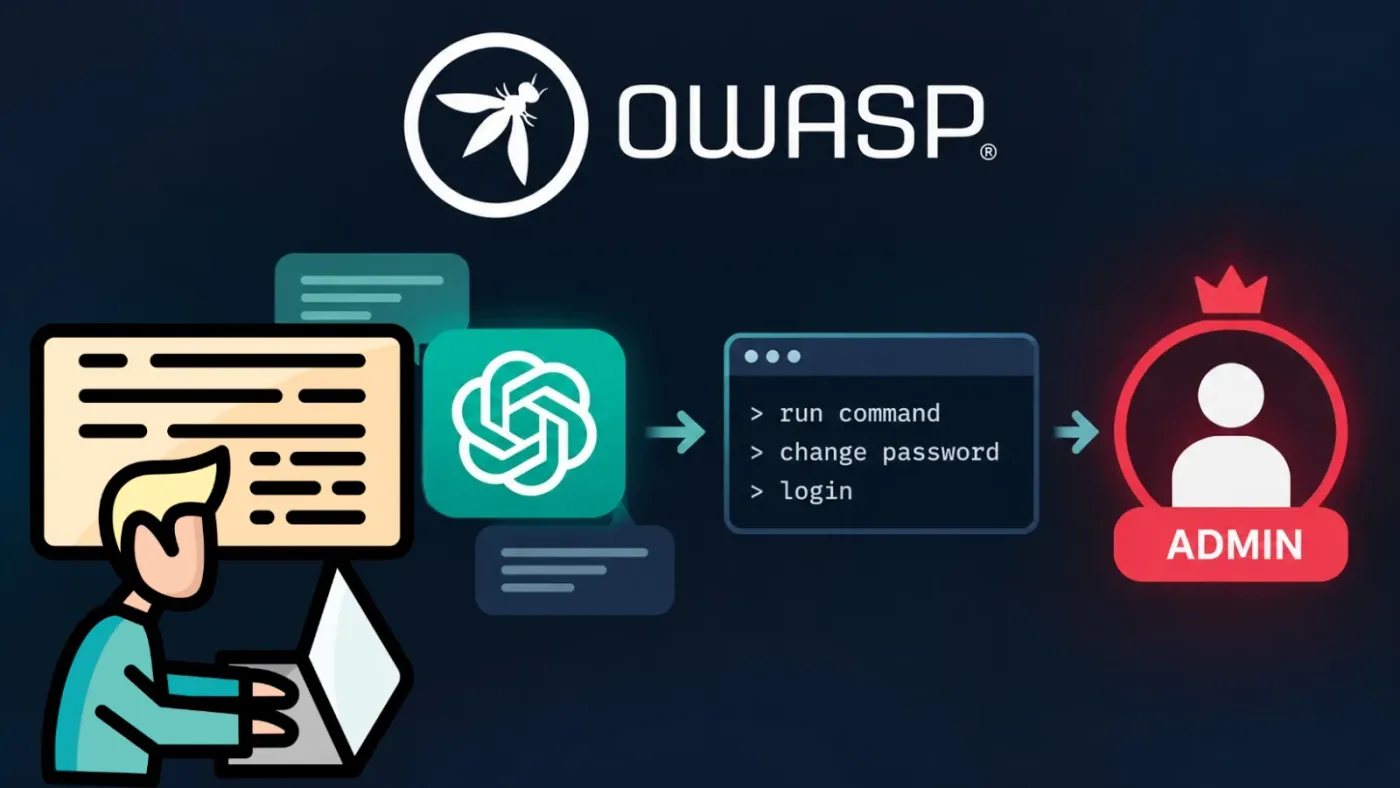
Báo cáo từ dự án OWASP GenAI Security cho thấy AI có thể hỗ trợ người dùng thiếu kinh nghiệm thực hiện các cuộc tấn công mạng, từ thu thập thông tin đến chiếm quyền quản trị.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Yoba lợi dụng sự phổ biến của ChatGPT và Claude để phát tán mã độc thông qua các dự án GitHub giả mạo.
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng nghiêm trọng trong tích hợp ChatGPT-GitHub, cho phép kẻ tấn công thực hiện tấn công Prompt Injection để đánh cắp bí mật từ kho lưu trữ riêng tư.
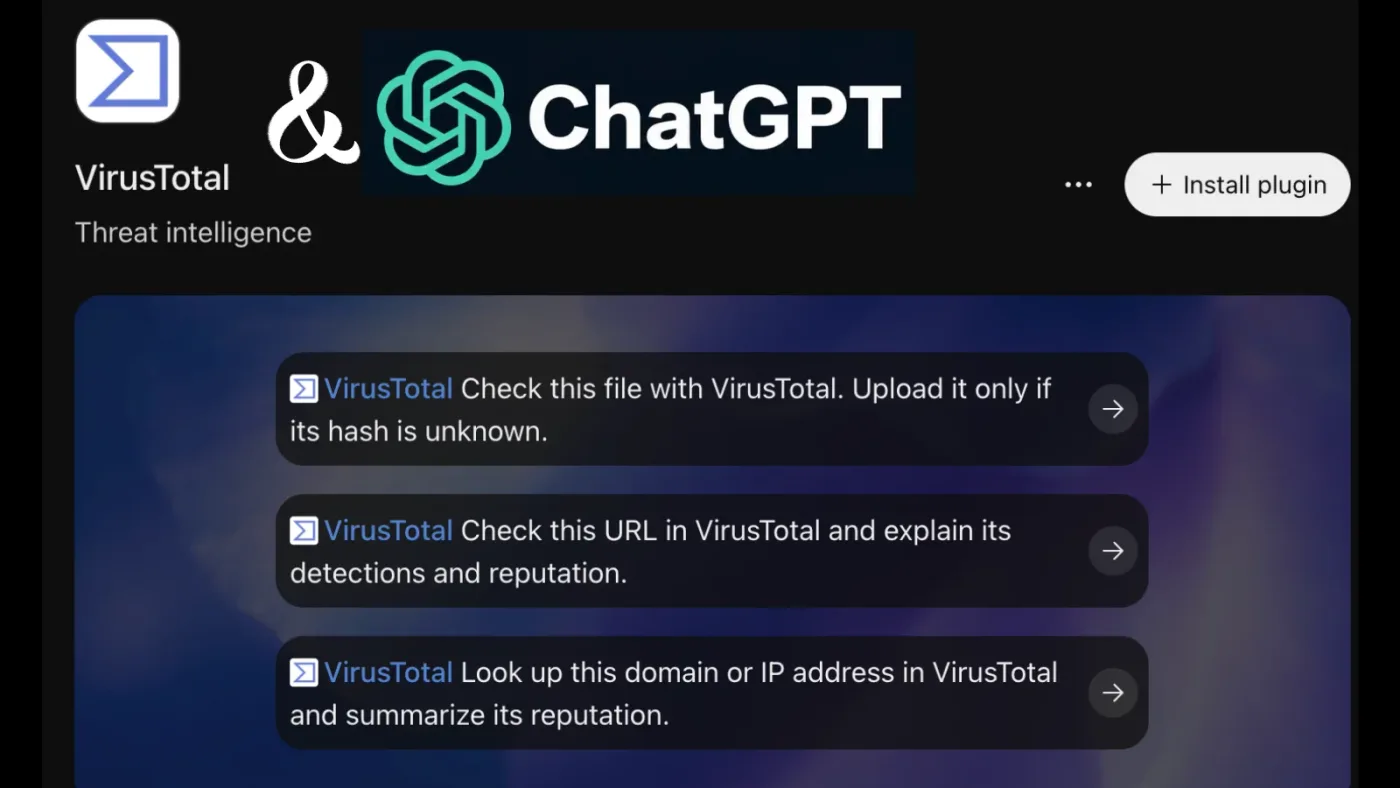
VirusTotal đã chính thức tích hợp khả năng truy vấn Threat Intelligence vào ChatGPT thông qua VirusTotal AI (VTAI), cho phép các chuyên gia phân tích tệp tin, URL và IP trực tiếp trong giao diện hội thoại.
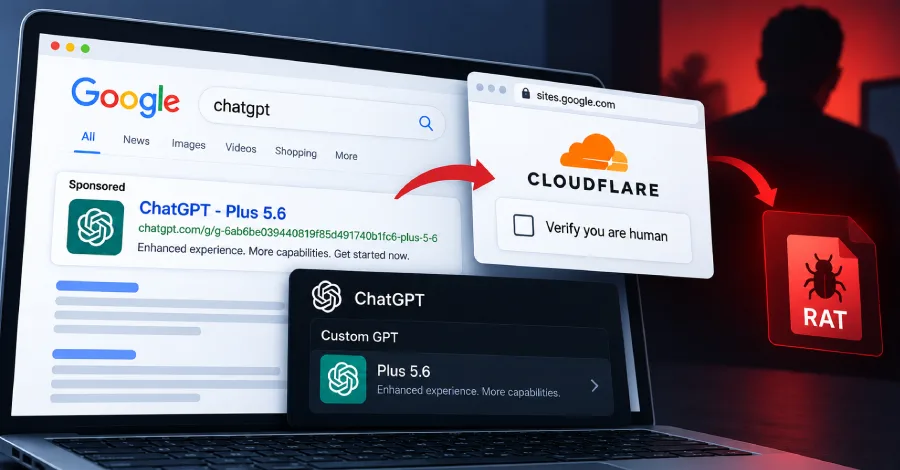
Kẻ tấn công đang lạm dụng tính năng Custom GPT của ChatGPT để thực hiện các chiến dịch ClickFix, phát tán mã độc RAT thông qua các tệp tin giả mạo.