Tích hợp VirusTotal Threat Intelligence vào ChatGPT để phân tích mã độc
VirusTotal đã chính thức tích hợp khả năng truy vấn Threat Intelligence vào ChatGPT thông qua VirusTotal AI (VTAI), cho phép các chuyên gia phân tích tệp tin, URL và IP trực tiếp trong giao diện hội thoại.

- Tích hợp AI: VirusTotal AI (VTAI) kết nối trực tiếp với ChatGPT thông qua Model Context Protocol (MCP), cho phép truy vấn dữ liệu tình báo mối đe dọa theo thời gian thực.
- Quy trình bảo mật: Hệ thống tự động kiểm tra mã băm (hash) trước khi tải tệp lên, đảm bảo chỉ các tệp chưa xác định mới được gửi đi phân tích.
- Cảnh báo quyền riêng tư: Người dùng cần thận trọng khi gửi các tài liệu nhạy cảm, mã nguồn nội bộ hoặc thông tin xác thực vì dữ liệu có thể được chia sẻ trong cộng đồng bảo mật.
- Hỗ trợ điều tra: Công cụ này đóng vai trò hỗ trợ đắc lực cho các nhà phân tích trong việc truy xuất báo cáo, không thay thế hoàn toàn quy trình đánh giá bảo mật chuyên sâu.
Tổng quan về tích hợp VirusTotal và ChatGPT
VirusTotal vừa công bố khả năng tích hợp sâu rộng các dữ liệu tình báo mối đe dọa (Threat Intelligence) vào nền tảng ChatGPT thông qua công cụ VirusTotal AI (VTAI). Sự kết hợp này cho phép các chuyên gia an ninh mạng thực hiện các tác vụ điều tra tệp tin, URL, tên miền và địa chỉ IP đáng ngờ ngay trong môi trường hội thoại của AI, giúp tối ưu hóa quy trình làm việc và rút ngắn thời gian phản ứng với các mối đe dọa mạng.
Việc kết nối được thực hiện thông qua Model Context Protocol (MCP), một tiêu chuẩn mở giúp liên kết các công cụ AI với các dịch vụ bên ngoài. Người dùng có thể thiết lập kết nối thông qua chế độ Developer và xác thực OAuth, cho phép đăng nhập bằng tài khoản Google mà không cần cung cấp trực tiếp API key của VirusTotal, giúp tăng cường tính bảo mật cho quá trình xác thực.
Cơ chế hoạt động và quy trình phân tích
Khi một tệp tin được đính kèm trong ChatGPT, trình kết nối sẽ thực hiện tính toán mã băm (hash) của tệp gốc trước khi thực hiện bất kỳ hành động tải lên nào. Hệ thống sẽ kiểm tra xem mã băm này đã tồn tại trong cơ sở dữ liệu của VirusTotal hay chưa. Nếu tệp tin đã được biết đến, hệ thống sẽ trả về báo cáo phân tích hiện có, giúp tiết kiệm hạn ngạch truy vấn (query quota) của người dùng.
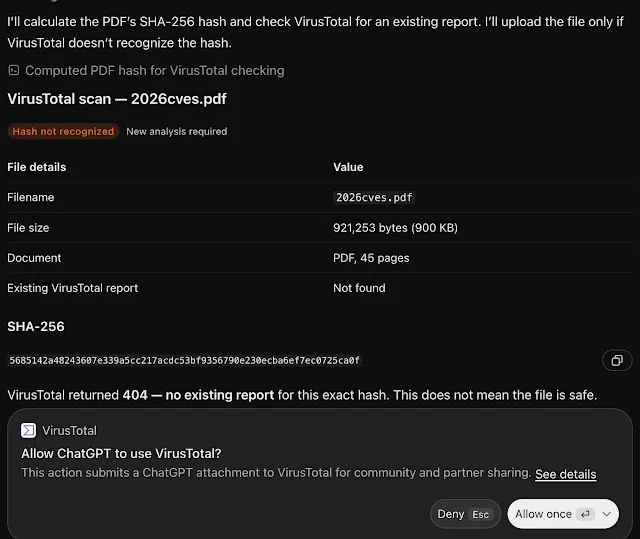
Đối với các tệp tin chưa xác định, hệ thống mới tiến hành tải lên để phân tích. Cách tiếp cận này giúp phân tách rõ ràng giữa việc truy xuất báo cáo cũ và đóng góp mẫu mới. Việc truy xuất báo cáo hiện có sẽ tiêu tốn hạn ngạch truy vấn, bao gồm cả các lần kiểm tra trạng thái phân tích lặp lại. Ngược lại, việc tải lên các tệp tin chưa xác định không tiêu tốn hạn ngạch truy vấn này, mặc dù vẫn chịu sự điều chỉnh của các giới hạn đóng góp dữ liệu riêng biệt.
Các lưu ý quan trọng về bảo mật và quyền riêng tư
Mặc dù việc tích hợp mang lại nhiều lợi ích, các chuyên gia an ninh mạng cần đặc biệt lưu ý đến các rủi ro về quyền riêng tư. Theo chính sách của VirusTotal, các tệp tin được gửi lên có thể được chia sẻ với các thành viên trong cộng đồng bảo mật và các đối tác chiến lược. Do đó, việc gửi các tài liệu cá nhân, mã nguồn nội bộ, thông tin xác thực hoặc dữ liệu nhạy cảm cần phải được cân nhắc kỹ lưỡng và có sự cho phép từ cấp quản lý.
| Loại rủi ro | Mô tả tác động | Khuyến nghị |
|---|---|---|
| Rò rỉ dữ liệu | Thông tin nhạy cảm trong tệp tin có thể bị lộ cho cộng đồng | Kiểm tra kỹ nội dung trước khi tải lên |
| Lộ thông tin URL | Các truy vấn (query strings) trong URL có thể chứa thông tin nhạy cảm | Loại bỏ các tham số nhạy cảm khỏi URL trước khi gửi |
| Sai lệch đánh giá | Kết quả không phát hiện (zero detections) không đồng nghĩa với an toàn | Luôn kết hợp với các công cụ EDR/SIEM |
Đối với các cuộc điều tra mạng, người dùng có thể yêu cầu gửi URL hoặc yêu cầu phân tích lại tên miền và địa chỉ IP khi được ủy quyền. Việc lưu giữ định danh của mỗi yêu cầu giúp các nhà phân tích theo dõi quá trình phân tích sau khi bị gián đoạn. Tuy nhiên, cần nhấn mạnh rằng đây là công cụ hỗ trợ, không phải là giải pháp thay thế hoàn toàn cho quy trình điều tra sự cố. Các nhà phân tích vẫn cần đánh giá độ tuổi của báo cáo, phạm vi bao phủ và ngữ cảnh thực tế trước khi đưa ra quyết định chặn, cách ly hoặc leo thang xử lý sự cố.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan