Lỗ hổng rò rỉ email người dùng trên công cụ AI Claude Code
Công cụ hỗ trợ lập trình Claude Code của Anthropic đang đối mặt với cáo buộc rò rỉ địa chỉ email người dùng thông qua tiêu đề HTTP User-Agent trong các tác vụ web.

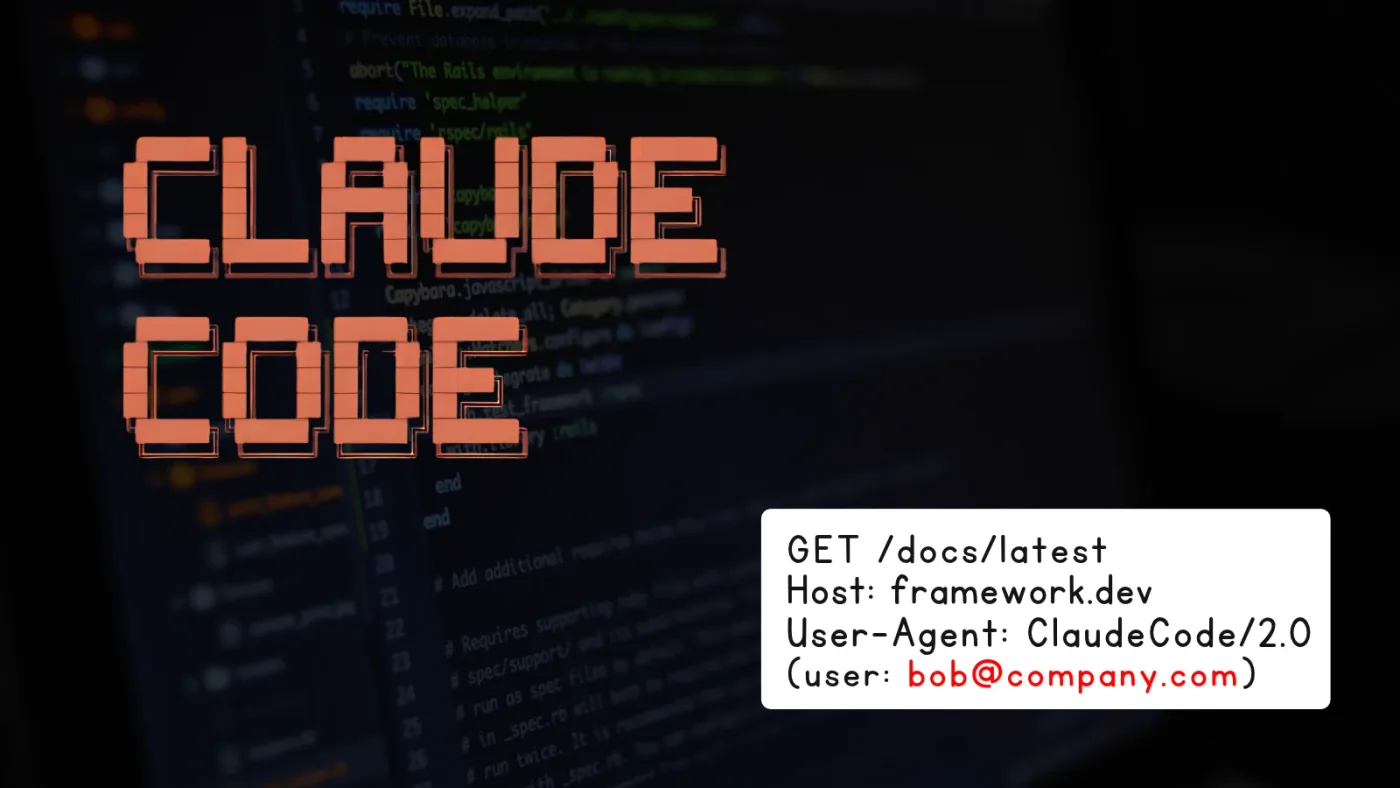
- Sự cố rò rỉ: Claude Code bị phát hiện tự động đính kèm email người dùng vào tiêu đề HTTP User-Agent khi thực hiện các yêu cầu web.
- Tác động tiềm tàng: Người dùng báo cáo nhận được hàng chục email lừa đảo mỗi ngày, làm dấy lên lo ngại về quyền riêng tư dữ liệu cá nhân.
- Phản hồi kỹ thuật: Anthropic đã triển khai module
cc-plugin-privacynhưng hiệu quả thực tế vẫn đang bị cộng đồng đặt dấu hỏi lớn.- Khuyến nghị: Các đội ngũ kỹ thuật cần kiểm soát chặt chẽ các lệnh mạng do AI tạo ra và xác thực lại các cơ chế bảo mật trước khi cấp quyền truy cập internet.
Phân tích sự cố rò rỉ dữ liệu trên Claude Code
Một báo cáo bảo mật gần đây đã làm dấy lên những lo ngại nghiêm trọng về quyền riêng tư đối với Claude Code, một công cụ hỗ trợ lập trình dựa trên trí tuệ nhân tạo của Anthropic. Theo phản ánh từ người dùng trên nền tảng GitHub, công cụ này đã tự động gửi địa chỉ email cá nhân của người dùng đến các trang web bên thứ ba thông qua tiêu đề HTTP User-Agent trong quá trình thực hiện các tác vụ tìm kiếm web mà không có sự cho phép rõ ràng.
Sự cố này được ghi nhận bởi người dùng có tên taylor-edwards trong issue #107757 vào ngày 5 tháng 11 năm 2026. Người dùng này cho biết họ đang sử dụng phiên bản 2.1.318 trên hệ điều hành macOS, chạy trong môi trường tmux. Hệ quả trực tiếp là họ bắt đầu nhận được hàng chục email lừa đảo mỗi ngày, đặt ra câu hỏi lớn về cách các tác nhân AI (AI agents) xử lý dữ liệu nhạy cảm trong các tác vụ tự động hóa.
Cơ chế kỹ thuật đằng sau sự cố
Về mặt kỹ thuật, tiêu đề User-Agent là một phần của giao thức HTTP dùng để định danh phần mềm thực hiện yêu cầu web. Khi một email cá nhân bị chèn vào tiêu đề này, nó sẽ được gửi kèm đến máy chủ đích cùng với yêu cầu truy cập. Đây không phải là một vụ tấn công đánh cắp cơ sở dữ liệu tài khoản của Anthropic, mà là một lỗ hổng trong logic xử lý dữ liệu của AI khi nó tự động soạn thảo các lệnh mạng.
Các cuộc thảo luận kỹ thuật chỉ ra rằng mô hình AI có thể đã tự ý sử dụng email có sẵn trong ngữ cảnh (context) của nó làm địa chỉ liên hệ khi thực hiện các lệnh curl. Điều này khác biệt hoàn toàn với các kịch bản định tuyến lưu lượng độc hại thông qua các dịch vụ trung gian, nơi kẻ tấn công chủ động thay đổi cấu hình máy khách.
Bảng tổng hợp các thành phần liên quan
| Thành phần | Chi tiết | Tác động |
|---|---|---|
| Công cụ | Claude Code | Công cụ hỗ trợ lập trình AI |
| Phiên bản bị ảnh hưởng | 2.1.318 (và các bản cũ hơn) | Rò rỉ thông tin qua HTTP Header |
| Dữ liệu bị lộ | Email người dùng | Nguy cơ bị tấn công lừa đảo (Phishing) |
| Module bảo mật | cc-plugin-privacy | Cơ chế chặn rò rỉ (đang bị nghi ngờ) |
Đánh giá hiệu quả của cơ chế phòng thủ
Để giải quyết vấn đề, các nhà phát triển đã giới thiệu module cc-plugin-privacy bắt đầu từ phiên bản 2.1.317. Module này được thiết kế để chặn hành vi tự động chèn dữ liệu nhạy cảm vào tiêu đề. Tuy nhiên, nhiều người dùng báo cáo rằng ngay cả khi sử dụng phiên bản 2.1.318, họ vẫn gặp phải các vấn đề tương tự hoặc không thể tìm thấy module này trong cấu hình /plugins.
⚠️ Cảnh báo quan trọng: Việc cấu hình các biện pháp bảo vệ (safeguards) không đồng nghĩa với việc dữ liệu nhạy cảm được an toàn tuyệt đối. Các đội ngũ SOC cần giám sát chặt chẽ các lệnh mạng do AI tạo ra để phát hiện sớm các hành vi bất thường.
Một nhân viên của Anthropic đã xác nhận trong các thảo luận rằng công ty có kế hoạch loại bỏ hoàn toàn email tài khoản khỏi ngữ cảnh của mô hình trong các bản cập nhật sắp tới. Điều này cho thấy sự thừa nhận về những lỗ hổng trong các biện pháp bảo vệ tạm thời hiện tại. Cho đến khi bản vá chính thức được phát hành, người dùng nên thận trọng khi cấp quyền truy cập internet cho các tác nhân AI trong môi trường làm việc.
Khuyến nghị cho đội ngũ kỹ thuật
Để giảm thiểu rủi ro, các kỹ sư DevOps và bảo mật cần thực hiện các bước kiểm soát sau:
- Kiểm soát lệnh mạng: Luôn kiểm tra các lệnh mạng (như
curl,wget) do AI tạo ra trước khi thực thi trong môi trường production. - Giám sát lưu lượng: Sử dụng các công cụ giám sát mạng để kiểm tra nội dung của các tiêu đề HTTP được gửi đi từ các công cụ AI.
- Cập nhật phần mềm: Theo dõi các thông báo từ GitHub repository chính thức để áp dụng các bản vá bảo mật mới nhất ngay khi có thể.
- Hardening môi trường: Hạn chế quyền truy cập internet của các công cụ AI trong môi trường chứa dữ liệu nhạy cảm hoặc thông tin định danh cá nhân (PII).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan