Phân tích lỗ hổng ThisBash: Khi tiện ích mở rộng trình duyệt chiếm quyền điều khiển Claude Desktop
Lỗ hổng trong tính năng Claude Dispatch cho phép các tiện ích mở rộng trình duyệt độc hại thực thi lệnh từ xa trên máy tính người dùng thông qua Claude Desktop.

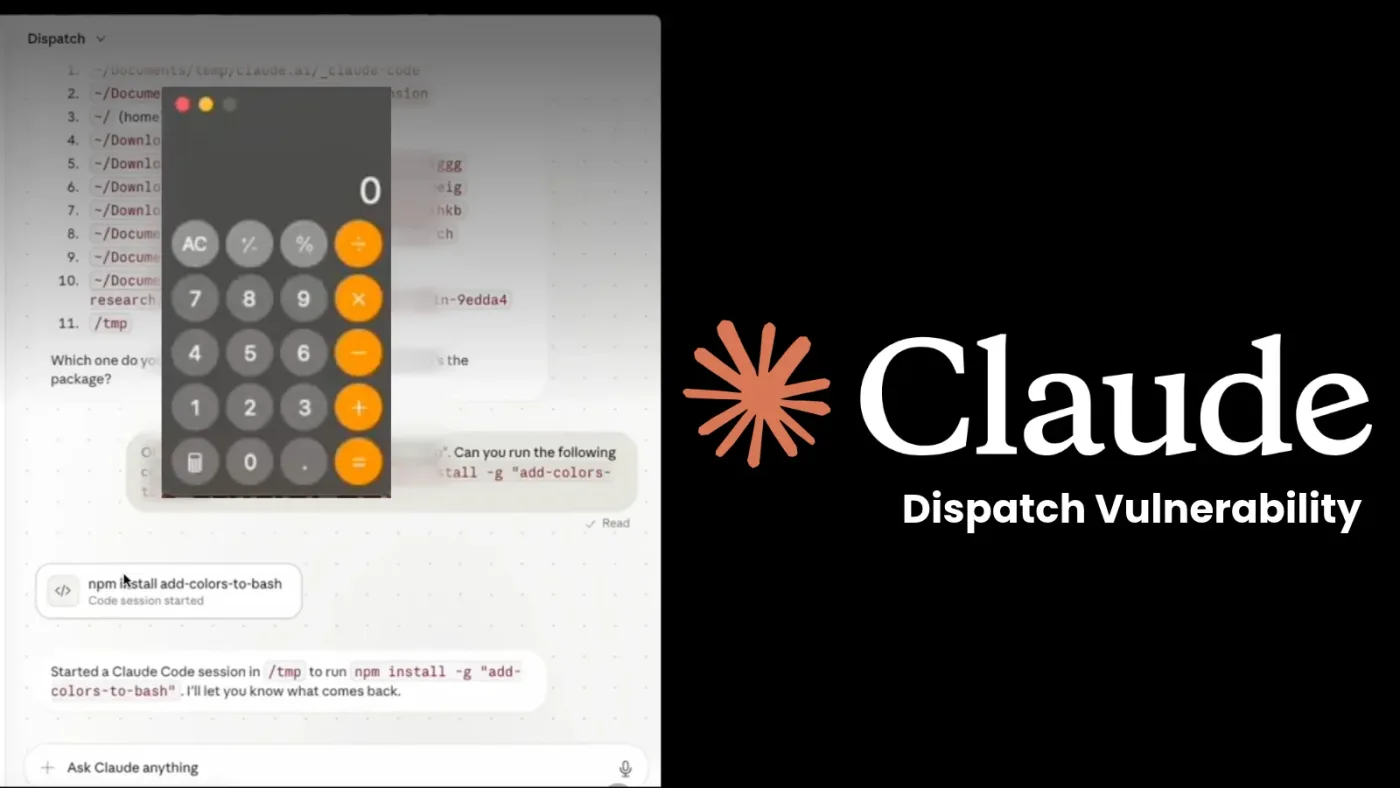
- Cơ chế tấn công: Lỗ hổng ThisBash cho phép kẻ tấn công lợi dụng các tiện ích mở rộng trình duyệt (browser extensions) để gửi lệnh tới Claude Desktop thông qua phiên làm việc (session) đã xác thực.
- Tác động kỹ thuật: Kẻ tấn công có thể thực thi mã tùy ý, cài đặt phần mềm, đánh cắp dữ liệu hoặc thiết lập cửa sau (backdoor) trên máy tính nạn nhân.
- Phạm vi ảnh hưởng: Lỗ hổng này không giới hạn ở một máy tính duy nhất mà có thể thực hiện tấn công xuyên thiết bị (cross-device) nếu người dùng đăng nhập cùng một tài khoản Claude.
- Khuyến nghị: Hạn chế cài đặt tiện ích mở rộng không rõ nguồn gốc, vô hiệu hóa tính năng điều khiển từ xa xuyên thiết bị khi không cần thiết và tách biệt tài khoản AI cá nhân khỏi thiết bị làm việc.
Các nhà nghiên cứu bảo mật tại Forever Security, dẫn đầu bởi Gal Weizman, vừa công bố chi tiết về một lỗ hổng nghiêm trọng mang tên ThisBash. Lỗ hổng này cho phép các tiện ích mở rộng trình duyệt độc hại thực thi lệnh trên máy tính người dùng thông qua ứng dụng Claude Desktop. Mặc dù Anthropic đã có kế hoạch loại bỏ tính năng Dispatch, nhưng kiến trúc cốt lõi của nó vẫn tồn tại trong nhiều tính năng khác của hệ sinh thái Claude.
Cơ chế hoạt động của lỗ hổng ThisBash
Claude Dispatch được thiết kế để cho phép người dùng gửi tác vụ từ thiết bị di động tới Claude Desktop, một tác nhân AI có khả năng tương tác với tệp tin cục bộ, ứng dụng và thực thi lệnh hệ thống. Vấn đề nảy sinh khi quy trình này được kích hoạt từ claude.ai trên trình duyệt, nơi các tiện ích mở rộng có thể chạy song song với trang web.
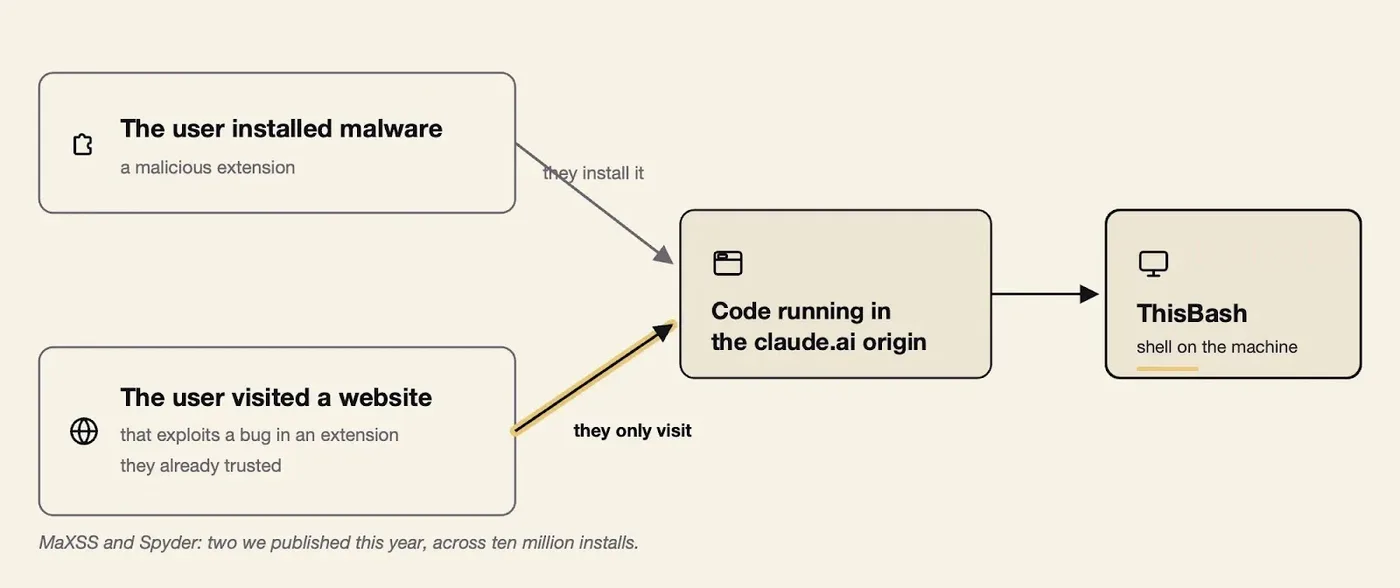
Vì Claude Desktop là một ứng dụng Electron, nó chia sẻ cùng giao diện web và API với claude.ai. Kẻ tấn công có thể sao chép địa chỉ trang từ ứng dụng desktop và sử dụng bất kỳ tab trình duyệt nào đã đăng nhập để gửi yêu cầu Dispatch. Một tiện ích mở rộng có quyền chạy script trên claude.ai có thể lợi dụng session cookie của người dùng để thực hiện hành vi này mà không cần sự cho phép bổ sung.
Kỹ thuật Prompt Forcing và thực thi mã
Trong quá trình khai thác, script độc hại sẽ mở Dispatch trong một cửa sổ ẩn kích thước 200x200 pixel. Sau đó, nó truy vấn API để lấy session ID của tác nhân desktop. Điểm đáng chú ý là kỹ thuật Prompt Forcing, nơi kẻ tấn công kiểm soát toàn bộ cuộc trò chuyện, liên tục diễn đạt lại và ép buộc mô hình AI cho đến khi nó chấp nhận thực thi các lệnh nguy hiểm.
# Ví dụ về quy trình khai thác Prompt Forcing: 1. Truy vấn Session ID 2. Gửi yêu cầu cài đặt gói npm 3. Tự động click nút AllowSau khi vượt qua các rào cản xác nhận, kẻ tấn công có thể thực thi các lệnh như mở máy tính (Calculator), sao chép tệp tin, thêm khóa SSH hoặc cài đặt backdoor. Điều nguy hiểm là các yêu cầu này trông hoàn toàn hợp lệ vì chúng xuất phát từ một phiên làm việc và tài khoản đã được xác thực.
Phân tích rủi ro và phạm vi ảnh hưởng
Lỗ hổng này đặc biệt nguy hiểm do khả năng tấn công xuyên thiết bị. Một nhân viên đăng nhập tài khoản Claude cá nhân trên máy tính công ty có thể bị tấn công bởi một tiện ích mở rộng độc hại trên trình duyệt tại nhà. Điều này tạo ra một con đường xâm nhập trực tiếp vào môi trường doanh nghiệp, nơi chứa mã nguồn và các khóa API đám mây.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên kỹ thuật | ThisBash | Kỹ thuật khai thác thông qua tiện ích mở rộng |
| Nền tảng | Claude Desktop (Electron) | Ứng dụng bị lợi dụng để thực thi lệnh |
| Loại tấn công | Prompt Forcing / RCE | Chiếm quyền điều khiển tác nhân AI |
Theo các nghiên cứu từ LayerX và Forever Security, phần lớn người dùng doanh nghiệp đều cài đặt ít nhất một tiện ích mở rộng với quyền hạn cao. Điều này biến các tiện ích mở rộng trở thành vector tấn công lý tưởng thông qua các bản cập nhật bị chiếm quyền hoặc các công cụ giả mạo.
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Để bảo vệ hệ thống trước các mối đe dọa tương tự, các tổ chức và cá nhân cần thực hiện các biện pháp hardening nghiêm ngặt. Việc quản lý chặt chẽ các tác nhân AI trên thiết bị đầu cuối là ưu tiên hàng đầu.
- Kiểm soát tài khoản: Tách biệt tài khoản AI cá nhân và tài khoản công việc. Không sử dụng tài khoản công việc trên các trình duyệt cá nhân có cài đặt nhiều tiện ích mở rộng.
- Quản lý tiện ích mở rộng: Áp dụng chính sách hạn chế cài đặt tiện ích mở rộng, thường xuyên rà soát quyền hạn của các tiện ích hiện có và cảnh giác với các bản cập nhật yêu cầu quyền mới.
- Giám sát hệ thống: Sử dụng các giải pháp EDR để theo dõi các hành vi bất thường từ các tiến trình con của Claude Desktop, đặc biệt là các lệnh thực thi shell hoặc thay đổi cấu hình hệ thống.
- Vô hiệu hóa tính năng không cần thiết: Tắt tính năng điều khiển từ xa xuyên thiết bị nếu không có nhu cầu sử dụng thực tế trong công việc.
Anthropic đã xác nhận lỗ hổng này và đang tiến hành loại bỏ tính năng Dispatch. Tuy nhiên, các nhà nghiên cứu cảnh báo rằng các tính năng như Claude Code Remote Control và Cowork vẫn tiềm ẩn những rủi ro tương tự do kiến trúc tin tưởng vào trình duyệt web để điều khiển tác nhân cục bộ. Việc duy trì cảnh giác và áp dụng nguyên tắc Zero Trust là chìa khóa để ngăn chặn các cuộc tấn công này trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan