Mirax Android RAT: Chiến dịch tấn công ngân hàng qua quảng cáo ứng dụng streaming
Phân tích chiến dịch mã độc Mirax Android RAT, lợi dụng quảng cáo trong ứng dụng streaming để chiếm quyền điều khiển thiết bị và đánh cắp thông tin tài chính người dùng.

- Mối đe dọa: Chiến dịch Mirax Android RAT nhắm vào khách hàng ngân hàng tại Trung Đông, Thổ Nhĩ Kỳ và Châu Phi.
- Cơ chế: Lợi dụng quảng cáo trong các ứng dụng streaming để dẫn dụ người dùng tải xuống trình cài đặt độc hại.
- Tác động: Chiếm quyền điều khiển thiết bị, đánh cắp thông tin đăng nhập, chặn SMS và thực hiện giao dịch trái phép.
- Kỹ thuật: Lạm dụng Accessibility Service để kiểm soát giao diện và vượt qua các cơ chế bảo mật.
Một chiến dịch mã độc ngân hàng trên Android đang biến các quảng cáo trong ứng dụng streaming thành con đường xâm nhập nguy hiểm nhằm đánh cắp thông tin xác thực và rút tiền từ tài khoản người dùng. Mirax, một loại Remote Access Trojan (RAT), cho phép tội phạm mạng theo dõi thiết bị bị nhiễm, chặn mã xác thực bảo mật và trực tiếp thao tác trên các ứng dụng ngân hàng từ thiết bị của nạn nhân.
Theo báo cáo từ các nhà nghiên cứu bảo mật tại Group-IB, hàng ngàn thiết bị Android của khách hàng ngân hàng bán lẻ tại khu vực Trung Đông, Thổ Nhĩ Kỳ và Châu Phi đã bị lây nhiễm trong khoảng thời gian từ tháng 3 đến tháng 9 năm 2026. Mặc dù các số liệu hiện có chỉ phản ánh những trường hợp lây nhiễm và gian lận được các nhà điều tra và ngân hàng ghi nhận, thiệt hại thực tế đã lên tới hàng triệu đô la Mỹ.
Cơ chế lây nhiễm và kỹ thuật khai thác của Mirax RAT
Các bằng chứng kỹ thuật cho thấy quá trình lây nhiễm bắt đầu từ các ứng dụng streaming có uy tín thấp được tải xuống từ Google Play. Các quảng cáo và liên kết video trong ứng dụng này sẽ điều hướng người dùng đến một trình cài đặt riêng biệt nằm ngoài cửa hàng ứng dụng chính thức. Phương thức này khác biệt so với các cuộc tấn công qua ứng dụng streaming Perseus, vốn sử dụng các ứng dụng IPTV giả mạo thông qua hình thức sideloading, nhưng cả hai đều khai thác nhu cầu giải trí của người dùng.
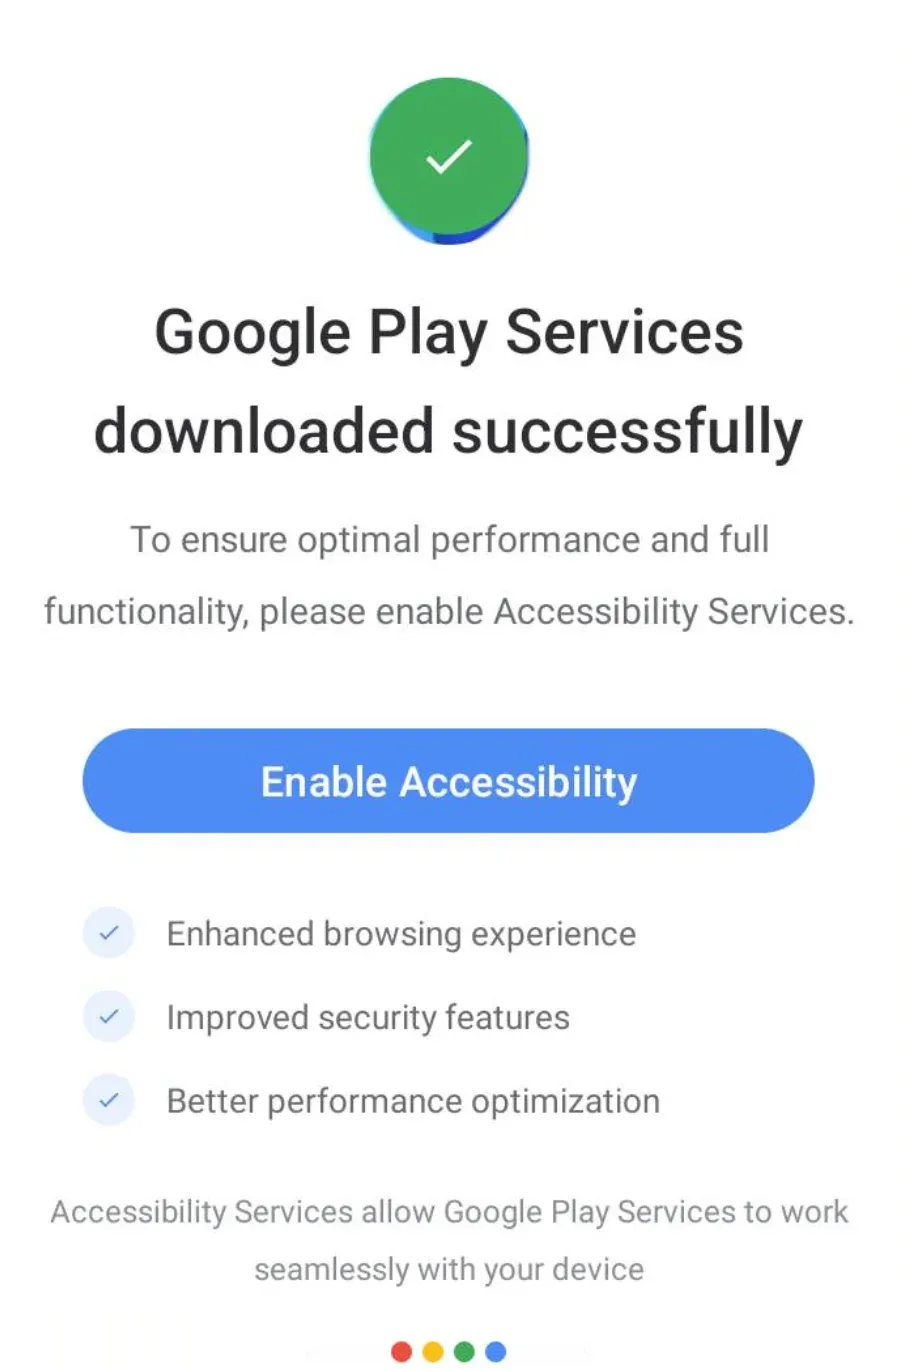
Một trong những trình cài đặt được xác nhận đã giả mạo ứng dụng "TikTok 18+", một ứng dụng không liên quan đến TikTok hoặc ByteDance. Trình cài đặt này thực hiện tải xuống payload Mirax, sau đó giả dạng thành Google Play Services bằng cách sử dụng một ký tự Cyrillic trông giống với chữ "o" trong bảng chữ cái Latin. Việc ngụy trang này khiến các yêu cầu cấp quyền nguy hiểm trông như thể chúng đến từ một thành phần hệ thống quen thuộc.
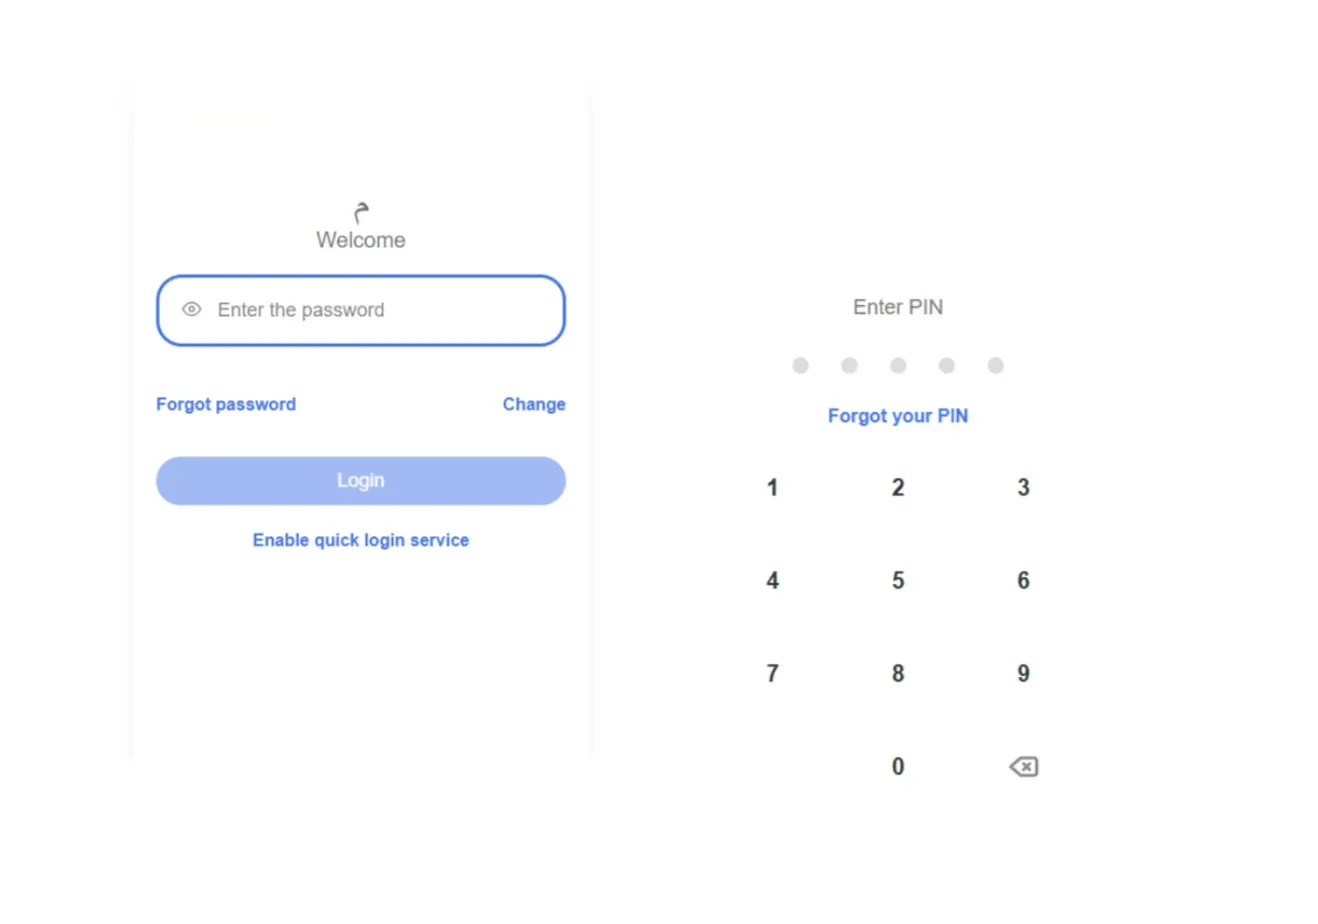
Quyền truy cập Accessibility Service là điểm mấu chốt trong chuỗi tấn công. Mirax thúc đẩy nạn nhân kích hoạt quyền này, sau đó sử dụng nó để đọc nội dung màn hình và điều khiển giao diện người dùng. Các cuộc tấn công lớp phủ (overlay) ngân hàng tương tự kết hợp việc lạm dụng quyền với các màn hình đăng nhập giả mạo, giúp kẻ tấn công thu thập thông tin xác thực trong khi người dùng tin rằng họ đang tương tác với các ứng dụng hợp pháp.
Mirax cũng thực hiện chặn tin nhắn SMS và thông báo, ghi lại thông tin nhập liệu và thu thập mã PIN, mật khẩu hoặc hình vẽ mở khóa màn hình. Kẻ vận hành có thể phát lại các thông tin này để mở khóa điện thoại khi không có người giám sát, mở phiên làm việc ngân hàng, thêm người thụ hưởng và khởi tạo các giao dịch chuyển tiền.
Khả năng điều khiển từ xa và né tránh phát hiện
Mirax tách biệt các khả năng cài đặt khỏi các chỉ dẫn nhắm mục tiêu. Các lớp phủ ngân hàng và ánh xạ ứng dụng được tải về từ cơ sở hạ tầng Command-and-Control (C2) sau khi cài đặt thay vì được đóng gói sẵn bên trong ứng dụng Android. Hoạt động quan sát được nhắm vào hơn 20 gói ứng dụng ngân hàng và ví điện tử, cùng với các sàn giao dịch tiền điện tử toàn cầu.
Hai kênh WebSocket tách biệt các lệnh điều khiển khỏi dữ liệu bị đánh cắp, trong khi HTTP long-polling đóng vai trò là cơ chế dự phòng. Kẻ vận hành có thể thay đổi từ xa các máy chủ, cổng, cài đặt TLS và khoảng thời gian polling. DNS-over-HTTPS được kích hoạt mặc định, làm giảm khả năng hiển thị thông qua giám sát DNS cục bộ. Do đó, việc kiểm tra tĩnh không thể tiết lộ mọi mục tiêu hoặc cấu hình được triển khai chống lại một nạn nhân cụ thể.
⚠️ Cảnh báo quan trọng: Module SOCKS5 của Mirax biến các điện thoại bị xâm nhập thành các proxy dân cư (residential proxies). Điều này cho phép kẻ tấn công định tuyến lưu lượng độc hại thông qua kết nối của nạn nhân, làm suy yếu các cơ chế kiểm tra dựa trên uy tín IP và vị trí địa lý.
Mã độc này ẩn biểu tượng trình khởi chạy, ngẫu nhiên hóa tên gói và khôi phục hoạt động sau khi khởi động lại thiết bị. Nó có thể chặn màn hình gỡ cài đặt, chặn các ứng dụng bảo mật và hiển thị lớp phủ màu đen hoặc thông báo cập nhật giả mạo trong khi các hoạt động gian lận vẫn diễn ra bên dưới. Các nhà nghiên cứu khuyến nghị người dùng nên kiểm tra việc lạm dụng Accessibility, hoạt động điều khiển từ xa và chia sẻ màn hình cùng với các nỗ lực giao dịch.
Bảng chỉ số nhận diện mối đe dọa (IoCs)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Package name | net.wgrjvz.toolyt93a | Mã độc Mirax |
| SHA-1 | b9e84889c9760460f53c9b49cb43a636bb721d28 | Payload độc hại |
| SHA-1 | 8531fe2db41e9e08525080be6d3e8092c5ffa5f8 | Payload độc hại |
| SHA-1 | 0d83344fee8973165e5009768c1752095a57f3c1 | Payload độc hại |
| SHA-1 | 3a1f9060dad56cd08e87fcafa2c87b99295b3db3 | Payload độc hại |
| SHA-1 | 6a37c3d4beb80ae1689dbbedcb53a86f85c8e44a | Payload độc hại |
| SHA-1 | fd4a2c02ab5a99b5420538c8b1bfef6fa4fbd7fe | Payload độc hại |
| SHA-1 | 2b5eeabbc52a25172123c2e7789c977e6bb557af | Payload độc hại |
| SHA-1 | d7b4d33c38deb0978b71ef79ff4df9fb90118cc2 | Payload độc hại |
| SHA-1 | 746dc75b1b887812db37b3801e104d887b2c8707 | Payload độc hại |
| SHA-1 | c9258f527fe447431ff983aa76866e340db98e60 | Payload độc hại |
| SHA-1 | ace41996dc5b7ecdb68c2222fc7af8e6f3b7d839 | Payload độc hại |
| SHA-1 | 9e6889b1445e30d9d28849cbffed5a3123408646 | Payload độc hại |
| SHA-1 | cca7187d5cbf31b3e785f21309bb60b9247a4fb4 | Payload độc hại |
| SHA-1 | 562d8360854005e90ae316c1350b9660ffd3e6f9 | Payload độc hại |
| SHA-1 | da997eeb64a3879af819c5cdda3aa5a236c55a25 | Payload độc hại |
| SHA-1 | 413e1c8661ec11fc8e7f9a7caccfc9c54cb1ea3d | Payload độc hại |
| SHA-1 | c8f5abb80e9c936d6bd5da99c10e829cde69a8f5 | Payload độc hại |
| SHA-1 | 20068b91036145b3e1b1d7e294b7a2f5ba26bd7f | Payload độc hại |
| SHA-1 | b164a1bf2c7b478ce040e479377526c00885ab7f | Payload độc hại |
| Network domain | oscofneuid[.]com | C2 Server |
| Network domain | kenobuias[.]com | C2 Server |
Các ngân hàng nên tăng cường giám sát các giao dịch đáng ngờ và tạm dừng thanh toán để xác minh khách hàng. Người dùng được khuyến cáo từ chối các yêu cầu Accessibility bất ngờ từ các ứng dụng giải trí, tránh tải xuống các file APK từ quảng cáo và tìm kiếm hỗ trợ gỡ bỏ khi một ứng dụng đáng ngờ từ chối bị xóa. Mặc dù các chỉ số nhận diện (IoCs) vẫn hữu ích, việc xoay vòng các định danh khiến cho phương pháp phát hiện dựa trên hành vi trở nên thiết yếu hơn bao giờ hết.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan