Cảnh báo chiến dịch phát tán mã độc qua các bản cài đặt AI giả mạo trên GitHub
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Yoba lợi dụng sự phổ biến của ChatGPT và Claude để phát tán mã độc thông qua các dự án GitHub giả mạo.

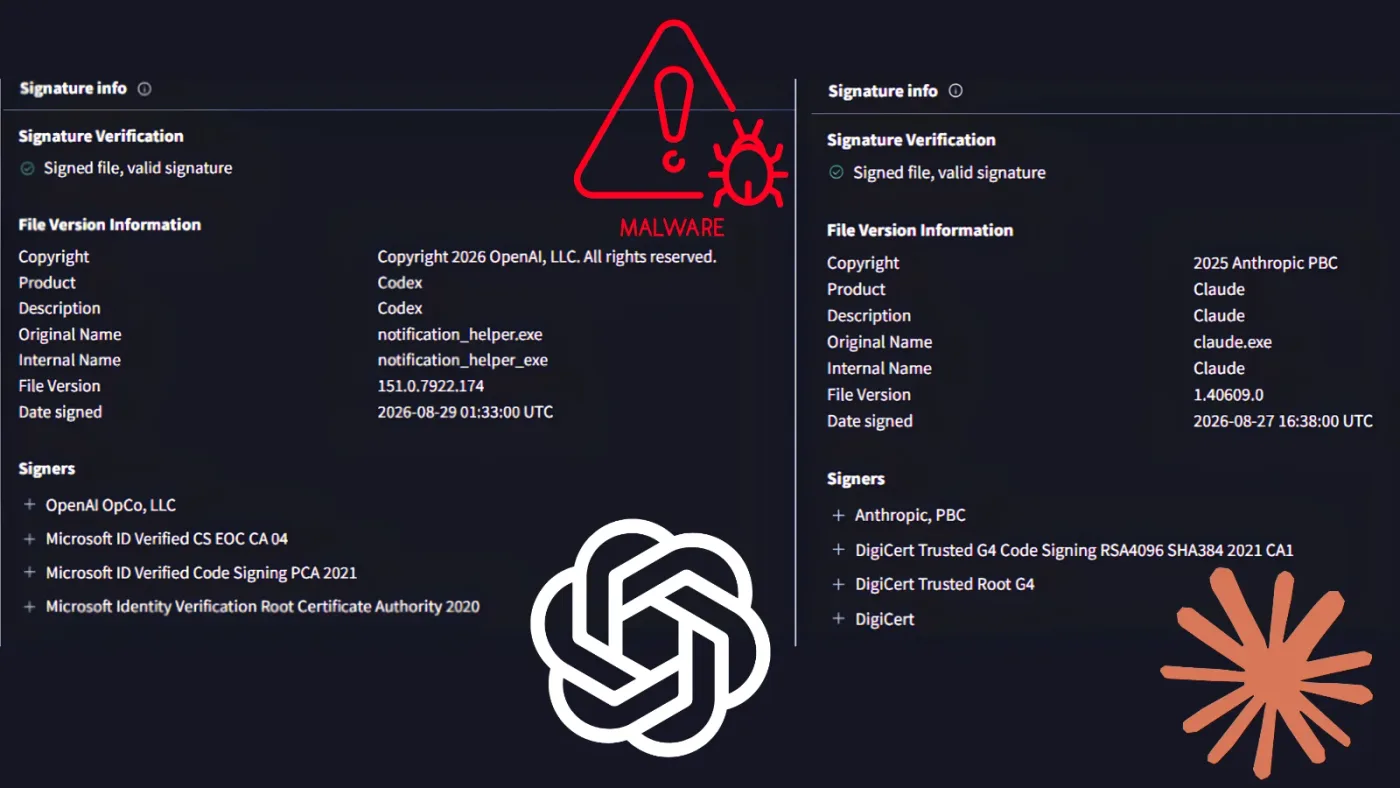
- Chiến dịch Yoba: Kẻ tấn công giả mạo các công cụ AI phổ biến như ChatGPT và Claude để lừa người dùng tải xuống mã độc.
- Kỹ thuật DLL Sideloading: Sử dụng các tệp thực thi (Setup.exe) có chữ ký số hợp lệ từ OpenAI/Anthropic để né tránh các giải pháp bảo mật.
- Cơ chế C2 linh hoạt: Sử dụng hình ảnh hồ sơ Telegram để tạo tên miền động và DNS-over-HTTPS để nhận lệnh điều khiển từ xa.
- Phòng thủ chủ động: Cần kiểm tra kỹ nguồn gốc phần mềm, hạn chế quyền quản trị và giám sát các tác vụ định kỳ (scheduled tasks) bất thường.
Tổng quan về chiến dịch phát tán mã độc Yoba
Một chiến dịch mã độc nguy hiểm mang tên Yoba đang nhắm mục tiêu vào người dùng bằng cách lợi dụng sự phổ biến của các công cụ trí tuệ nhân tạo như ChatGPT và Claude. Kẻ tấn công tạo ra các dự án GitHub giả mạo, đóng giả làm các ứng dụng máy tính với tên gọi như GPT-5.6 Sol, GPT-6 Astra và Claude Opus. Do các dự án này được lưu trữ trên GitHub, một nền tảng được cộng đồng phát triển tin tưởng, chúng dễ dàng đánh lừa người dùng thiếu cảnh giác.
Bất kỳ ai thực thi các trình cài đặt này đều có nguy cơ trao quyền kiểm soát máy tính cho kẻ tấn công, gây ra rủi ro nghiêm trọng cho cả người dùng cá nhân và môi trường doanh nghiệp. Các nhà nghiên cứu từ Check Point đã quan sát thấy rằng các dự án giả mạo này sử dụng GitHub Pages để mô tả phần mềm và cung cấp các nút tải xuống trỏ trực tiếp đến các tệp ZIP trong phần Releases của GitHub.
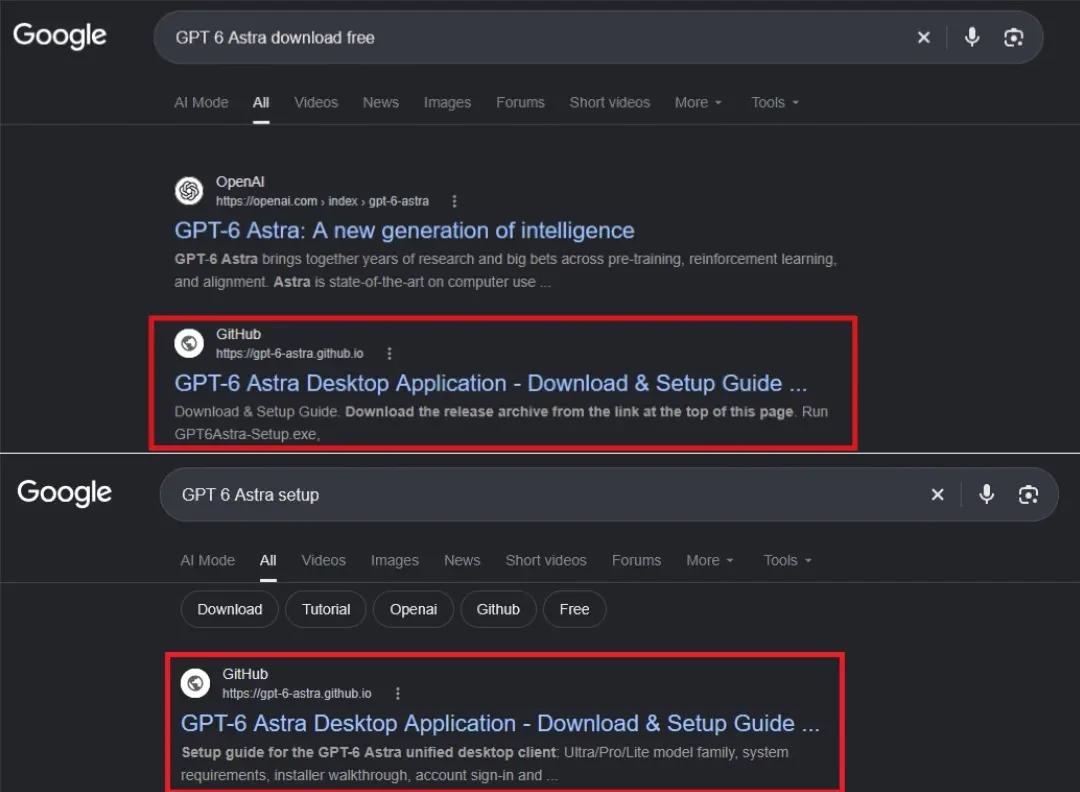
Mặc dù các kho lưu trữ này không sử dụng các thủ thuật tăng lượt sao (stars) hay fork giả, chúng vẫn xuất hiện ở vị trí cao trong kết quả tìm kiếm của Google. Các chuyên gia nhận định đây là kết quả của kỹ thuật SEO poisoning, nơi kẻ tấn công tối ưu hóa tiêu đề, mô tả và tên miền lưu trữ để thao túng thứ hạng tìm kiếm. Các tệp ZIP thường không được đặt mật khẩu để tránh bị các trình quét tự động phát hiện, đồng thời tích hợp các cơ chế chống phân tích (anti-analysis) để giảm tỷ lệ bị nhận diện bởi các phần mềm diệt virus.
Kỹ thuật DLL Sideloading và cơ chế ẩn mình
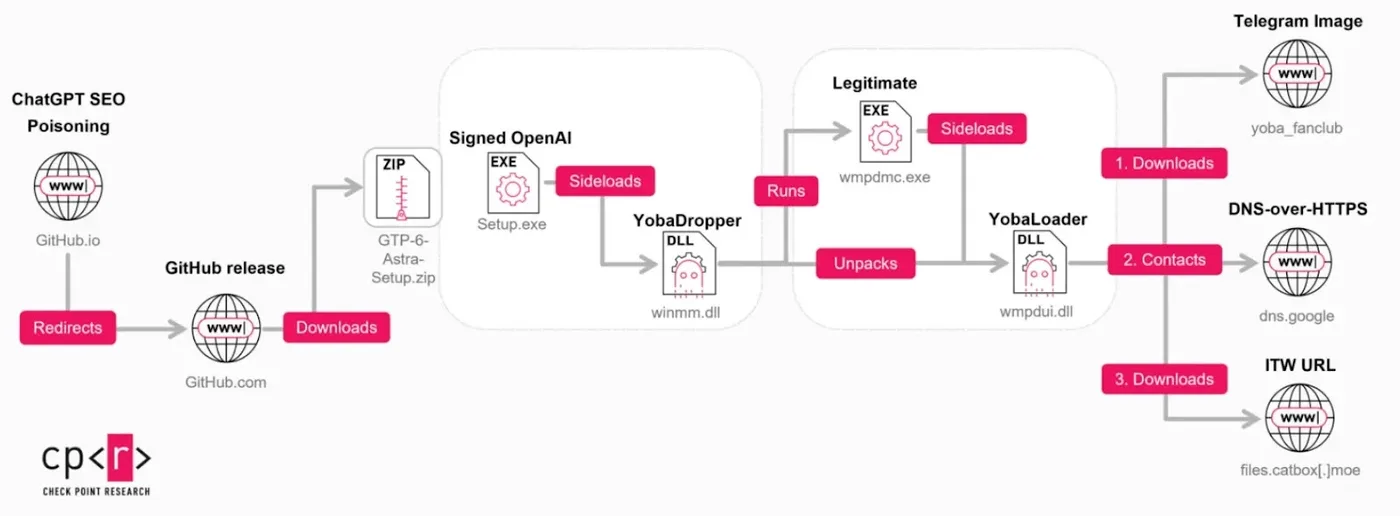
Theo phân tích từ Check Point Research, mỗi tệp ZIP trong chiến dịch Yoba chứa một tệp Setup.exe hợp lệ, có chữ ký số từ OpenAI hoặc Anthropic, đi kèm với một tệp winmm.dll độc hại. Đây là kỹ thuật DLL sideloading kinh điển. Windows có cơ chế tải thư viện theo tên từ thư mục chứa tệp thực thi, cho phép kẻ tấn công thực thi mã độc bên trong một tiến trình đáng tin cậy.
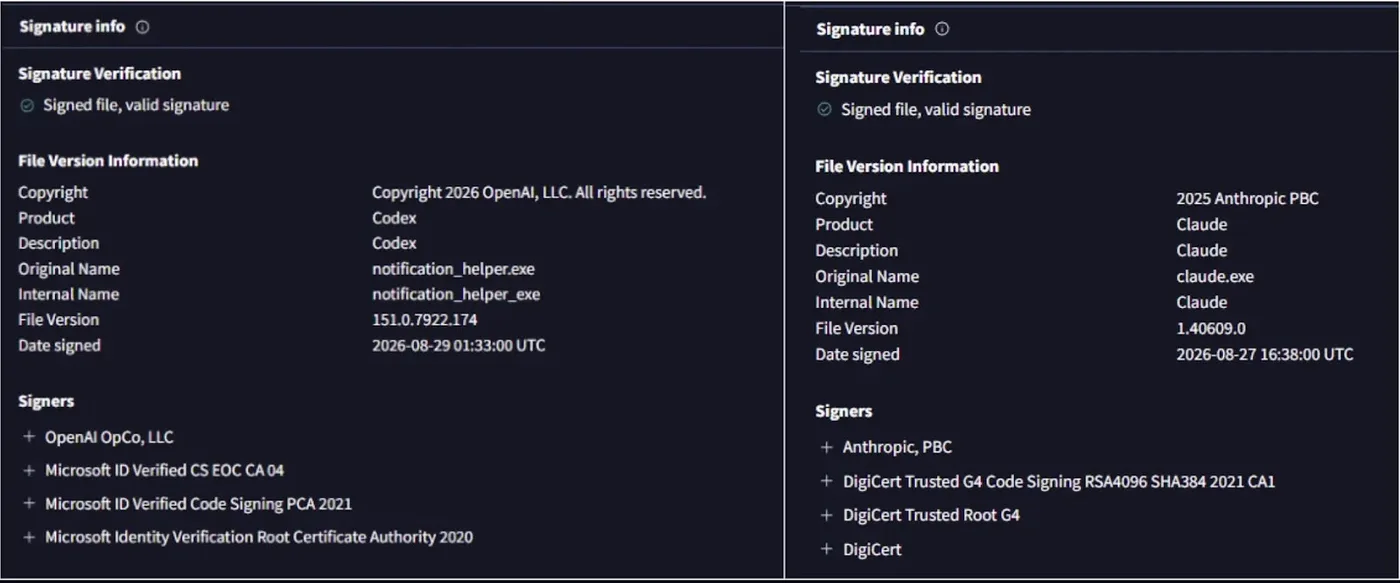
Kỹ thuật này giúp che giấu các hành vi độc hại dưới danh nghĩa một tiến trình được ký số, khiến nhiều công cụ bảo mật bỏ qua. Trình thả mã độc (dropper), được gọi là YobaDropper, thực hiện các bước kiểm tra môi trường nghiêm ngặt trước khi thực thi:
- Kiểm tra tên tệp: Đảm bảo tệp đang chạy dưới tên
Setup.exe. - Kiểm tra Sandbox: Nếu phát hiện đang chạy trong môi trường ảo hóa hoặc sandbox, quá trình sẽ tự hủy.
- Kiểm tra ngôn ngữ: Bỏ qua các hệ thống sử dụng ngôn ngữ Nga hoặc các ngôn ngữ thuộc khu vực Liên Xô cũ.
- Kiểm tra quyền hạn: Yêu cầu quyền quản trị (Administrator) để tiếp tục thực thi.
Sau khi xác nhận các điều kiện, mã độc tạo một thư mục trong ProgramData, sao chép một tệp Windows Media Player hợp lệ vào đó và thả một thư viện thứ hai mang tên YobaLoader. Cuối cùng, nó tạo một tác vụ định kỳ (scheduled task) khởi chạy sau 3 phút kể từ khi khởi động máy, được gắn nhãn giả mạo là thành phần của Microsoft để tránh bị phát hiện trong danh sách tiến trình.
Cơ chế điều khiển C2 và Payload cuối cùng
YobaLoader không kết nối với một máy chủ cố định. Thay vào đó, nó truy cập vào hình ảnh hồ sơ của kênh Telegram yoba_fanclub và sử dụng 50 byte cuối cùng của hình ảnh đó để tạo ra tên miền động theo cấu trúc adjective-noun-verb-number.dedyn.io. Việc thay đổi hình ảnh kênh cho phép kẻ tấn công thay đổi tên miền C2 liên tục, gây khó khăn cho việc chặn lọc.
Tiếp theo, loader sử dụng dịch vụ DNS-over-HTTPS của Google để truy vấn một lệnh ẩn được lưu trữ trong bản ghi DNS TXT. Lưu lượng này trông giống như hoạt động duyệt web thông thường. Lệnh nhận được sẽ được kiểm tra chữ ký Ed25519 và giải mã bằng AES. Payload cuối cùng thường là công cụ đào tiền ảo XMRig kết nối qua mạng Tor. Tuy nhiên, các nhà nghiên cứu cảnh báo rằng loader này có tính chất chung (generic), có thể được sử dụng để phát tán ransomware hoặc các công cụ đánh cắp dữ liệu trong tương lai.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã độc | YobaDropper / YobaLoader | Dropper và Loader chính của chiến dịch |
| Payload | XMRig | Công cụ đào tiền ảo trái phép |
| Kỹ thuật | DLL Sideloading | Né tránh phát hiện bằng chữ ký số |
| C2 Channel | Telegram (yoba_fanclub) | Nguồn lấy cấu hình tên miền động |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để bảo vệ hệ thống trước các mối đe dọa như Yoba, các đội ngũ an ninh mạng cần thực hiện các biện pháp hardening và giám sát chặt chẽ:
- Kiểm soát nguồn tải: Chỉ tải xuống phần mềm từ các trang web chính thức của nhà cung cấp (ví dụ: openai.com, anthropic.com).
- Giám sát DLL: Theo dõi các tiến trình có chữ ký số hợp lệ nhưng tải các tệp DLL từ các thư mục không chuẩn hoặc thư mục người dùng.
- Kiểm tra Scheduled Tasks: Định kỳ rà soát các tác vụ định kỳ mới được tạo, đặc biệt là các tác vụ có nhãn giả mạo Microsoft.
- Giám sát DNS: Theo dõi lưu lượng DNS-over-HTTPS bất thường hoặc các truy vấn đến các tên miền động (dynamic DNS) lạ.
- Hạn chế quyền hạn: Áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege), hạn chế quyền quản trị trên máy trạm của người dùng cuối.
Việc tuân thủ các hướng dẫn từ MITRE ATT&CK về DLL Sideloading là bước quan trọng để phát hiện sớm các hành vi xâm nhập. Các tổ chức nên thiết lập quy tắc giám sát việc tạo tệp mới trong các thư mục hệ thống và các tiến trình có hành vi tải thư viện bất thường.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan