
Phân tích lỗ hổng Zero-day CVE-2026-123890 trên VMware vCenter Server
Nhóm tấn công ARMORY CASTLE khai thác lỗ hổng zero-day CVE-2026-123890 trên VMware vCenter để chiếm quyền quản trị và đánh cắp dữ liệu máy ảo nhạy cảm.

- Mối đe dọa: Nhóm gián điệp mạng ARMORY CASTLE (trước đây là UNC5221) đã khai thác lỗ hổng zero-day nghiêm trọng trên VMware vCenter.
- Lỗ hổng: CVE-2026-123890 (CVSS 9.8) cho phép bỏ qua xác thực và chiếm quyền điều khiển vSphere administrator.
- Tác động: Kẻ tấn công đánh cắp dữ liệu từ các máy ảo Windows, bao gồm thông tin Active Directory và registry.
- Khuyến nghị: Cập nhật ngay lên các phiên bản vCenter 9.1.1.0200, 9.0.2.0200 hoặc 8.0 Update 3m.
Các nhà nghiên cứu bảo mật từ Mandiant và Google Threat Intelligence Group (GTIG) vừa công bố báo cáo về một chiến dịch gián điệp mạng tinh vi nhắm vào hạ tầng ảo hóa VMware. Kẻ tấn công, được định danh là ARMORY CASTLE, đã tận dụng lỗ hổng zero-day CVE-2026-123890 để thâm nhập sâu vào hệ thống quản trị vCenter Server từ tháng 9 năm 2026.
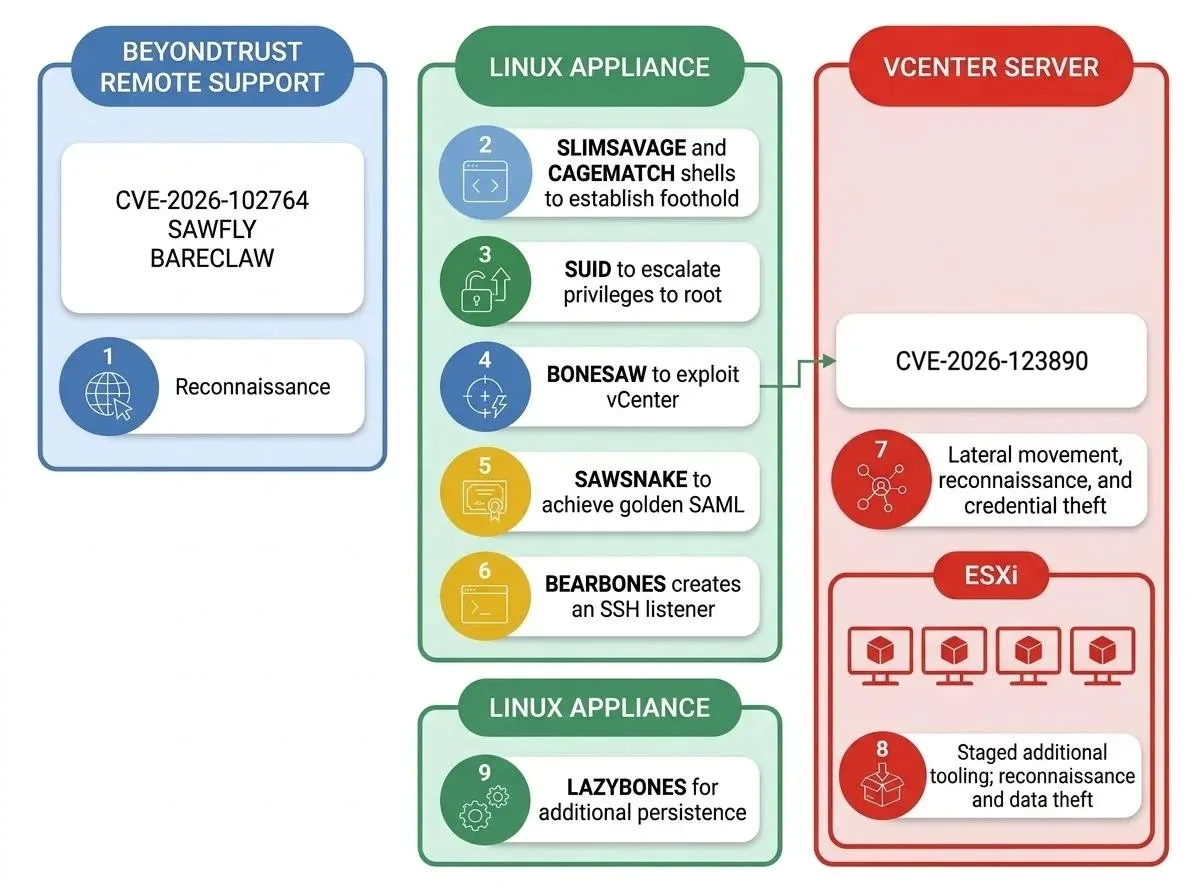
Lỗ hổng CVE-2026-123890 có điểm số CVSS lên tới 9.8, ảnh hưởng trực tiếp đến VMware Directory Service. Cơ chế lỗi cho phép kẻ tấn công vượt qua xác thực mà không cần mật khẩu, từ đó khởi tạo phiên làm việc với quyền vSphere administrator. Điều này đặc biệt nguy hiểm vì vCenter là trung tâm điều phối toàn bộ hạ tầng ESXi và các máy ảo (VM) bên trong.
Chuỗi tấn công và kỹ thuật khai thác
Cuộc tấn công bắt đầu từ cuối tháng 8 năm 2026 thông qua một lỗ hổng zero-day khác là CVE-2026-102764 trên thiết bị BeyondTrust Remote Support. Sau khi chiếm được quyền root trên thiết bị Linux nội bộ, nhóm ARMORY CASTLE đã triển khai các công cụ tùy chỉnh để mở rộng phạm vi xâm nhập.
- Công cụ BONESAW: Được sử dụng để sao chép cơ sở dữ liệu thư mục vCenter và tạo tài khoản quản trị SSO mới.
- Công cụ SAWSNAKE: Cho phép đánh cắp các khóa ký (signing keys) để giả mạo token SAML, qua đó vượt qua các kiểm tra xác thực đa yếu tố (MFA).
Kẻ tấn công đã truy cập trực tiếp vào các tệp tin bên trong đĩa ảo Windows, bao gồm dữ liệu Active Directory, tệp registry và thông tin DNS. Việc truy cập này diễn ra ở cấp độ host, giúp kẻ tấn công né tránh các giải pháp EDR đang chạy bên trong hệ điều hành khách (guest OS).
Bảng tổng hợp các lỗ hổng liên quan
| Mã CVE | Mức độ | Mô tả tác động |
|---|---|---|
| CVE-2026-123890 | 9.8 (Critical) | Bỏ qua xác thực vCenter, chiếm quyền quản trị. |
| CVE-2026-102764 | N/A | Lỗ hổng ban đầu trên BeyondTrust Remote Support. |
| CVE-2026-59309 | N/A | Lỗ hổng xác thực cũ đã được vá từ tháng 7. |
Hướng dẫn phòng thủ và khắc phục
Broadcom đã phát hành bản vá cho CVE-2026-123890 trong các phiên bản vCenter 9.1.1.0200, 9.0.2.0200 và 8.0 Update 3m. Đối với các hệ thống chưa thể cập nhật ngay, việc hạn chế truy cập vào mạng quản lý là biện pháp giảm thiểu rủi ro cần thiết nhưng không thay thế được việc vá lỗi.
⚠️ Cảnh báo quan trọng: Việc cập nhật bản vá không tự động loại bỏ các tài khoản quản trị trái phép hoặc thu hồi các khóa ký đã bị đánh cắp. Các đội ngũ SOC cần thực hiện các bước sau:
- Kiểm tra nhật ký (Logs): Rà soát vCenter và ESXi để tìm kiếm các tài khoản quản trị bất thường hoặc các phiên SSH lạ.
- Thu hồi quyền: Thay thế các khóa ký SAML và thông tin xác thực cơ sở dữ liệu nếu phát hiện dấu hiệu xâm nhập.
- Săn tìm mối đe dọa: Kiểm tra các tệp tin cấu hình ESXi và các thay đổi trong tệp tin đĩa ảo (VMDK) để phát hiện hành vi truy cập trái phép từ host.
Để biết thêm chi tiết về các biện pháp bảo mật hạ tầng ảo hóa, bạn có thể tham khảo tài liệu hướng dẫn từ VMware Security Advisories. Việc duy trì tính toàn vẹn của hạ tầng quản lý là yếu tố then chốt để ngăn chặn các cuộc tấn công gián điệp mạng nhắm vào dữ liệu nhạy cảm của doanh nghiệp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.