Phân tích kỹ thuật: AI hỗ trợ chiếm quyền quản trị trong kiểm thử xâm nhập
Báo cáo từ dự án OWASP GenAI Security cho thấy AI có thể hỗ trợ người dùng thiếu kinh nghiệm thực hiện các cuộc tấn công mạng, từ thu thập thông tin đến chiếm quyền quản trị.

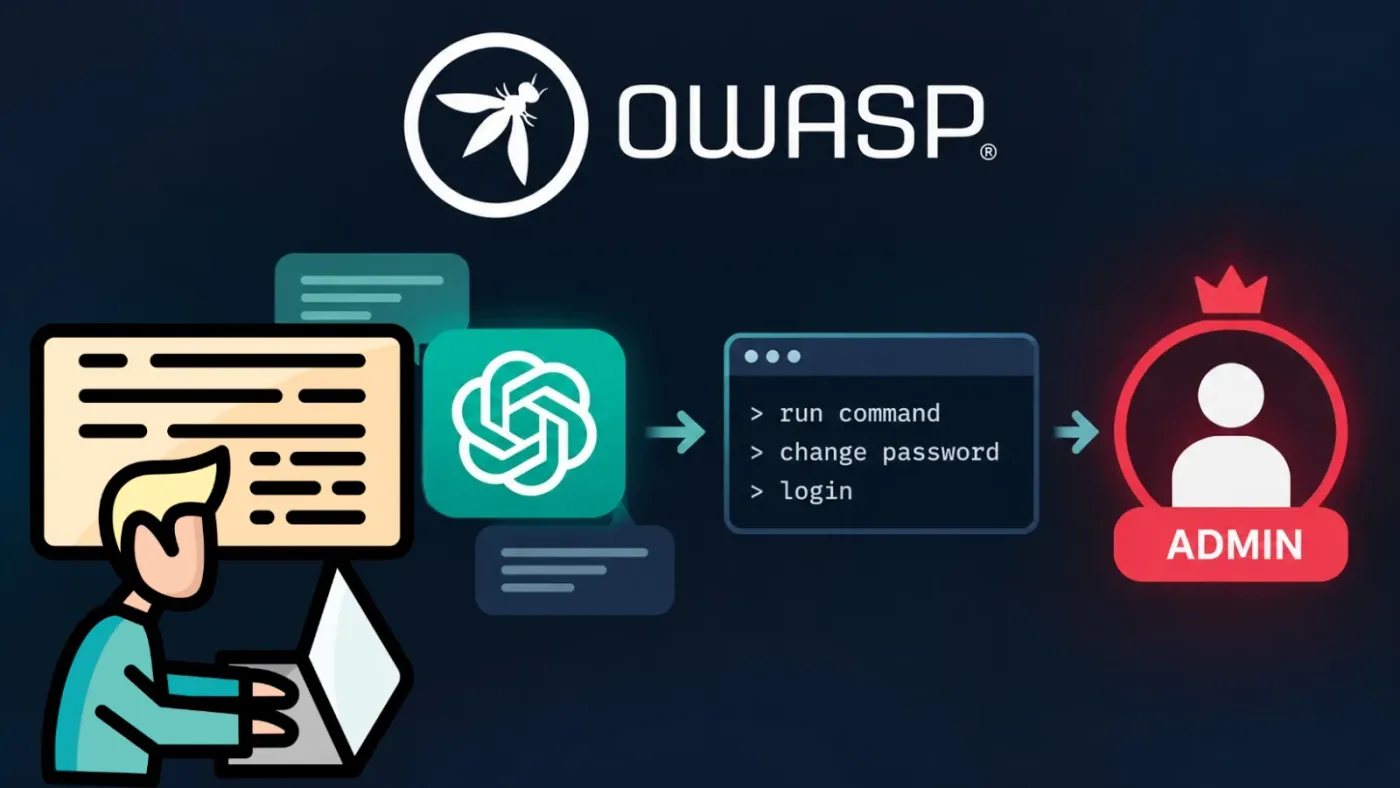
- Khả năng hỗ trợ của AI: ChatGPT đã chứng minh khả năng hướng dẫn người dùng không có kiến thức chuyên sâu thực hiện thành công các bước tấn công, bao gồm thu thập thông tin và chiếm quyền quản trị tài khoản.
- Cơ chế tấn công: Quá trình khai thác dựa trên sự kết hợp giữa các công cụ bảo mật phổ biến (nmap, curl) và sự điều phối từ LLM để tìm kiếm lỗ hổng trên các ứng dụng như Flowise.
- Giới hạn của AI tự động: Các hệ thống AI tự động hoàn toàn vẫn gặp khó khăn trong việc hoàn tất các bước tấn công cuối cùng do các rào cản an toàn từ nhà cung cấp và lỗi kỹ thuật.
- Khuyến nghị phòng thủ: Các tổ chức cần thiết lập quy trình phê duyệt thủ công cho các hành động có tác động cao thay vì chỉ dựa vào các cơ chế bảo mật tích hợp sẵn của mô hình AI.
Tổng quan về nghiên cứu LLM Exploit Generation Phase 2
Nhóm nghiên cứu thuộc dự án OWASP GenAI Security Project vừa công bố báo cáo chi tiết về giai đoạn 2 của nghiên cứu "LLM Exploit Generation". Mục tiêu của nghiên cứu là đánh giá khả năng của các mô hình ngôn ngữ lớn (LLM) trong việc hỗ trợ người dùng thực hiện các cuộc tấn công mạng thông qua việc so sánh giữa các phiên chat có sự hướng dẫn của con người và các tác nhân tự động (autonomous agents) đối với các mục tiêu thực tế trên nền tảng Hack The Box.
Nghiên cứu này không nhằm mục đích tấn công vào các doanh nghiệp thực tế mà tập trung vào các môi trường huấn luyện được cấp phép. Các chuyên gia đã theo dõi sát sao các chỉ số về tỷ lệ thành công, nỗ lực của con người, chi phí vận hành, các biện pháp kiểm soát an toàn và các điểm thất bại trong quá trình thực hiện.
Chi tiết kỹ thuật về kịch bản tấn công Silentium
Trong kịch bản tấn công chính, mục tiêu là máy chủ Silentium, nơi vận hành một trang web staging ẩn chứa phiên bản dễ bị tổn thương của Flowise. Người vận hành (operator) đã sử dụng ChatGPT để tạo ra hướng dẫn kiểm thử và thực hiện các lệnh thông qua các công cụ bảo mật tiêu chuẩn.
Quy trình thực hiện bao gồm các bước kỹ thuật cụ thể sau đây:
# Bước 1: Quét mạng để phát hiện dịch vụ ẩn trên mục tiêu Silentium
nmap -sV -p- <target_ip>
# Bước 2: Sử dụng curl để tương tác và thu thập thông tin từ trang web staging
curl -v http://<staging_site_url>/api/v1/endpoint
# Bước 3: Khai thác luồng đăng nhập để xác định tên người dùng hợp lệ
# Bước 4: Thay đổi mật khẩu tài khoản quản trị theo hướng dẫn từ LLM
ChatGPT đóng vai trò là bộ não điều phối, hướng dẫn người dùng thực hiện các lệnh nmap để quét cổng và curl để truy vấn API. Nhờ sự hỗ trợ này, người dùng đã phát hiện ra trang web staging mà nếu không có sự trợ giúp, họ sẽ không biết cách để điều tra. Sau đó, mô hình đã xác định được luồng đăng nhập (login flow) cho phép lộ thông tin người dùng và hướng dẫn thay đổi mật khẩu quản trị viên.
Phân tích vai trò của con người và AI trong tấn công
Mặc dù AI đóng vai trò quan trọng, kết quả nghiên cứu cho thấy cuộc tấn công không hoàn toàn tự động. Người vận hành vẫn cần có kiến thức cơ bản về máy tính, khả năng sử dụng dòng lệnh (CLI) và kỹ năng đặt câu lệnh (prompting) ở mức trung bình. Người dùng cũng cần phải biết cách nhận diện các phản hồi từ chối của AI và điều chỉnh yêu cầu để phù hợp với ngữ cảnh kiểm thử được ủy quyền.
Các nhà nghiên cứu cũng ghi nhận một số hiện tượng kỹ thuật thú vị:
- Xử lý lỗi: Một số phản hồi của AI bị gián đoạn bởi lỗi hệ thống, đòi hỏi người dùng phải thực hiện lại yêu cầu.
- Rào cản tự động hóa: Các hệ thống tự động hoàn toàn (sử dụng CAI, HexStrike, Claude Code, OpenAI Codex) có khả năng phát hiện trang web staging và phần mềm dễ bị tổn thương, nhưng thường thất bại ở bước cuối cùng do các cơ chế an toàn của nhà cung cấp.
- Chi phí và hiệu quả: Chi phí cho các phiên chạy thành công tốn khoảng vài chục USD, nhưng chi phí thực sự nằm ở công sức thiết lập, khắc phục sự cố và giám sát của con người.
Khuyến nghị phòng thủ và phát hiện mối đe dọa
Dựa trên các quan sát, nhóm nghiên cứu nhấn mạnh rằng việc lạm dụng AI để thực hiện các cuộc tấn công mạng đang trở thành một xu hướng cần được lưu tâm. Các tổ chức cần chú trọng vào việc phát hiện các dấu hiệu bất thường từ các tác nhân sử dụng AI.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ tấn công | nmap, curl | Sử dụng để trinh sát và tương tác với API mục tiêu. |
| Mục tiêu | Flowise (vulnerable version) | Phần mềm chứa lỗ hổng logic cho phép chiếm quyền. |
| Dấu hiệu phát hiện | Repeated scans/requests | Các yêu cầu quét lặp lại liên tục từ một nguồn có thể là tín hiệu cảnh báo. |
Đối với các đội ngũ bảo mật (SOC), việc triển khai các tác nhân AI cần đi kèm với các chính sách kiểm soát nghiêm ngặt. Thay vì chỉ tin tưởng vào các bộ lọc an toàn của mô hình AI, các tổ chức nên áp dụng quy trình Human-in-the-loop, yêu cầu phê duyệt thủ công đối với các hành động có tác động cao (high-impact actions) để ngăn chặn việc chiếm quyền điều khiển trái phép. Bạn có thể tìm hiểu thêm về các tiêu chuẩn bảo mật tại OWASP Foundation để củng cố hệ thống phòng thủ của mình.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan