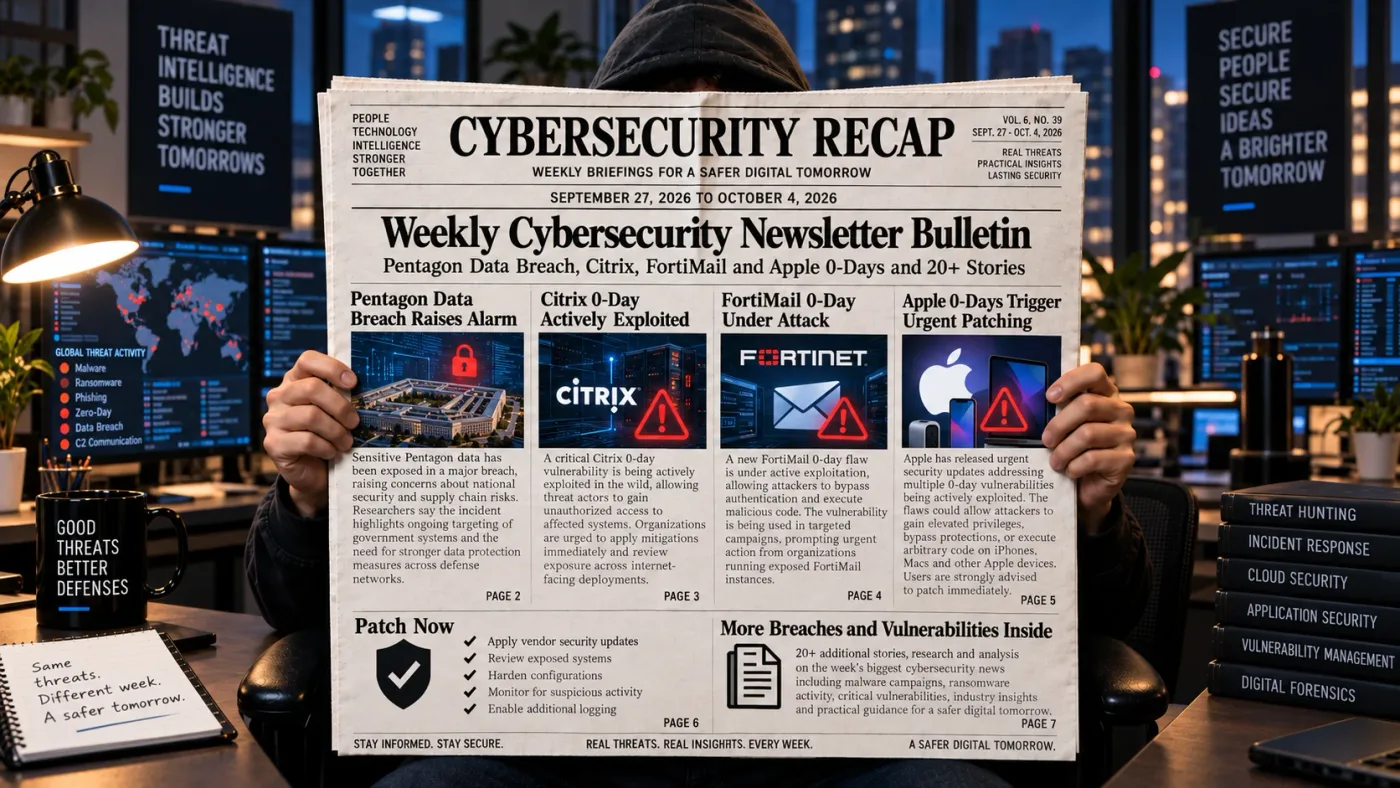
Mối đe dọaPhân tích mã độc Cling: Kỹ thuật ngụy trang STUN tấn công thiết bị IoT
Mã độc Cling đang biến các thiết bị IoT bị xâm nhập thành botnet bằng cách ngụy trang lưu lượng điều khiển dưới dạng phản hồi từ dịch vụ STUN của Google.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Mối đe dọaMã độc Cling đang biến các thiết bị IoT bị xâm nhập thành botnet bằng cách ngụy trang lưu lượng điều khiển dưới dạng phản hồi từ dịch vụ STUN của Google.
Cẩm nangPhân tích chuyên sâu 10 công cụ ủy quyền chi tiết hàng đầu năm 2026, tập trung vào các mô hình RBAC, ABAC và ReBAC nhằm giải quyết triệt để lỗ hổng Broken Access Control.
Cẩm nangPhân tích chuyên sâu về các giải pháp quản lý định danh máy (Machine Identity) hàng đầu năm 2026, tập trung vào tự động hóa TLS, bảo mật workload và quản trị secrets.
Cẩm nangPhân tích chuyên sâu về các giải pháp quản lý vòng đời chứng chỉ (CLM) hàng đầu năm 2026, đối mặt với thách thức chứng chỉ TLS 47 ngày và rủi ro từ AD CS.
Mối đe dọaMã độc Cling đang biến các thiết bị IoT bị xâm nhập thành botnet bằng cách ngụy trang lưu lượng điều khiển dưới dạng phản hồi từ dịch vụ Google STUN, gây khó khăn cho việc phát hiện.
Mối đe dọaCập nhật diễn biến mới nhất về nhóm tội phạm mạng ShinyHunters sau khi nghi phạm 'Rey' bị bắt giữ tại Jordan, mở ra cơ hội cho FBI triệt phá mạng lưới tống tiền toàn cầu.
Lỗ hổngCitrix phát hành bản vá khẩn cấp cho lỗ hổng zero-day CVE-2026-88779 trên NetScaler ADC và Gateway, cho phép kẻ tấn công thực hiện tấn công từ chối dịch vụ (DoS).
Lỗ hổngTổng hợp các lỗ hổng nghiêm trọng như CVE-2026-86950, CVE-2026-104286 cùng các chiến dịch tấn công mạng nhắm vào hạ tầng trọng yếu và dữ liệu người dùng.
Lỗ hổngCitrix phát hành bản vá khẩn cấp cho lỗ hổng zero-day CVE-2026-88779 trên NetScaler ADC và Gateway, đang bị khai thác tích cực trong các cuộc tấn công từ chối dịch vụ.
Mối đe dọaCác đối tượng tấn công đang lạm dụng phần mềm RMM hợp pháp như MSP360 và ScreenConnect để thiết lập quyền truy cập từ xa bền vững trong các chiến dịch phishing tinh vi.