
Phân tích kỹ thuật GhostMap: Rootkit eBPF ẩn mình cho mã độc IronWorm
Các nhà nghiên cứu bảo mật vừa phát hiện rootkit GhostMap sử dụng công nghệ eBPF để che giấu mã độc IronWorm trên hệ thống Linux, gây khó khăn cho việc phát hiện.

- Mối đe dọa mới: Rootkit GhostMap lợi dụng eBPF để ẩn tiến trình, file và kết nối mạng khỏi các công cụ giám sát hệ thống Linux.
- Mã độc mục tiêu: IronWorm, một loại mã độc dựa trên Rust, sử dụng GhostMap để duy trì sự hiện diện âm thầm trên các máy chủ bị xâm nhập.
- Kỹ thuật tinh vi: GhostMap không xóa dữ liệu mà can thiệp vào các lệnh liệt kê hệ thống, khiến các công cụ như
pskhông thể hiển thị tiến trình độc hại.- Khuyến nghị: Các quản trị viên cần kiểm tra kỹ các dịch vụ
systemdbất thường và giám sát các chương trình eBPF được gắn vào kernel.
Các chuyên gia an ninh mạng từ Aqua Security vừa công bố báo cáo chi tiết về một loại rootkit Linux mới có tên gọi GhostMap. Công cụ này được thiết kế để che giấu mã độc IronWorm khỏi các công cụ quản trị hệ thống truyền thống. Thay vì xóa bỏ các dấu vết, GhostMap can thiệp vào cách hệ điều hành báo cáo thông tin, khiến các tiến trình, file và socket mạng trở nên vô hình đối với các lệnh liệt kê thông thường.
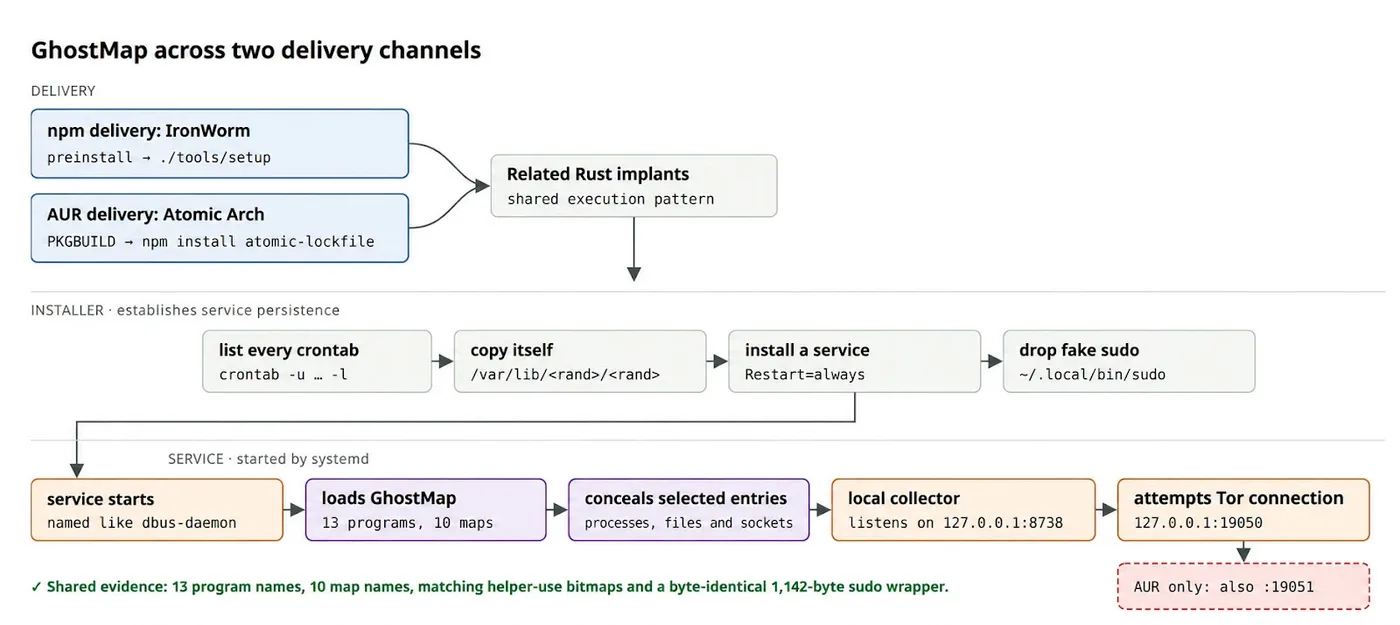
Cơ chế hoạt động của GhostMap
GhostMap tận dụng eBPF (extended Berkeley Packet Filter), một tính năng mạnh mẽ của nhân Linux cho phép thực thi các chương trình nhỏ tại các điểm hook cụ thể trong kernel. Theo phân tích, rootkit này bao gồm 13 chương trình và 10 bản đồ (maps) để lưu trữ dữ liệu điều khiển. Khi được nạp vào hệ thống, nó thay đổi kết quả trả về của các lệnh hệ thống mà không làm thay đổi dữ liệu thực tế trong bộ nhớ.
Trong các thử nghiệm, các nhà nghiên cứu nhận thấy rằng chỉ cần thay đổi một byte dữ liệu, rootkit có thể khiến các công cụ như ps bỏ qua các tiến trình độc hại. Tuy nhiên, các tiến trình này vẫn tồn tại và có thể truy cập được thông qua đường dẫn /proc/PID trực tiếp. Điều này cho thấy GhostMap tập trung vào việc đánh lừa các công cụ giám sát cấp cao hơn là thực sự xóa bỏ sự hiện diện của mã độc.
Phân tích IronWorm và sự liên quan đến Atomic Arch
IronWorm là mã độc được viết bằng ngôn ngữ Rust, thường được phát tán thông qua các gói phần mềm bị chiếm quyền điều khiển. Các nhà nghiên cứu đã xác định được sự tương đồng trong cách triển khai rootkit giữa IronWorm và chiến dịch Atomic Arch. Mặc dù chưa có bằng chứng khẳng định cùng một nhóm tác nhân đứng sau, nhưng việc sử dụng chung kỹ thuật eBPF cho thấy sự chuyển dịch trong chiến thuật của các nhóm tấn công nhắm vào hệ sinh thái Linux.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | 0c16ee8a8c1f5b51b01bce924e173030f032912d5b66f1a564fd636a67ddbf5f | Gói npm chứa IronWorm |
| SHA-256 | 8795b5215dd06c5366a038a65b18b4dfefa5fd90244a567c3e0b58323103377c | GhostMap (IronWorm) |
| SHA-256 | 3607de2597f8955f9a88f36ee43b64d3891b8ef536e99fa098e80169350f7b01 | GhostMap (Atomic Arch) |
| File path | /var/lib/glugi/glugi | Executable đã cài đặt |
Hướng dẫn phát hiện và ứng phó
Để phát hiện GhostMap, các chuyên gia khuyến nghị không nên chỉ dựa vào các lệnh liệt kê tiến trình thông thường. Thay vào đó, quản trị viên cần thực hiện các bước sau:
- Đối chiếu dữ liệu: So sánh danh sách tiến trình từ
psvới các bản ghi thực thi và đường dẫn/proc/PIDđã biết. - Kiểm tra dịch vụ: Rà soát các dịch vụ
systemdkhông xác định được khởi tạo trong quá trình hệ thống khởi động. - Giám sát eBPF: Sử dụng các công cụ như Tracee để phát hiện các chương trình eBPF có khả năng ghi vào bộ nhớ ứng dụng.
⚠️ Cảnh báo quan trọng: Việc phát hiện các dấu hiệu của GhostMap đòi hỏi sự hiểu biết sâu sắc về cấu trúc kernel Linux. Trước khi loại bỏ bất kỳ thành phần nào, hãy đảm bảo đã sao lưu metadata của file và các thuộc tính mở rộng (extended attributes) để phục vụ công tác điều tra số (forensics).
Việc hiểu rõ cách thức GhostMap thao túng dữ liệu là chìa khóa để xây dựng các quy tắc phát hiện hiệu quả. Các tổ chức nên tích hợp thông tin về các chỉ số IOCs (Indicators of Compromise) vào hệ thống SIEM để chủ động săn tìm các mối đe dọa tương tự trong tương lai. Bạn có thể tham khảo thêm thông tin về các kỹ thuật tấn công tại MITRE ATT&CK để củng cố hệ thống phòng thủ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.