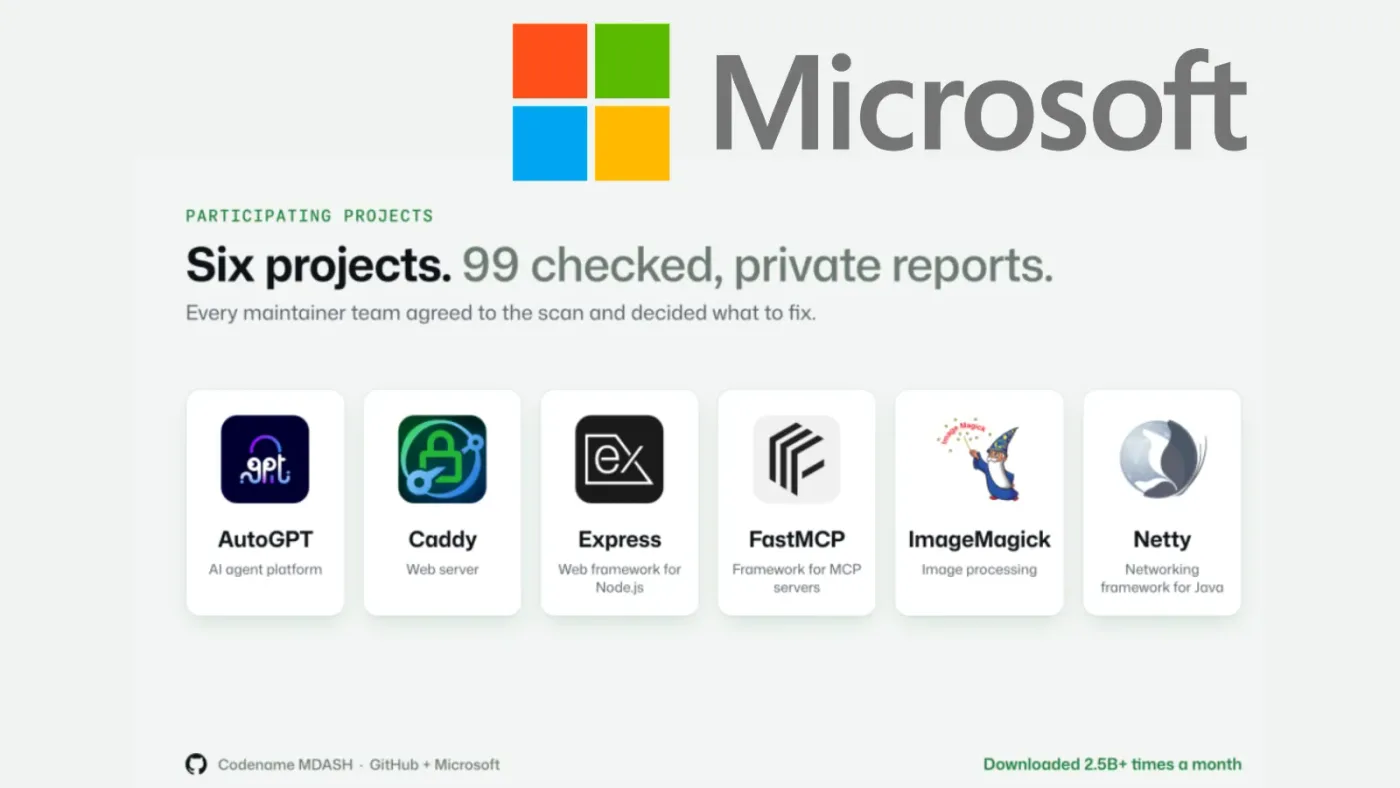
Microsoft sử dụng AI phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.
Windows Server 2028 đánh dấu bước ngoặt với cơ chế Hardened Server Core, tự động áp dụng hàng trăm thiết lập bảo mật ngay khi cài đặt, loại bỏ nhu cầu cấu hình thủ công.
CISA vừa đưa lỗ hổng CVE-2026-115731 trong Puppet Enterprise vào danh mục KEV sau khi phát hiện các cuộc tấn công khai thác thực tế nhằm thực thi mã từ xa.
Các đối tượng tấn công đã lợi dụng sự cố gián đoạn dịch vụ Microsoft 365 để phát tán email lừa đảo, giả mạo thông báo từ Exchange Online nhằm đánh cắp thông tin đăng nhập.
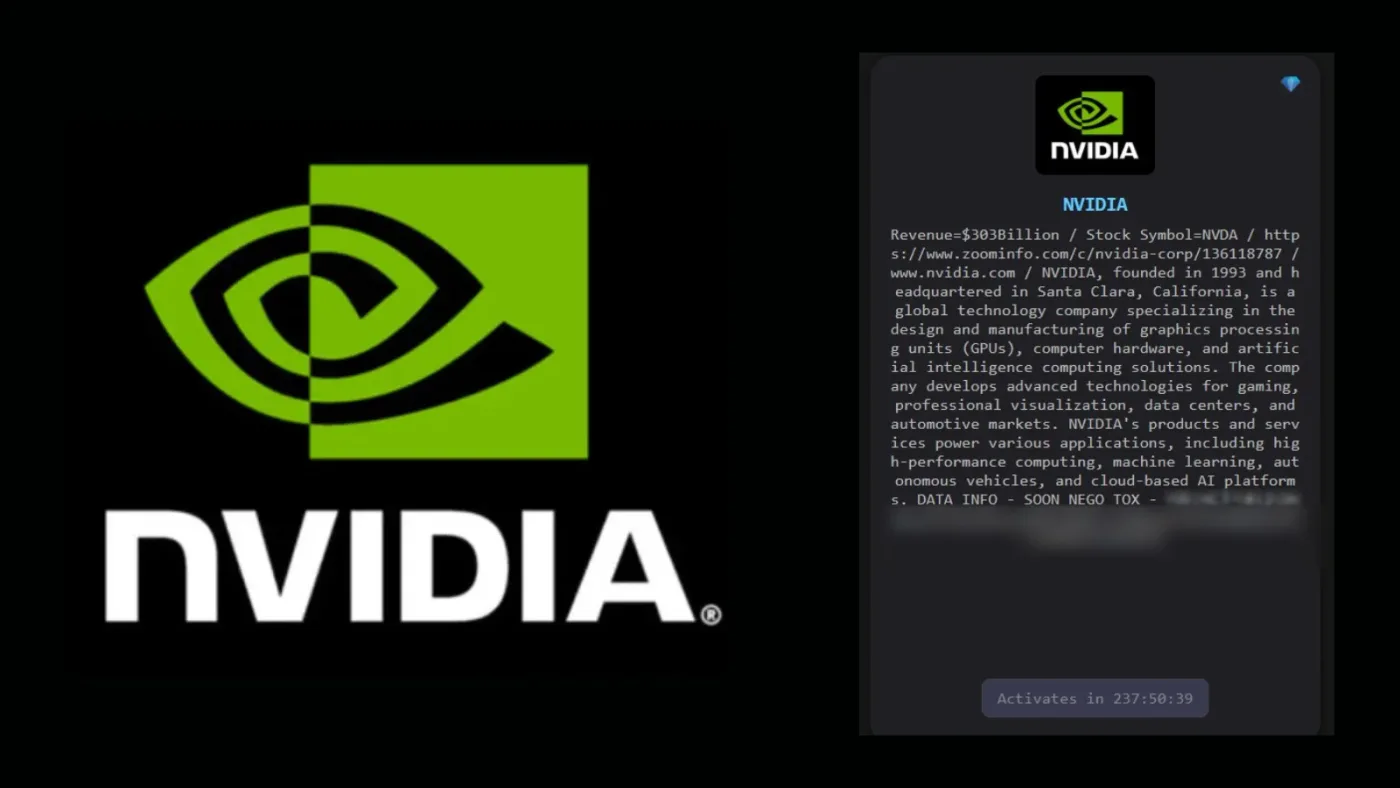
Nhóm ransomware The Gentlemen vừa đưa NVIDIA vào danh sách mục tiêu trên trang web rò rỉ dữ liệu, tuy nhiên các bằng chứng kỹ thuật xác thực vụ tấn công vẫn còn bỏ ngỏ.
Nghiên cứu mới chỉ ra rằng các bot tự động có thể khai thác thông tin xác thực AWS bị lộ trên Docker Hub chỉ trong vòng 8 giây, gây rủi ro nghiêm trọng cho hạ tầng đám mây.
Google vừa phát hành bản cập nhật Chrome 158 khắc phục 204 lỗ hổng bảo mật, trong đó có 6 lỗi nghiêm trọng liên quan đến bộ nhớ có thể dẫn đến thực thi mã từ xa.
Viện nghiên cứu RIKEN đã tạm dừng hoạt động siêu máy tính Fugaku sau khi phát hiện kẻ tấn công xâm nhập mạng nội bộ, đe dọa dữ liệu của hàng nghìn người dùng.
Các nhóm tin tặc đang lợi dụng danh tiếng của các tập đoàn quốc phòng lớn để phát tán mã độc gián điệp GravityRAT thông qua các trang web tuyển dụng giả mạo.
Các nhóm tin tặc đang triển khai chiến dịch tấn công tinh vi nhắm vào ngành vận tải Mỹ, sử dụng cổng thông tin giả mạo để đánh cắp thông tin xác thực và phát tán mã độc.