Lỗ hổng CVE-2026-47501: Nguy cơ chiếm quyền điều khiển máy chủ từ driver NVIDIA
Lỗ hổng nghiêm trọng CVE-2026-47501 (ForgePtr) trong driver NVIDIA Linux cho phép kẻ tấn công từ container không đặc quyền leo thang lên quyền root trên máy chủ vật lý.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Lỗ hổng nghiêm trọng CVE-2026-47501 (ForgePtr) trong driver NVIDIA Linux cho phép kẻ tấn công từ container không đặc quyền leo thang lên quyền root trên máy chủ vật lý.
Các nhà nghiên cứu bảo mật vừa công bố lỗ hổng CVE-2026-0462, cho phép kẻ tấn công sử dụng GPU để vượt qua cơ chế mã hóa bộ nhớ AMD SEV-SNP trên các máy ảo.
Atlassian vừa công bố bản tin bảo mật tháng 11/2026, khắc phục 318 lỗ hổng trong các sản phẩm chủ lực như Jira, Confluence và Bitbucket, bao gồm nhiều lỗi RCE nguy hiểm.
Dự án Tails vừa phát hành phiên bản 7.17.1 nhằm khắc phục lỗ hổng Universal XSS nghiêm trọng trong tiện ích mở rộng uBlock Origin, cho phép kẻ tấn công thực thi mã độc trên trình duyệt Tor.
Anthropic thay đổi chính sách công bố lỗ hổng bảo mật (CVD), giảm thời hạn xử lý xuống còn 30 ngày do sự gia tăng tốc độ phát hiện lỗi từ trí tuệ nhân tạo.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công tinh vi nhắm vào các AI coding agents như Claude Code và Cursor thông qua các kho lưu trữ GitHub độc hại.
Chiến dịch tấn công mới sử dụng thông tin đăng nhập VPN FortiGate bị đánh cắp để xâm nhập mạng doanh nghiệp, triển khai mã độc tùy chỉnh và ransomware Enigma.
Lỗ hổng bảo mật nghiêm trọng CVE-2026-119618 trong module mod_http2 của Apache HTTP Server đang bị khai thác tích cực, cho phép thực thi mã từ xa (RCE).
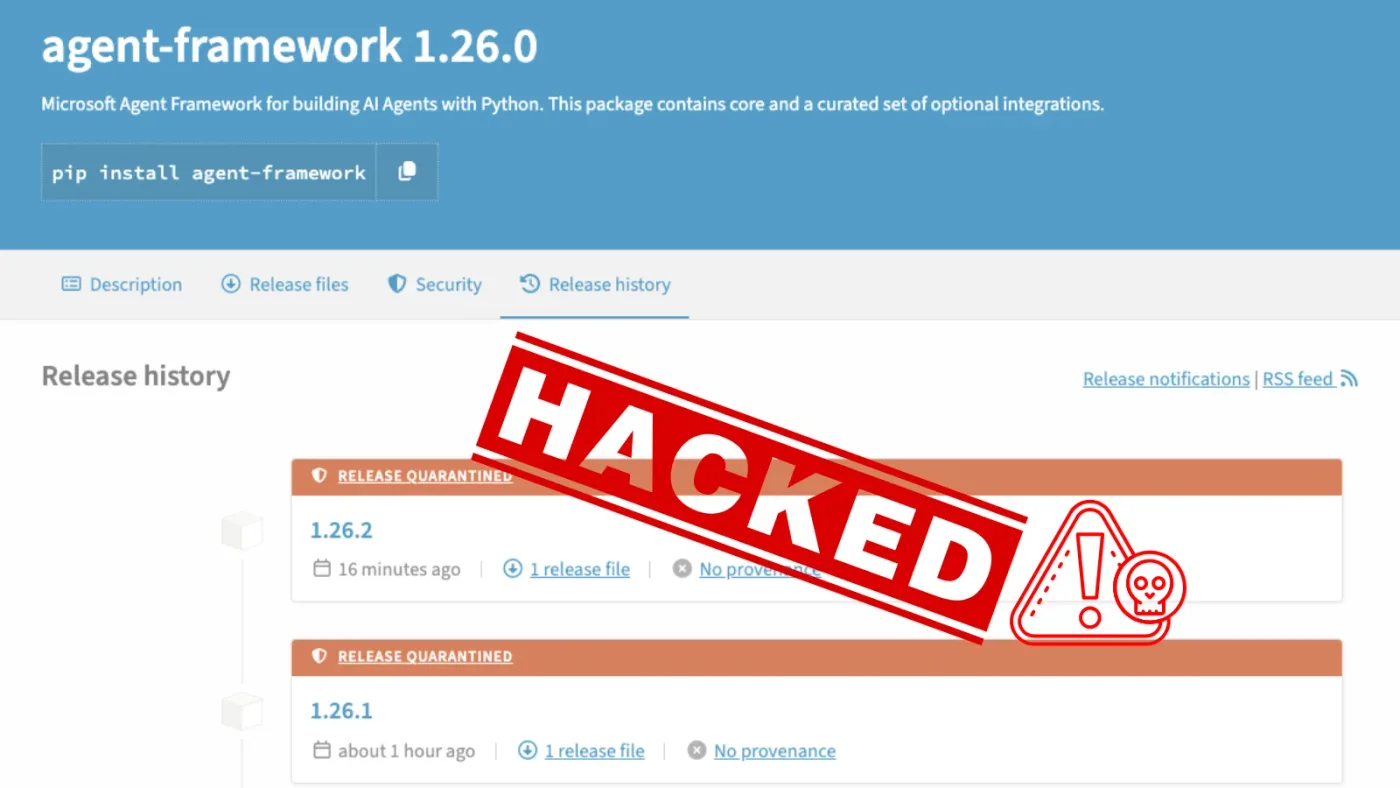
Các nhà nghiên cứu phát hiện hai phiên bản độc hại của gói 'agent-framework' trên PyPI, nhắm mục tiêu đánh cắp thông tin xác thực Azure và GitHub thông qua cơ chế thực thi tự động.
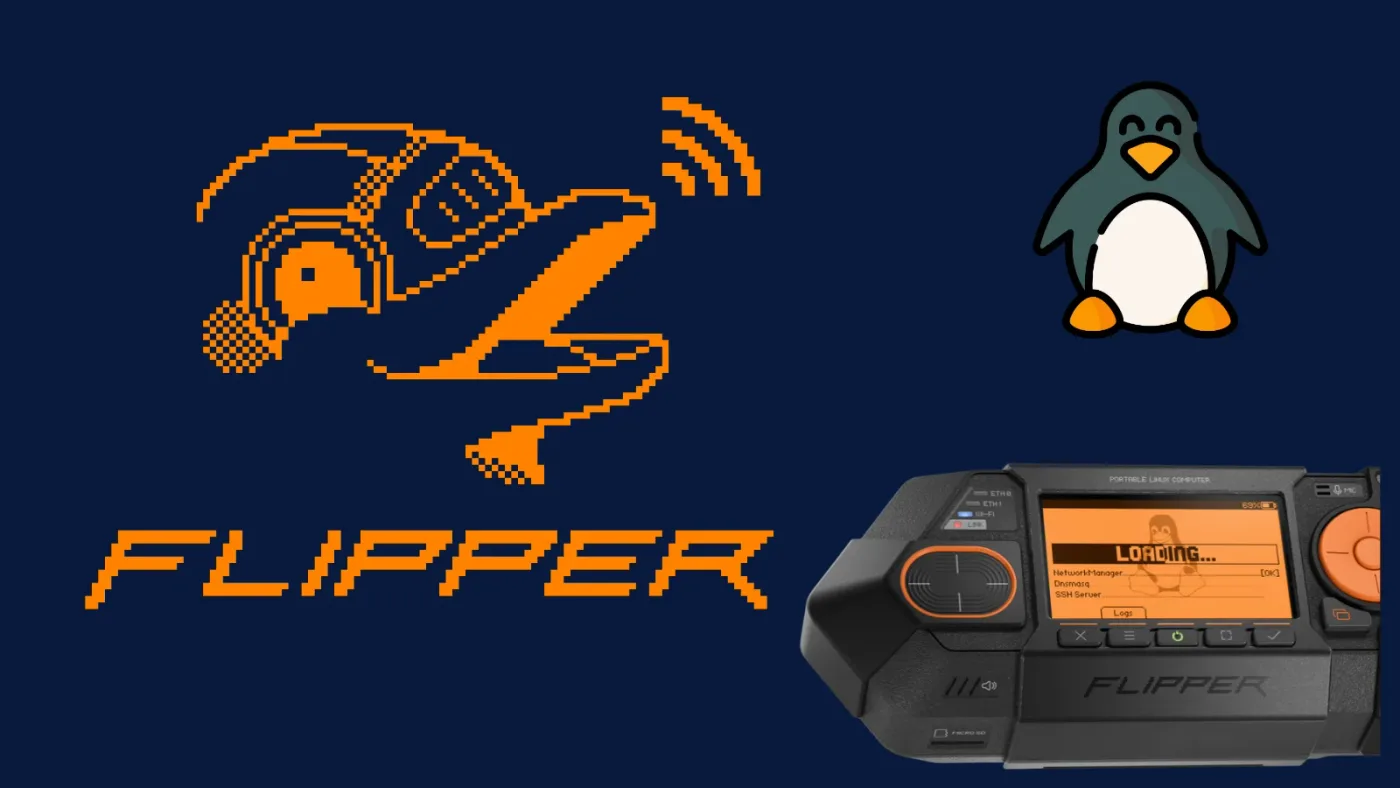
Flipper Devices vừa công bố Flipper One, một nền tảng Linux di động mạnh mẽ được thiết kế riêng cho các chuyên gia an ninh mạng, hỗ trợ kiểm thử mạng và nghiên cứu phần cứng.