
Lỗ hổng CVE-2026-0462: Tấn công Mior bẻ gãy bảo mật AMD SEV-SNP qua GPU
Các nhà nghiên cứu bảo mật vừa công bố lỗ hổng CVE-2026-0462, cho phép kẻ tấn công sử dụng GPU để vượt qua cơ chế mã hóa bộ nhớ AMD SEV-SNP trên các máy ảo.

- Phát hiện lỗ hổng: Lỗ hổng định danh là CVE-2026-0462 với điểm CVSS 4.0 là 5.9, ảnh hưởng trực tiếp đến công nghệ AMD SEV-SNP.
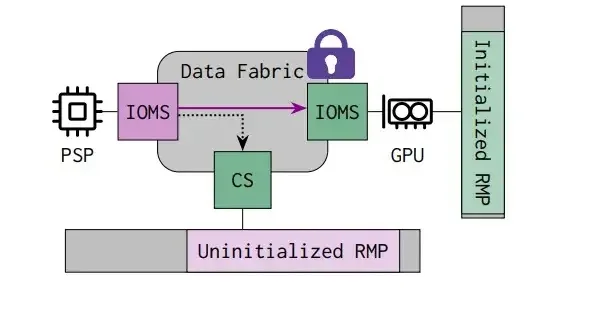
- Cơ chế tấn công: Kẻ tấn công sử dụng GPU để can thiệp vào quá trình thiết lập Reverse Map Table (RMP), từ đó truy cập trái phép vào bộ nhớ máy ảo (VM).
- Phạm vi ảnh hưởng: Các dòng vi xử lý EPYC 7003, 8004, 8005, 9004 và 9005.
- Khuyến nghị: Người vận hành hệ thống cần cập nhật firmware BIOS từ nhà cung cấp phần cứng ngay khi có bản vá.
Một nhóm các nhà nghiên cứu bảo mật vừa công bố chi tiết về một kỹ thuật tấn công mới mang tên Mior, cho phép vượt qua cơ chế bảo mật AMD Secure Encrypted Virtualization với Secure Nested Paging (SEV-SNP). Lỗ hổng này, được định danh là CVE-2026-0462, cho phép kẻ tấn công có đặc quyền cao trên máy chủ (hypervisor) có thể đọc và sửa đổi bộ nhớ của máy ảo (VM) một cách trái phép, ngay cả khi dữ liệu đã được mã hóa.
Công nghệ AMD SEV-SNP được thiết kế để cô lập bộ nhớ của máy ảo, ngăn chặn hypervisor truy cập vào dữ liệu nhạy cảm của khách hàng. Tuy nhiên, cuộc tấn công Mior đã chứng minh rằng việc thao túng các cấu trúc dữ liệu quản lý bộ nhớ có thể làm suy yếu toàn bộ chuỗi tin cậy (Chain of Trust) của phần cứng.
Phân tích kỹ thuật tấn công Mior
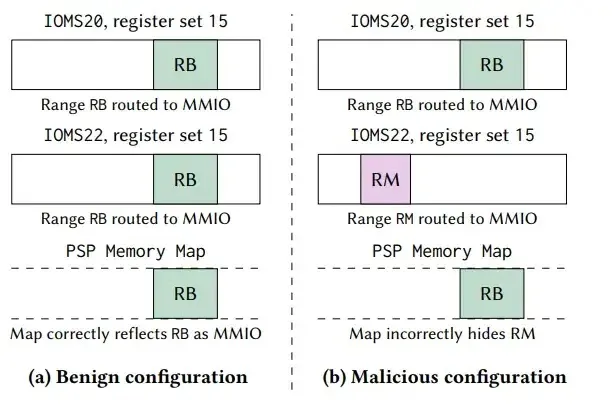
Thay vì cố gắng giải mã dữ liệu hoặc khôi phục khóa mã hóa, cuộc tấn công Mior tập trung vào việc can thiệp vào quá trình thiết lập Reverse Map Table (RMP). RMP là một cấu trúc dữ liệu quan trọng do AMD Platform Security Processor (PSP) quản lý, có nhiệm vụ ghi lại quyền sở hữu của từng trang bộ nhớ và xác định thực thể nào có quyền truy cập.
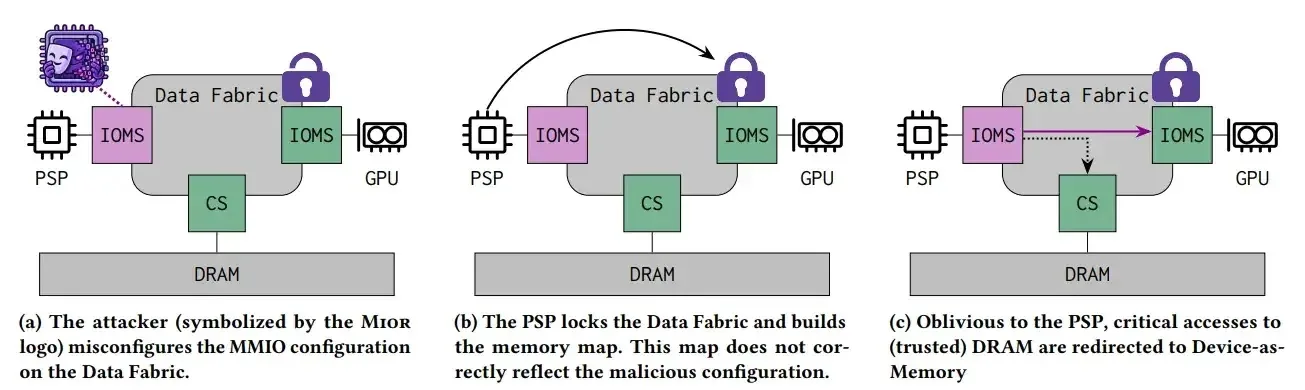
Trong các thử nghiệm thực tế, các nhà nghiên cứu đã chỉ ra rằng một hypervisor độc hại có thể đánh lừa PSP, khiến nó ghi các thông tin cấu hình vào bộ nhớ của card đồ họa (GPU) thay vì bộ nhớ hệ thống. Điều này tạo ra các lỗ hổng trong bảng bảo vệ, cho phép hypervisor vượt qua các kiểm tra phần cứng và truy cập vào dữ liệu của máy ảo khách.
Các bước thực thi và điều kiện khai thác
Để thực hiện thành công cuộc tấn công này, kẻ tấn công cần phải có quyền kiểm soát hypervisor và firmware hệ thống, đồng thời có quyền truy cập vào một thiết bị PCIe như GPU. Các nhà nghiên cứu đã thực hiện thành công cuộc tấn công trên máy chủ sử dụng vi xử lý Zen 5 AMD EPYC 9135.
Cuộc tấn công không chỉ cho phép đọc/ghi bộ nhớ VM mà còn có khả năng giả mạo kết quả đo lường khởi động (launch measurement) của máy ảo. Điều này cực kỳ nguy hiểm vì nó có thể đánh lừa các cơ chế kiểm chứng (attestation) dùng để xác thực tính toàn vẹn của máy ảo trước khi xử lý dữ liệu nhạy cảm.
Bảng thông tin lỗ hổng và tác động
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-0462 | Lỗ hổng nghiêm trọng trong AMD SEV-SNP |
| Điểm CVSS | 5.9 | Mức độ rủi ro trung bình nhưng tác động cao |
| Công nghệ | AMD SEV-SNP | Cơ chế mã hóa bộ nhớ máy ảo |
| Vi xử lý | EPYC 7003, 8004, 8005, 9004, 9005 | Các dòng CPU bị ảnh hưởng |
Khuyến nghị phòng thủ và khắc phục
⚠️ Cảnh báo quan trọng: Việc cập nhật hệ điều hành bên trong máy ảo (Guest OS) là không đủ để khắc phục lỗ hổng này. Bản vá phải được áp dụng ở cấp độ firmware của máy chủ (Host firmware/BIOS).
- Kiểm tra firmware: Người vận hành hạ tầng máy chủ cần liên hệ với nhà cung cấp phần cứng để cập nhật BIOS mới nhất chứa bản vá cho CVE-2026-0462.
- Xác thực attestation: Đối với khách hàng sử dụng dịch vụ đám mây, hãy yêu cầu nhà cung cấp xác nhận trạng thái cập nhật của host và kiểm tra các báo cáo attestation so với giá trị chuẩn mà AMD công bố.
- Giám sát hệ thống: Theo dõi các hành vi bất thường liên quan đến việc truy cập thiết bị PCIe và các thay đổi cấu hình firmware không định kỳ.
Thông tin chi tiết về các bản vá firmware đã được AMD công bố trong bản tin bảo mật ngày 10 tháng 11 năm 2026. Các dòng vi xử lý EPYC thế hệ mới hơn dự kiến sẽ nhận được bản vá hoàn thiện vào tháng 12 năm 2026, trong khi một số dòng nhúng (embedded) có lộ trình cập nhật riêng trong năm 2027. Để biết thêm thông tin chi tiết về các nghiên cứu bảo mật liên quan đến kiến trúc phần cứng, bạn có thể tham khảo tài liệu từ AMD Security Advisory.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.