
Cảnh báo: Gói Python 'agent-framework' bị chèn mã độc đánh cắp thông tin Azure và GitHub
Các nhà nghiên cứu phát hiện hai phiên bản độc hại của gói 'agent-framework' trên PyPI, nhắm mục tiêu đánh cắp thông tin xác thực Azure và GitHub thông qua cơ chế thực thi tự động.

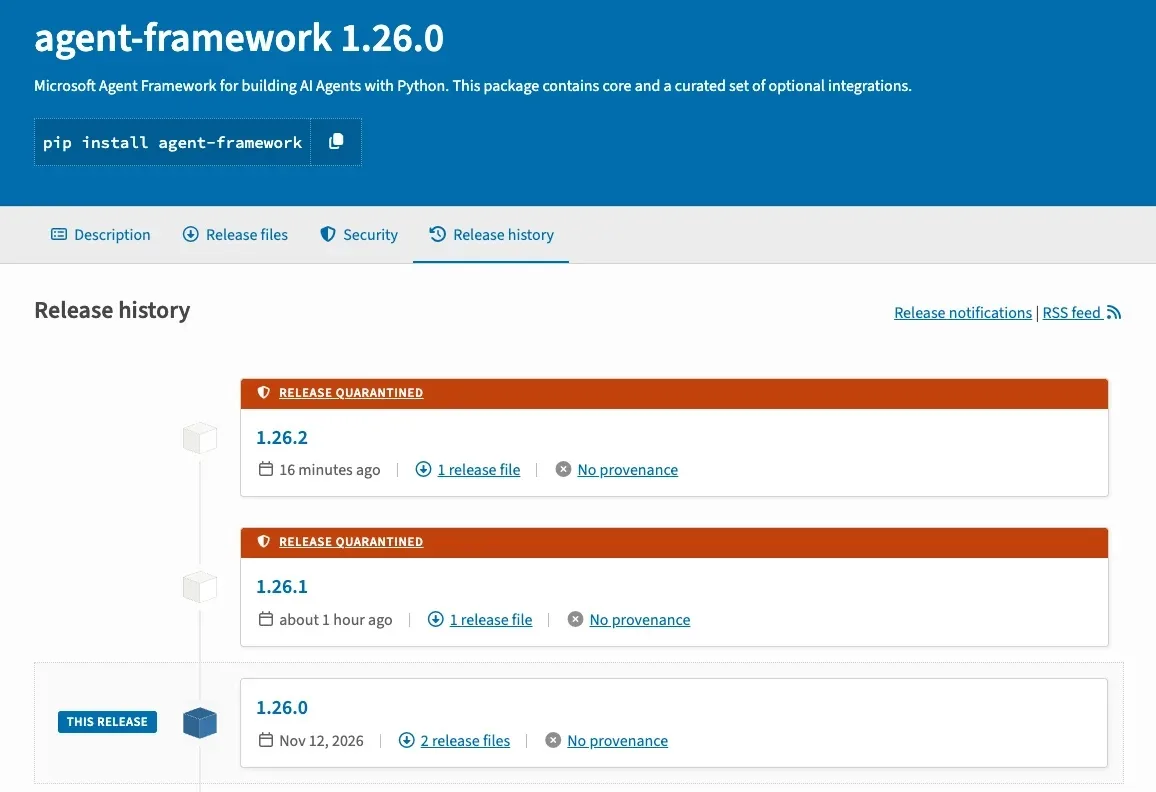
- Mối đe dọa chuỗi cung ứng: Hai phiên bản độc hại (1.26.1 và 1.26.2) của thư viện
agent-frameworkđã bị phát hiện trên kho lưu trữ PyPI.- Cơ chế lây nhiễm: Mã độc sử dụng tệp
.pthtrong thư mụcsite-packagesđể tự động kích hoạt khi Python khởi chạy, ngay cả khi ứng dụng không trực tiếp import thư viện này.- Mục tiêu tấn công: Đánh cắp thông tin xác thực Azure CLI, Azure DevOps, GitHub Actions OIDC tokens, và các tệp cấu hình nhạy cảm (.env, Docker, npm).
- Khuyến nghị: Kiểm tra ngay các tệp lockfile, nhật ký build và thực hiện xoay vòng (rotate) toàn bộ thông tin xác thực nếu môi trường đã cài đặt các phiên bản bị ảnh hưởng.
Phân tích sự cố xâm nhập chuỗi cung ứng trên PyPI
Vào ngày 17 tháng 11 năm 2026, các nhà nghiên cứu bảo mật đã phát hiện hai phiên bản độc hại của gói agent-framework được đăng tải lên Python Package Index (PyPI). Sự cố này đánh dấu một cuộc tấn công tinh vi vào chuỗi cung ứng phần mềm, nơi kẻ tấn công lợi dụng uy tín của nhà phát hành chính thức để phát tán mã độc.
Các phiên bản 1.26.1 và 1.26.2 chứa các đoạn mã đánh cắp thông tin xác thực (credential stealer) có khả năng thực thi ngay trong quá trình khởi động của Python. Điều này có nghĩa là bất kỳ môi trường nào cài đặt gói này đều có nguy cơ bị khai thác, ngay cả khi ứng dụng không thực sự sử dụng các hàm của agent-framework.
Cơ chế kỹ thuật và kỹ thuật né tránh
Điểm đáng chú ý trong cuộc tấn công này là việc sử dụng tệp .pth trong thư mục site-packages. Python có cơ chế tự động xử lý các tệp này khi khởi động, cho phép thực thi các dòng lệnh bên trong chúng. Kẻ tấn công đã lợi dụng đặc tính này để đảm bảo mã độc luôn được kích hoạt mà không cần sự can thiệp của người dùng.
Sự khác biệt giữa hai phiên bản cho thấy sự thay đổi trong kỹ thuật che giấu:
- Phiên bản 1.26.1: Sử dụng tệp
agent_framework_meta.pthđể kích hoạt tệp thu thập dữ liệu_telemetry.py. - Phiên bản 1.26.2: Cải tiến bằng cách khôi phục bộ khởi tạo gốc của gói và di chuyển mã độc vào
af_runtime_diag.py, được kích hoạt bởiaf_runtime_diag.pth.
Việc thay đổi cấu trúc tệp giữa các phiên bản là một nỗ lực nhằm vượt qua các quy tắc phát hiện dựa trên chữ ký (signature-based detection) đơn giản, khiến việc quét tìm thủ công trở nên khó khăn hơn.
Mục tiêu đánh cắp và tác động đến hệ thống
Dựa trên phân tích từ các chuyên gia, mã độc thực hiện quét toàn bộ môi trường để tìm kiếm các tệp tin và biến môi trường chứa thông tin nhạy cảm. Các mục tiêu bao gồm:
| Loại thực thể | Mục tiêu cụ thể | Tác động |
|---|---|---|
| Azure | Azure CLI, Azure DevOps agent, Managed Identity | Chiếm quyền điều khiển tài nguyên đám mây |
| GitHub | GitHub Actions OIDC tokens, Credential stores | Leo thang đặc quyền trong quy trình CI/CD |
| Cấu hình | .env, Docker config, npm config | Rò rỉ khóa API và thông tin xác thực dịch vụ |
Đặc biệt, phiên bản 1.26.2 còn nhắm mục tiêu vào các token GitHub Actions OpenID Connect (OIDC). Nếu một workflow được cấp quyền id-token: write, kẻ tấn công có thể sử dụng token này để mạo danh danh tính của workflow đó và truy cập vào các tài nguyên Azure được liên kết thông qua Microsoft Entra ID.
Hướng dẫn ứng phó và săn tìm mối đe dọa (Threat Hunting)
Để đảm bảo an toàn, các đội ngũ vận hành cần thực hiện các bước kiểm tra và khắc phục sau đây:
- Kiểm tra môi trường: Rà soát các tệp
requirements.txt,Pipfile.lock, và các tệp cấu hình build để tìm kiếm sự hiện diện củaagent-frameworkphiên bản 1.26.1 hoặc 1.26.2. - Cách ly hệ thống: Nếu phát hiện gói độc hại, hãy ngay lập tức cô lập máy chủ hoặc runner bị ảnh hưởng. Tránh khởi chạy bất kỳ tiến trình Python nào trên môi trường đó để ngăn chặn việc thực thi mã độc.
- Phân tích nhật ký: Kiểm tra nhật ký proxy để tìm kiếm các kết nối đến địa chỉ
webhook[.]site, đây là nơi mã độc truyền dữ liệu đã thu thập về máy chủ C2. - Khắc phục: Xóa bỏ hoàn toàn môi trường bị nhiễm, xây dựng lại từ các image sạch và ghim (pin) phiên bản
agent-frameworkvề 1.26.0.
Sau khi đã làm sạch hệ thống, bước quan trọng nhất là thực hiện xoay vòng (rotate) toàn bộ các thông tin xác thực đã tồn tại trong môi trường bị nhiễm, bao gồm các khóa API, token Azure và GitHub, vì chúng phải được coi là đã bị lộ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.