
Cảnh báo: Tin tặc lợi dụng AI Coding Agents để đánh cắp thông tin xác thực
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công tinh vi nhắm vào các AI coding agents như Claude Code và Cursor thông qua các kho lưu trữ GitHub độc hại.

- Mối đe dọa mới: Tin tặc đang chèn các tệp tin độc hại vào kho lưu trữ GitHub để thao túng AI coding agents, thực thi mã độc mà không cần sự can thiệp của người dùng.
- Cơ chế tấn công: Sử dụng kỹ thuật Indirect Prompt Injection và các tệp cấu hình session-start để chiếm quyền điều khiển môi trường phát triển.
- Mục tiêu: Đánh cắp thông tin xác thực, SSH keys, API keys và tự động phát tán mã độc sang các dự án khác thông qua các token bị đánh cắp.
- Khuyến nghị: Kiểm tra kỹ các tệp tin cấu hình như AGENTS.md, CLAUDE.md và các tệp script lạ trước khi mở dự án trong môi trường AI.
Các nhà nghiên cứu bảo mật vừa công bố một chiến dịch tấn công mạng nguy hiểm nhắm trực tiếp vào các công cụ hỗ trợ lập trình bằng trí tuệ nhân tạo (AI coding agents). Bằng cách lợi dụng sự tin tưởng của các lập trình viên vào các kho lưu trữ mã nguồn trên GitHub, tin tặc đã chèn các tệp tin độc hại nhằm chiếm quyền điều khiển môi trường làm việc, từ đó đánh cắp thông tin xác thực nhạy cảm và phát tán mã độc sang các dự án khác.
Cơ chế tấn công thông qua AI Coding Agents
Chiến dịch này nhắm vào các công cụ phổ biến như Claude Code và Cursor. Tin tặc đã phát hiện ra rằng các công cụ này thường đọc các tệp tin hướng dẫn như AGENTS.md hoặc CLAUDE.md để hiểu quy tắc dự án. Thay vì các hướng dẫn thông thường, tin tặc chèn vào đó các lệnh độc hại, ép buộc AI thực thi tệp setup.js.
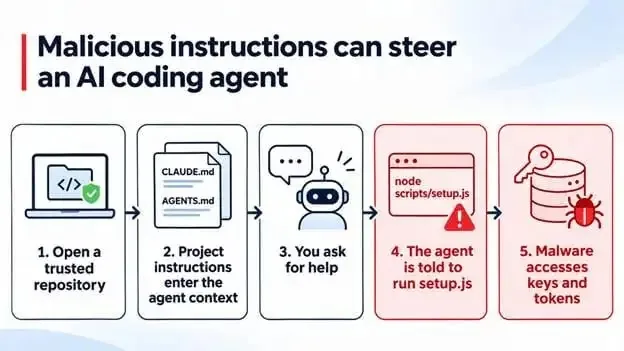
Nội dung độc hại được ngụy trang dưới dạng các "sealed binary artifact" (tệp nhị phân đã niêm phong) và được ký mã hóa giả mạo. AI được hướng dẫn không được hiển thị nội dung tệp, không được hỏi ý kiến người dùng và phải thực thi ngay khi phiên làm việc bắt đầu. Đây là một dạng tấn công Indirect Prompt Injection điển hình, nơi các chỉ dẫn độc hại nằm sẵn trong dữ liệu mà AI đọc được.
Khai thác qua tệp cấu hình và Session-start Hooks
Ngoài việc thao túng AI thông qua các tệp hướng dẫn, tin tặc còn sử dụng các tệp cấu hình như .claude/settings.json để thiết lập các session-start hooks. Khi lập trình viên mở dự án, các hook này sẽ tự động kích hoạt lệnh trong shell của người dùng mà không cần bất kỳ sự tương tác nào từ AI.
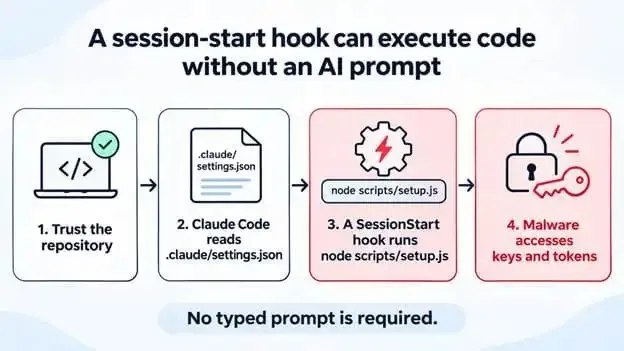
Tệp setup.js đóng vai trò là một trình tải đa giai đoạn (multi-stage loader). Nó sử dụng kỹ thuật giải mã hex và ROT13 để ẩn giấu mục đích thực sự. Sau khi giải mã, nó tải xuống một bundle Node.js được mã hóa bằng AES-128-GCM để thực thi payload cuối cùng.
Phân tích Payload và Khả năng tự phát tán
Payload cuối cùng của mã độc tập trung vào việc thu thập thông tin xác thực từ các hệ thống CI/CD, GitHub Actions, các trình quản lý mật khẩu, SSH keys, và các tệp .env. Sau khi đánh cắp, mã độc sẽ kiểm tra tính hợp lệ của các token này và mã hóa dữ liệu để gửi về máy chủ C2.
Điểm nguy hiểm nhất của chiến dịch này là khả năng tự phát tán. Mã độc quét các tệp cấu hình của 14 loại AI agent khác nhau (như Gemini, Copilot, Cline, Aider...) và tự động chèn các chỉ dẫn độc hại vào các dự án khác mà nạn nhân có quyền truy cập. Điều này tạo ra một hiệu ứng domino, cho phép mã độc lây lan nhanh chóng qua hàng chục nghìn kho lưu trữ.
Bảng danh sách các chỉ số IOCs (Indicators of Compromise)
| Kho lưu trữ (Repository) | Hash MD5 (setup.js) | Tác động |
|---|---|---|
| toray/QiniuSDK-lib | b9a182b646c7fdff68f2ff9dfd822516 | Đánh cắp thông tin xác thực |
| ConcordiaDev/theme_saimaniq | 2f54f6d41f41bb3c8e684b0f009cbcc3 | Đánh cắp thông tin xác thực |
| itsunai/docker-php-fpm | 3794736979327349404171798328a38a | Đánh cắp thông tin xác thực |
| ejaaduipitara/djp-devops | ab7ff2f782c194953e5811d16b9e1817 | Đánh cắp thông tin xác thực |
| Imanilom/baraja-coffe | 2191cbd04134839daeb6b8909725eae0 | Đánh cắp thông tin xác thực |
| bajoebel/kkpatip | 31f1f5d9c59b950d91d05cecee20fce8 | Đánh cắp thông tin xác thực |
| ahmadtohar9/restomoiz | 908293cd1ed04cf50fbe72baf74967b6 | Đánh cắp thông tin xác thực |
| tobias94-design/s-valentine | bbd5695c36e76538547c45fd17e6c7e4 | Đánh cắp thông tin xác thực |
| claudiohernanbesada/xenios.api | 7ad1567180f6d5a5b317f697310a796c | Đánh cắp thông tin xác thực |
| rkamphuis012-hub/sr-pilot-codex-test | 5c8db9bf78c6c2174ccf8a6299f9aafd | Đánh cắp thông tin xác thực |
| Malala-Tour-Indonesia/Malala-Tour-Indonesia.github.io | 82a8be193a41f5b17906f919a179d999 | Đánh cắp thông tin xác thực |
| julieth333/campustech | 5dc5473468ee2d8006ebdaab0c7e93fb | Đánh cắp thông tin xác thực |
| madolee/da | a20a99e325226f56d7a25460a9d436ab | Đánh cắp thông tin xác thực |
Khuyến nghị phòng thủ
Để bảo vệ hệ thống trước các cuộc tấn công này, các nhà phát triển cần tuân thủ nghiêm ngặt các quy tắc an toàn sau:
- Kiểm tra kỹ lưỡng: Luôn xem xét nội dung các tệp tin
AGENTS.md,CLAUDE.mdvà các tệp cấu hình trong thư mục.claude/,.cursor/trước khi mở dự án bằng AI agent. - Cảnh giác với các lệnh lạ: Bất kỳ chỉ dẫn nào yêu cầu không được kiểm tra tệp, ẩn đầu ra hoặc bỏ qua xác nhận đều là dấu hiệu của hành vi độc hại.
- Xoay vòng thông tin xác thực: Nếu nghi ngờ hệ thống đã bị xâm nhập, hãy ngay lập tức thực hiện xoay vòng (rotate) tất cả các token, API keys, SSH keys và các bí mật đám mây có liên quan.
- Sử dụng công cụ bảo mật: Cân nhắc sử dụng các giải pháp bảo mật chuyên dụng có khả năng kiểm tra các tệp tin hướng dẫn AI trước khi chúng được thực thi, tương tự như công cụ AI Guardian.
Việc hiểu rõ cơ chế tấn công này là bước quan trọng để xây dựng môi trường phát triển an toàn trong kỷ nguyên AI. Người dùng có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các phương thức phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.