Tháng An ninh mạng 2026: Chiến lược phòng thủ trước các mối đe dọa hiện đại
Khám phá các kỹ thuật tấn công mạng tinh vi trong năm 2026 và 10 thói quen bảo mật thiết yếu để bảo vệ cá nhân và doanh nghiệp trước các mối đe dọa như AI phishing, ClickFix và quishing.

- Nhận diện mối đe dọa: Các cuộc tấn công mạng năm 2026 đang chuyển dịch mạnh mẽ sang kỹ thuật xã hội (social engineering) sử dụng AI, QR code và OAuth phishing.
- Thói quen cốt lõi: Việc duy trì các thói quen bảo mật hàng ngày như sử dụng trình quản lý mật khẩu và MFA là lớp phòng thủ quan trọng nhất.
- Chiến lược doanh nghiệp: Tổ chức cần tập trung vào việc đào tạo nhân viên nhận diện các kịch bản tấn công giả mạo IT và quy trình báo cáo sự cố nhanh chóng.
Tháng An ninh mạng 2026 diễn ra trong bối cảnh các cuộc tấn công trực tuyến trở nên dễ thực hiện, khó phát hiện và tập trung mạnh mẽ vào yếu tố con người. Được tổ chức vào mỗi tháng 10, chiến dịch này hỗ trợ cá nhân và doanh nghiệp xây dựng các thói quen kỹ thuật số an toàn hơn.
Năm nay, chiến dịch tập trung vào hai chủ đề chính. NCA triển khai chiến dịch “Don’t Make It Easy for Them”, thúc đẩy việc gây khó khăn cho tội phạm mạng thông qua các thói quen hàng ngày. Trong khi đó, CISA thực hiện chiến dịch “Securing the Next 250”, gắn liền với kỷ niệm 250 năm thành lập nước Mỹ, tập trung vào các dịch vụ hạ tầng trọng yếu như điện và nước.
Tại sao Tháng An ninh mạng lại quan trọng trong năm 2026?
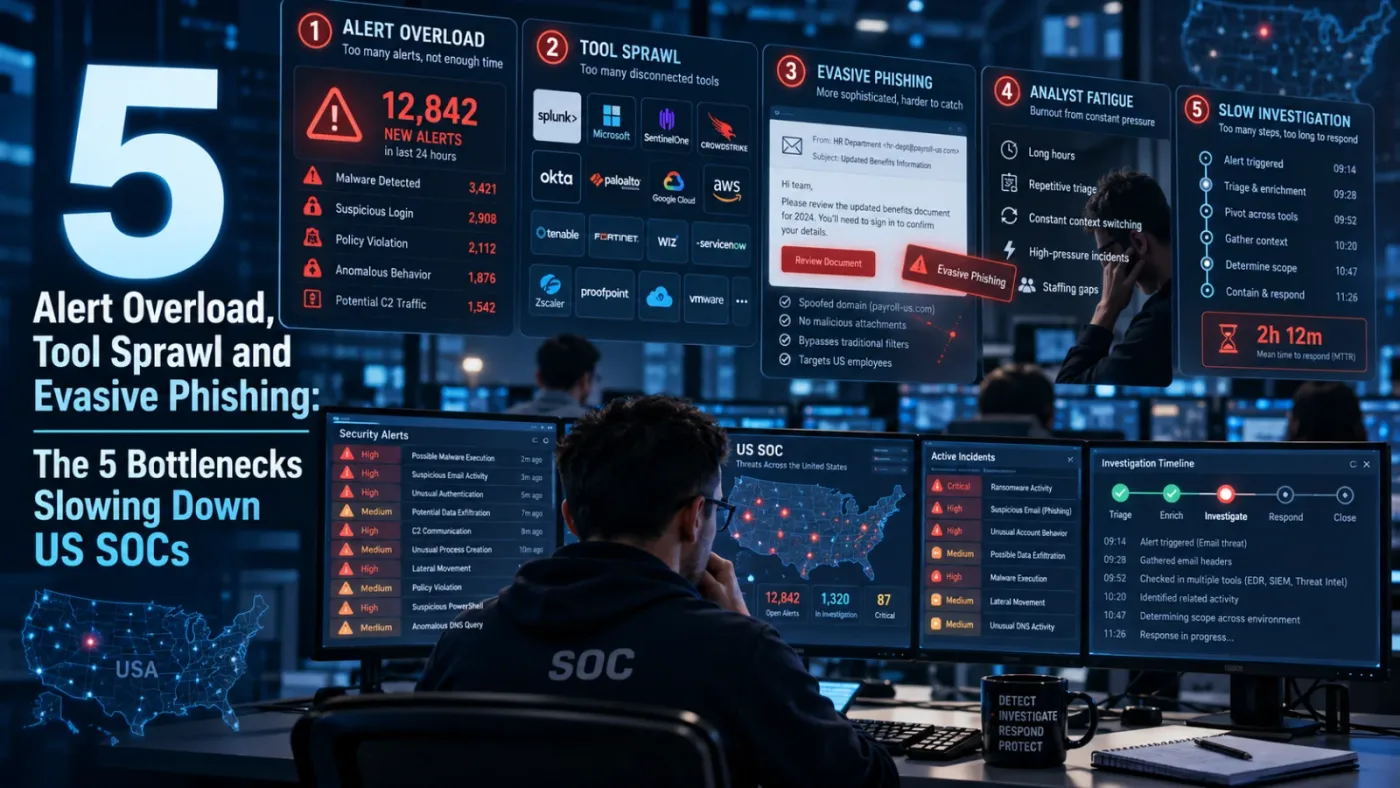
Các cuộc tấn công hiện đại thường bắt đầu bằng một hành động thông thường: mở email, quét mã QR, phê duyệt đăng nhập hoặc thực hiện bước “xác minh bảo mật”. Mục tiêu của kẻ tấn công là làm cho yêu cầu trở nên quen thuộc và không gây nghi ngờ.
Các chuyên gia an ninh mạng đã ghi nhận nhiều ví dụ điển hình. Các cuộc tấn công ClickFix giả mạo CAPTCHA gần đây đã thuyết phục người dùng dán các lệnh độc hại vào cửa sổ Run trên Windows. Những kẻ tấn công khác giả danh nhân viên hỗ trợ IT trên Microsoft Teams để yêu cầu nhân viên cài đặt phần mềm hoặc cung cấp quyền truy cập từ xa. Ngoài ra, các cuộc tấn công OAuth device-code phishing nhắm vào tài khoản Microsoft 365 cũng đang gia tăng.
10 Thói quen bảo mật quan trọng để duy trì sự an toàn hàng ngày
1. Sử dụng mật khẩu duy nhất cho mỗi tài khoản
Tuyệt đối không tái sử dụng mật khẩu cho email, ngân hàng, mạng xã hội và các dịch vụ đám mây. Nếu một trang web bị vi phạm, mật khẩu bị lộ có thể cho phép kẻ tấn công truy cập vào các tài khoản khác.
2. Sử dụng trình quản lý mật khẩu
Một trình quản lý mật khẩu đáng tin cậy có thể tạo và lưu trữ các mật khẩu dài, ngẫu nhiên. CISA khuyến nghị đây là một trong những biện pháp an toàn trực tuyến cốt lõi.
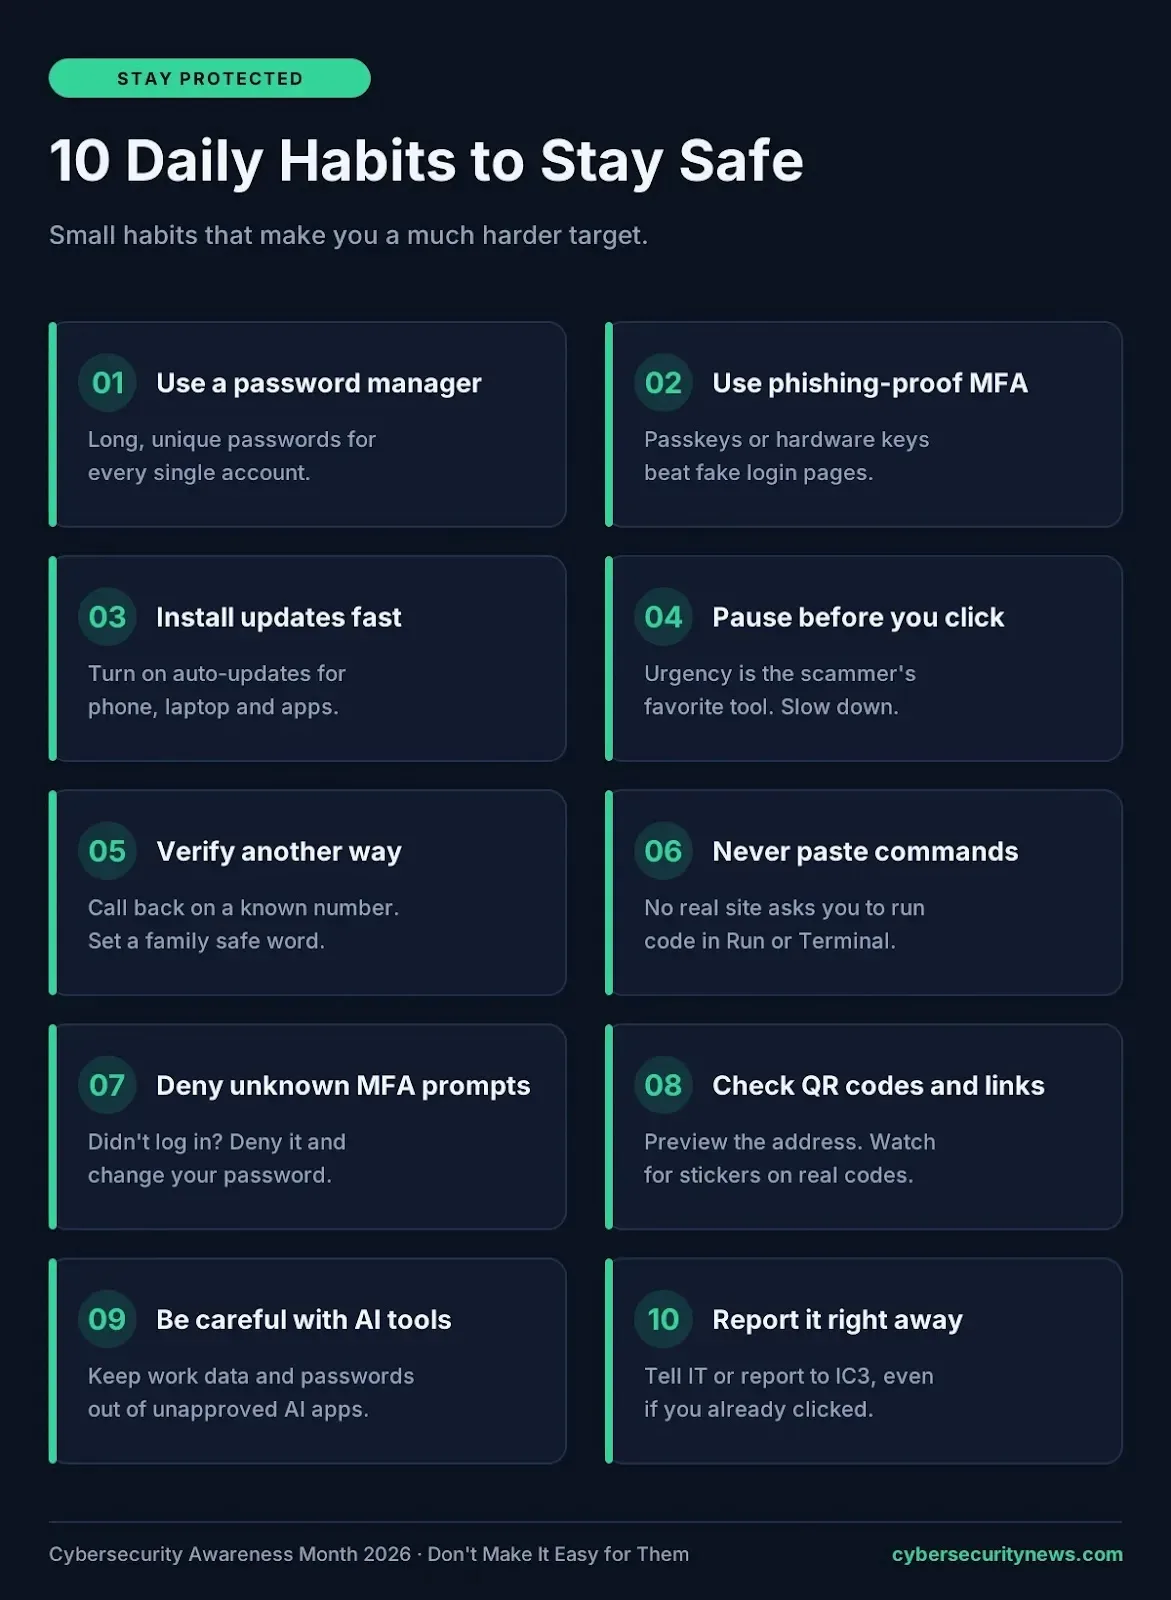
3. Bật MFA ở mọi nơi có thể
Kích hoạt xác thực đa yếu tố (MFA) cho email, đám mây, ngân hàng và tài khoản quản trị. Ưu tiên sử dụng passkeys, khóa phần cứng hoặc ứng dụng xác thực. Không bao giờ phê duyệt yêu cầu MFA mà bạn không khởi tạo.
4. Cập nhật thiết bị và ứng dụng
Cài đặt các bản cập nhật bảo mật cho Windows, macOS, Linux, Android, iOS, trình duyệt và phần mềm doanh nghiệp. Kẻ tấn công thường quét các hệ thống chưa được vá lỗi bảo mật đã biết.
5. Dừng lại trước khi nhấp chuột
Sự khẩn cấp là công cụ kỹ thuật xã hội phổ biến. Các tin nhắn như “hành động ngay”, “tài khoản bị khóa” hoặc “CEO cần cái này ngay hôm nay” là dấu hiệu cần phải chậm lại và xác minh qua kênh khác.
6. Kiểm tra đích đến thực sự
Trước khi nhập mật khẩu, hãy kiểm tra tên miền. Kẻ tấn công sử dụng các tên miền giả mạo, chuyển hướng và trang đăng nhập giả để ẩn đích đến cuối cùng.
7. Đối xử với mã QR như các đường dẫn
Không quét mã QR bất ngờ xuất hiện trên email, áp phích hoặc hóa đơn. Theo các nhà nghiên cứu, khoảng 15% các trang web chứa mã QR dẫn đến các liên kết độc hại.
8. Không bao giờ chạy lệnh từ trang web
Một trang web không bao giờ yêu cầu bạn nhấn Win+R, mở PowerShell hoặc dán lệnh để “xác minh” bản thân. Đây là dấu hiệu nhận biết chính của các chiến dịch ClickFix.
9. Sao lưu dữ liệu quan trọng
Giữ các tệp quan trọng được sao lưu bằng phương pháp mà ransomware không thể dễ dàng thay đổi. Đối với hệ thống doanh nghiệp, hãy kiểm tra khả năng khôi phục thường xuyên.
10. Báo cáo hoạt động đáng ngờ nhanh chóng
Báo cáo email lừa đảo, yêu cầu MFA bất thường và tin nhắn giả mạo IT giúp đội ngũ bảo mật chặn các tên miền và thu hồi phiên làm việc kịp thời.
Các xu hướng tấn công mạng nổi bật năm 2026
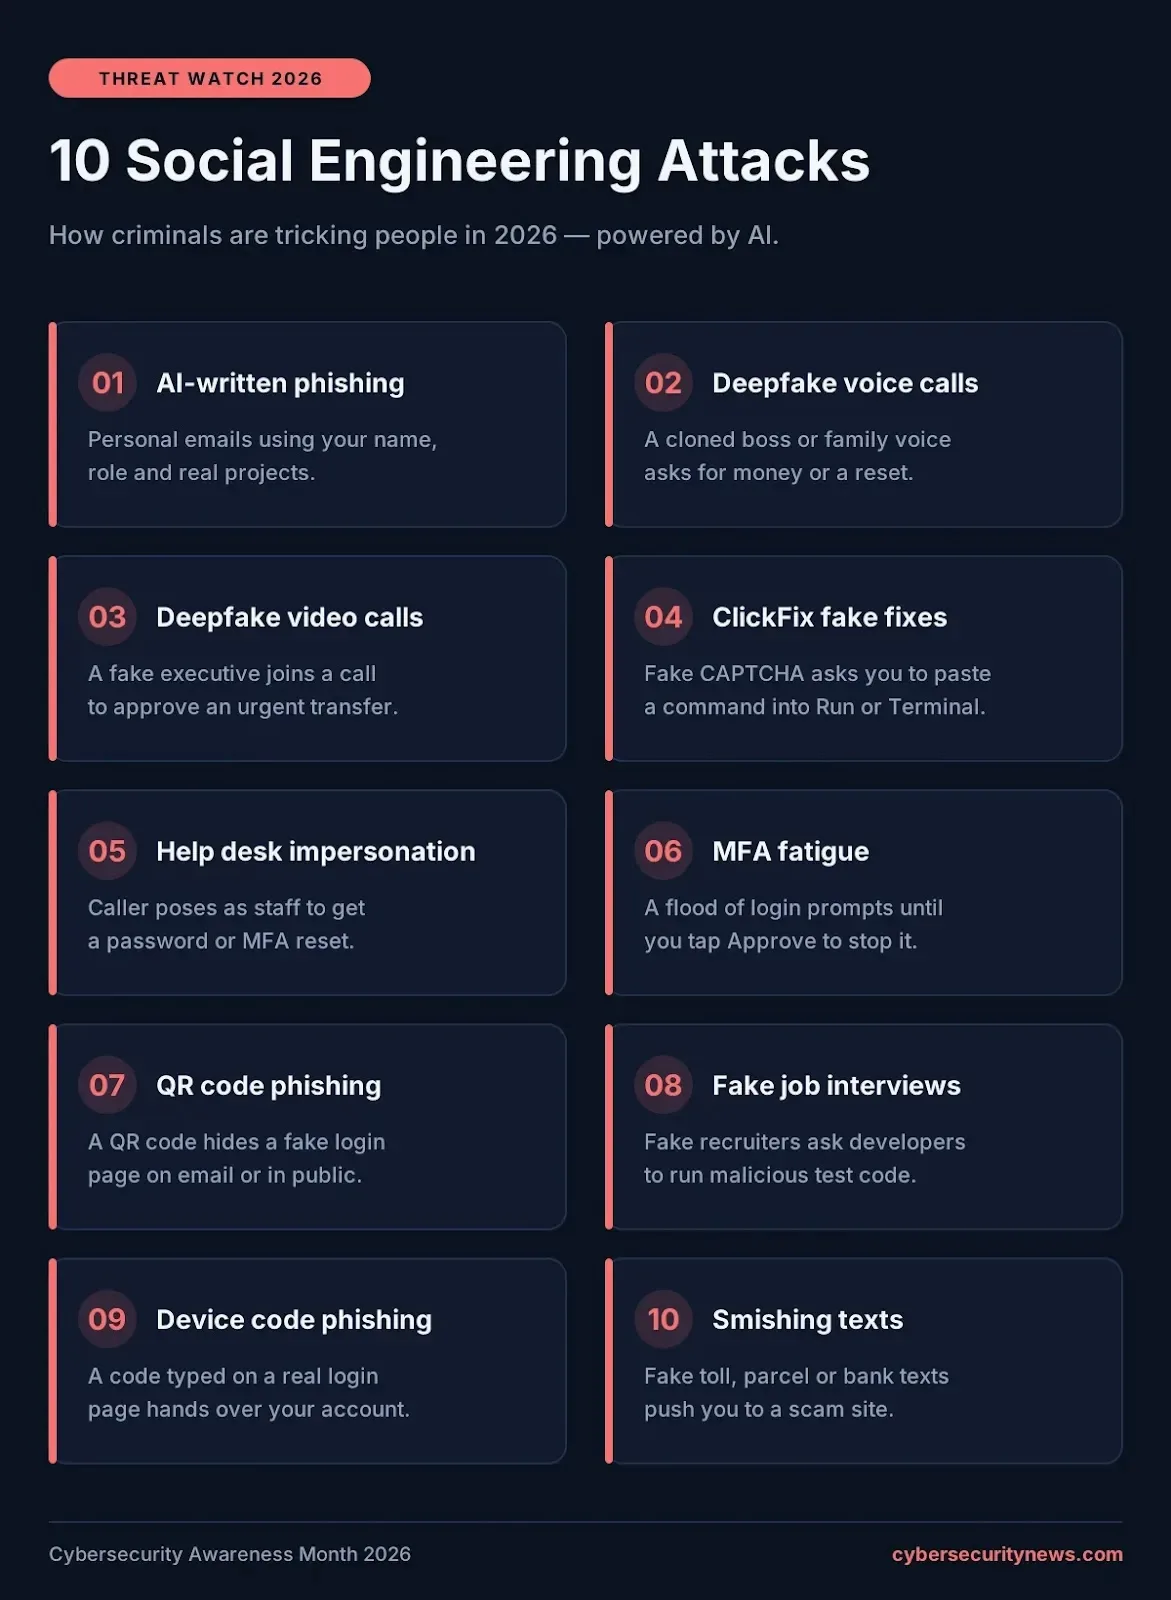
Dưới đây là bảng tổng hợp các phương thức tấn công phổ biến mà người dùng cần cảnh giác:
| Loại tấn công | Mô tả tác động |
|---|---|
| AI-Written Phishing | Sử dụng AI tạo nội dung lừa đảo cá nhân hóa, không còn lỗi ngữ pháp. |
| AiTM Phishing | Kẻ tấn công đứng giữa nạn nhân và dịch vụ đăng nhập để chiếm phiên xác thực. |
| OAuth Device-Code | Lừa người dùng nhập mã thiết bị để chiếm quyền truy cập token. |
| ClickFix | Thuyết phục người dùng chạy lệnh CLI độc hại dưới danh nghĩa sửa lỗi. |
| Quishing | Sử dụng mã QR để dẫn dụ người dùng đến trang web lừa đảo. |
Khuyến nghị cho doanh nghiệp
Các tổ chức nên tận dụng tháng 10 để củng cố các thói quen thực tế thay vì chỉ gửi các slide đào tạo hàng năm. Hãy thực hiện các bài tập giả lập phishing, rà soát MFA, loại bỏ tài khoản không sử dụng và kiểm tra bản sao lưu. Đội ngũ bảo mật cần đào tạo nhân viên về các con đường tấn công mới, nhấn mạnh rằng ngay cả trang đăng nhập Microsoft chính chủ cũng có thể là một phần của chiến dịch lừa đảo.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan