5 Nút thắt kỹ thuật đang làm chậm hiệu suất của các SOC tại Mỹ
Phân tích chuyên sâu về 5 rào cản vận hành khiến các Trung tâm Điều hành An ninh (SOC) tại Mỹ gặp khó khăn trong việc phát hiện và ngăn chặn các mối đe dọa mạng hiện đại.

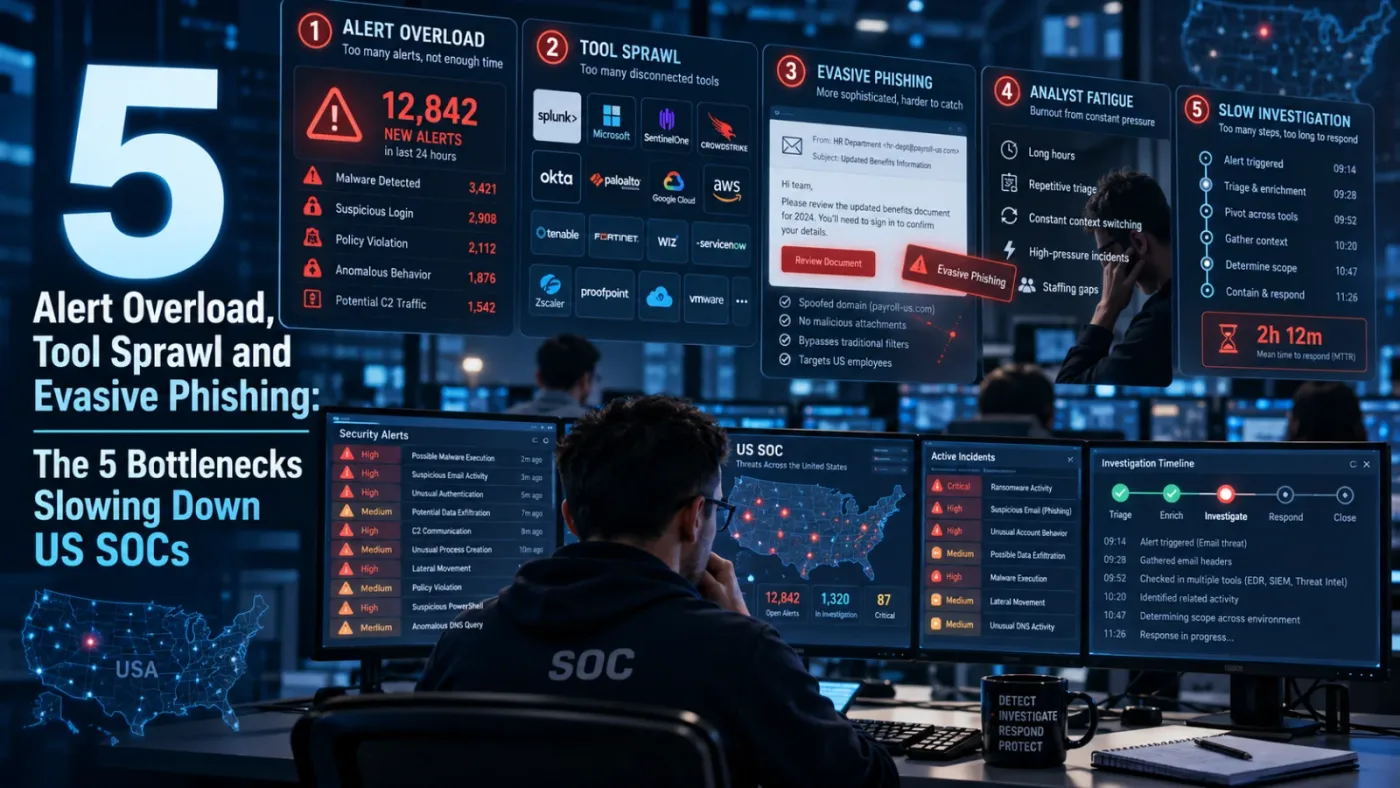
- Quá tải cảnh báo: Trung bình mỗi SOC phải xử lý hơn 2.500 cảnh báo mỗi ngày, dẫn đến tình trạng kiệt sức và bỏ sót các mối đe dọa thực sự.
- Phân mảnh công cụ: Việc sử dụng quá nhiều công cụ rời rạc khiến các nhà phân tích mất thời gian chuyển đổi ngữ cảnh và làm gián đoạn chuỗi điều tra.
- Kỹ thuật tấn công tinh vi: Các chiến dịch phishing hiện đại sử dụng CAPTCHA, geofencing và kỹ thuật né tránh sandbox khiến các phương pháp kiểm tra truyền thống trở nên vô hiệu.
- Giải pháp tích hợp: Việc áp dụng sandbox tương tác và tự động hóa quy trình báo cáo là chìa khóa để giảm thời gian xử lý sự cố và tăng cường hiệu quả cho đội ngũ Tier 1.
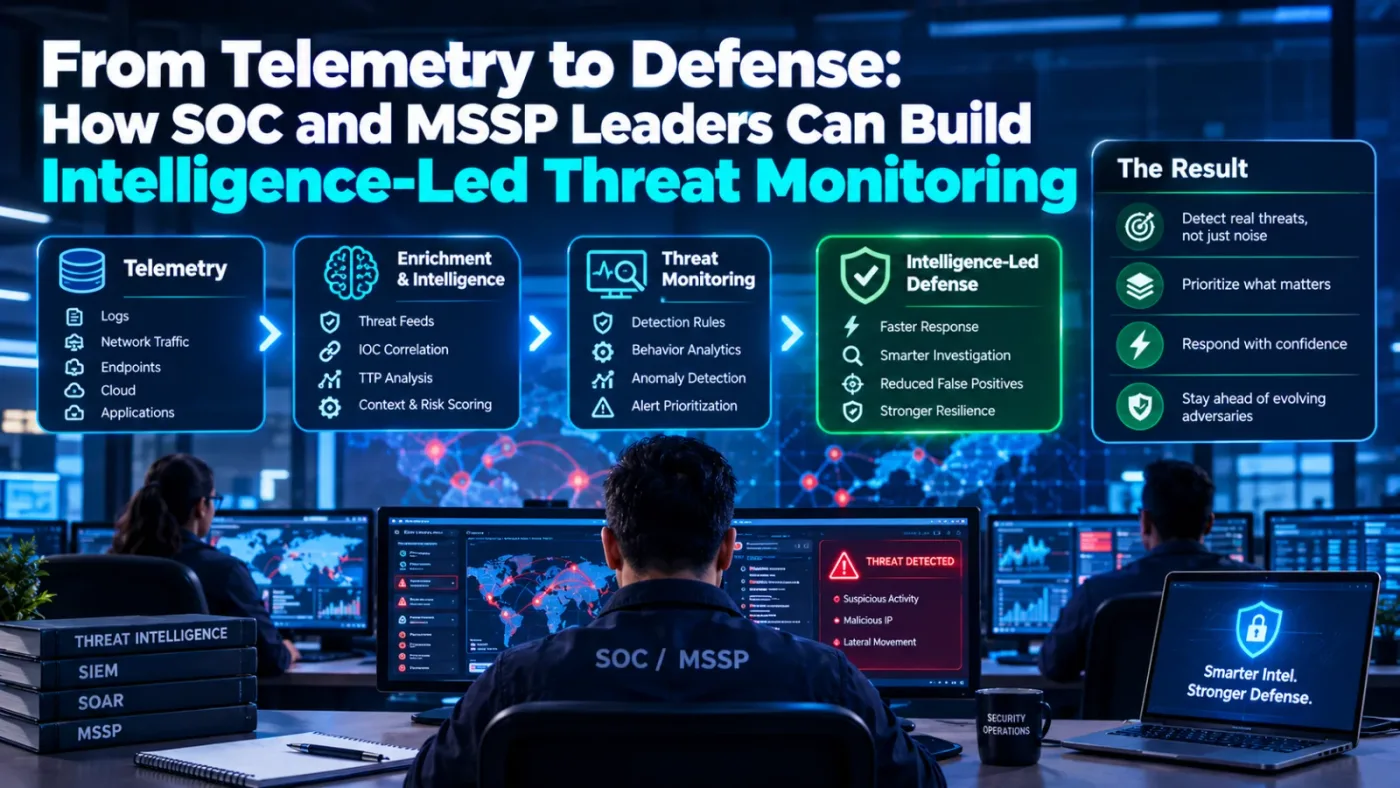
Các Trung tâm Điều hành An ninh (SOC) tại Mỹ hiện nay không thiếu các sản phẩm bảo mật, nhưng họ đang thiếu hụt trầm trọng về thời gian, nhân lực và ngữ cảnh dữ liệu. Nghiên cứu mới nhất từ các chuyên gia an ninh mạng chỉ ra rằng những rào cản lớn nhất đối với việc phát hiện và ngăn chặn nhanh chóng các cuộc tấn công không nằm ở công nghệ, mà nằm ở quy trình vận hành: quá nhiều cảnh báo, quá nhiều thao tác thủ công, các cuộc điều tra bị chia cắt giữa các công cụ không đồng bộ và các chiến dịch phishing được thiết kế để vượt qua các kiểm tra tiêu chuẩn.
Số liệu thống kê về áp lực vận hành SOC
Các báo cáo trong năm 2026 đã phác họa một bức tranh đầy áp lực đối với các đội ngũ SOC. Trung bình, một SOC phải xử lý khoảng 2.566 cảnh báo và sự cố mỗi ngày. Đáng chú ý, 52% các tổ chức báo cáo khối lượng cảnh báo tăng cao, trong khi 46% thừa nhận tình trạng thiếu hụt nhân sự trầm trọng. Hơn nữa, 36% các cảnh báo vẫn đang được điều tra thủ công, và 24% các nhà lãnh đạo an ninh mạng coi việc thiếu tầm nhìn toàn diện trên toàn doanh nghiệp là rào cản lớn nhất đối với hiệu quả của SOC.
Trong năm 2025, FBI đã ghi nhận 191.561 khiếu nại về phishing và giả mạo, với các vụ tấn công Business Email Compromise (BEC) gây thiệt hại khoảng 3,05 tỷ USD. Tỷ lệ tiếp xúc với phishing trong lĩnh vực tài chính lên tới 73,4% và trong sản xuất là 72,2%. Những con số này cho thấy một thực trạng đáng báo động: khối lượng cảnh báo đang tăng nhanh hơn nhiều so với khả năng đáp ứng của nhân sự, và phần lớn công việc điều tra vẫn đang được thực hiện thủ công.
Nút thắt 1: Quá tải cảnh báo và gánh nặng công việc thủ công
Khối lượng cảnh báo cao chỉ là một phần của vấn đề. Chi phí thực sự nằm ở khối lượng công việc thủ công đằng sau mỗi cảnh báo. Các nhà phân tích Tier 1 phải quyết định xem một tệp tin, liên kết hoặc tệp đính kèm đáng ngờ có thực sự độc hại hay không. Điều này thường đòi hỏi việc kích hoạt (detonation), nhấp qua từng giai đoạn của chuỗi tấn công và theo dõi hành vi thực tế.
Các mối đe dọa đa giai đoạn hiện đại sẽ bị đình trệ nếu không có sự tương tác, do đó, một bản quét tĩnh hoặc chạy sandbox thụ động thường mang lại kết quả không thuyết phục. Giải pháp cho vấn đề này là sử dụng Interactive Sandbox, cho phép các nhà phân tích kích hoạt tệp tin và URL đáng ngờ một cách an toàn, đồng thời quan sát hành vi của kẻ tấn công trong thời gian thực.
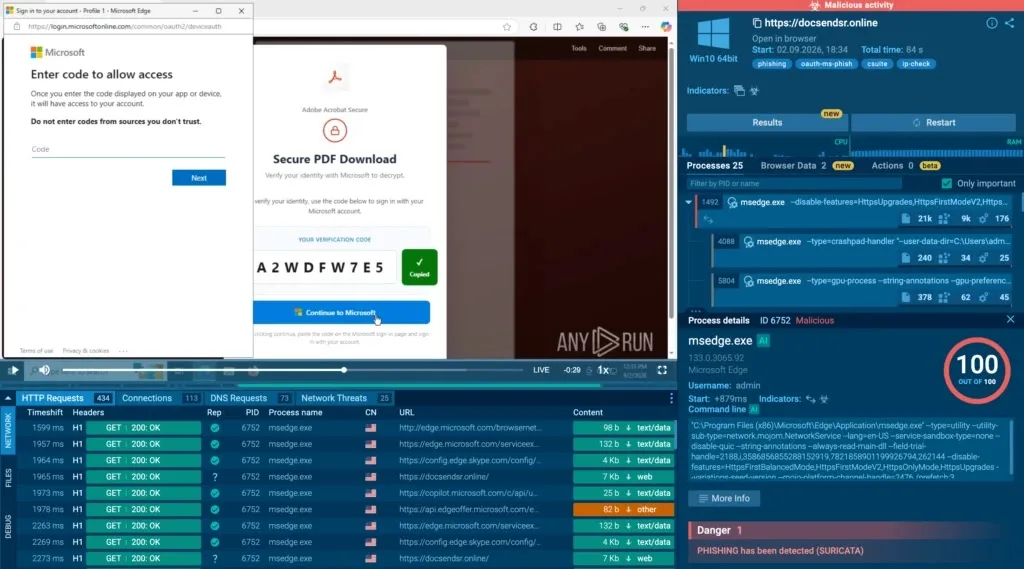
Tính năng Tương tác Tự động (Automated Interactivity) xử lý các hành động người dùng mà các cuộc tấn công đa giai đoạn phụ thuộc vào, chẳng hạn như nhấp vào nút, khởi chạy tệp tin đã tải xuống và giải CAPTCHA. Điều này giúp chuỗi tấn công tiếp tục diễn ra mà không cần nhà phân tích phải thực hiện từng bước thủ công.
Theo các nhà nghiên cứu, phương pháp này có thể cắt giảm 20% thời gian điều tra của Tier 1 và giảm 30% số lượng sự cố phải leo thang lên Tier 2. Ví dụ thực tế cho thấy các cuộc tấn công phức tạp nhắm vào các tổ chức tại Mỹ, chẳng hạn như các chiến dịch sử dụng URL độc hại docsendsr[.]online, có thể được phân tích từng bước một cách hiệu quả.
Nút thắt 2: Sự phân mảnh công cụ trong điều tra
Một cuộc điều tra điển hình thường trải dài trên nhiều bảng điều khiển khác nhau. Nhà phân tích xác thực tệp tin hoặc URL trong một công cụ, kiểm tra hành vi trong công cụ thứ hai, tra cứu cơ sở hạ tầng liên quan trong công cụ thứ ba và làm giàu dữ liệu với thông tin tình báo đe dọa (threat intelligence) ở một nơi khác, tất cả trong khi phải chuyển đổi giữa SIEM và SOAR. Mỗi lần chuyển đổi đều có nguy cơ mất ngữ cảnh, và bằng chứng thường phải được thu thập lại cho người tiếp theo trong chuỗi xử lý.
Giải pháp là kết nối các giai đoạn này thông qua các sản phẩm tình báo đe dọa. Threat Intelligence Lookup cho phép các nhà phân tích xoay vòng từ một chỉ số duy nhất (IP, domain, hash hoặc artifact hành vi) sang cơ sở hạ tầng, mẫu mã độc và chiến dịch liên quan, dựa trên dữ liệu từ các phân tích sandbox trực tiếp. Threat Intelligence Feeds cung cấp các IOC mới nhất vào các hệ thống bảo mật hiện có, đảm bảo việc phát hiện và chặn đứng sử dụng cùng một nguồn thông tin tình báo mà các nhà phân tích đang làm việc.
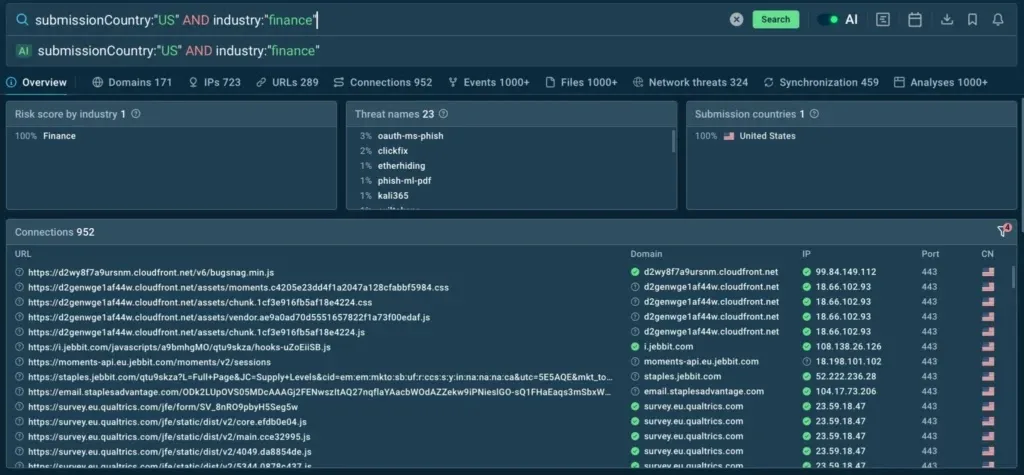
Nút thắt 3: Phishing tạo ra các lỗ hổng tầm nhìn nguy hiểm
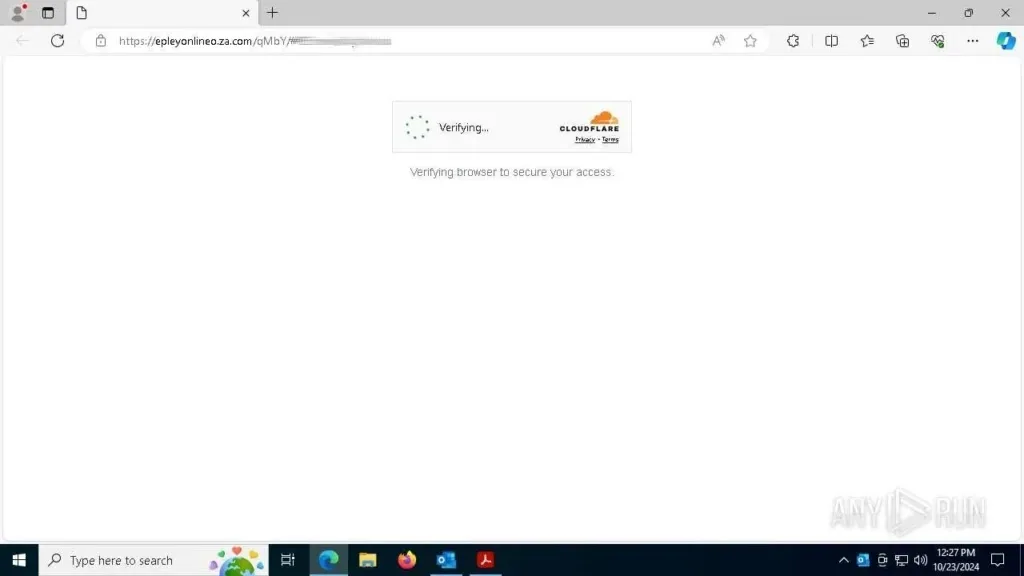
Phishing vẫn là con đường phổ biến nhất để xâm nhập vào các tổ chức tại Mỹ, và các kỹ thuật đã vượt xa các trang đăng nhập giả mạo thông thường. Các chiến dịch hiện nay thường xuyên sử dụng CAPTCHA giả, dấu vân tay trình duyệt (browser fingerprinting), chuỗi chuyển hướng đa giai đoạn, mã QR và geofencing để che giấu payload độc hại. Một kiểm tra danh tiếng URL cơ bản sẽ bỏ lỡ hầu hết các kỹ thuật này vì trang web sẽ hoạt động khác nhau tùy thuộc vào trình duyệt, vị trí, trạng thái phiên hoặc tương tác của người dùng.
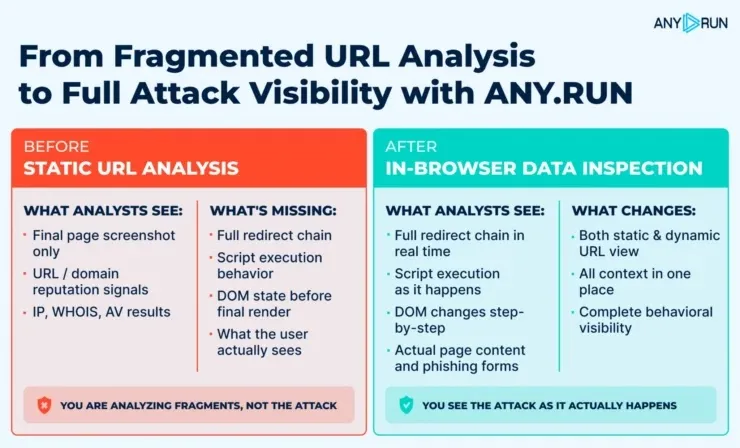
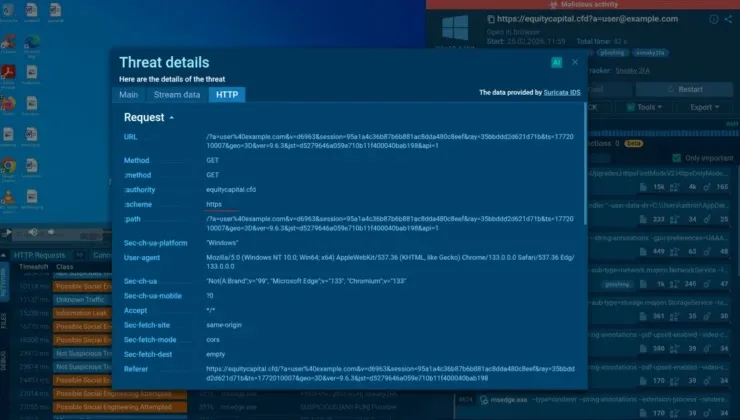
Hai khả năng của sandbox nhắm vào lỗ hổng này: Kiểm tra dữ liệu trong trình duyệt (In-Browser Data Inspection) hiển thị những gì thực sự xảy ra bên trong phiên trình duyệt, bao gồm các chuyển hướng, yêu cầu nền và hoạt động trang mà một kiểm tra URL đơn giản không thể thấy. Giải mã SSL tự động (Automatic SSL Decryption) cho phép sandbox kiểm tra lưu lượng bên trong các phiên HTTPS, tiết lộ các hành vi thu thập thông tin xác thực, chuỗi chuyển hướng và đánh cắp token.
Nút thắt 4: Độ bao phủ không theo kịp môi trường
Môi trường doanh nghiệp hiện nay bao gồm các điểm cuối Windows, laptop macOS, máy chủ Linux, khối lượng công việc trên đám mây và thiết bị di động. Độ bao phủ của SOC hiếm khi mạnh mẽ như nhau trên tất cả các nền tảng này. Công cụ điều tra thường tập trung vào Windows, để lại cho các đội ngũ những điểm mù khi một mối đe dọa nhắm vào nền tảng khác.
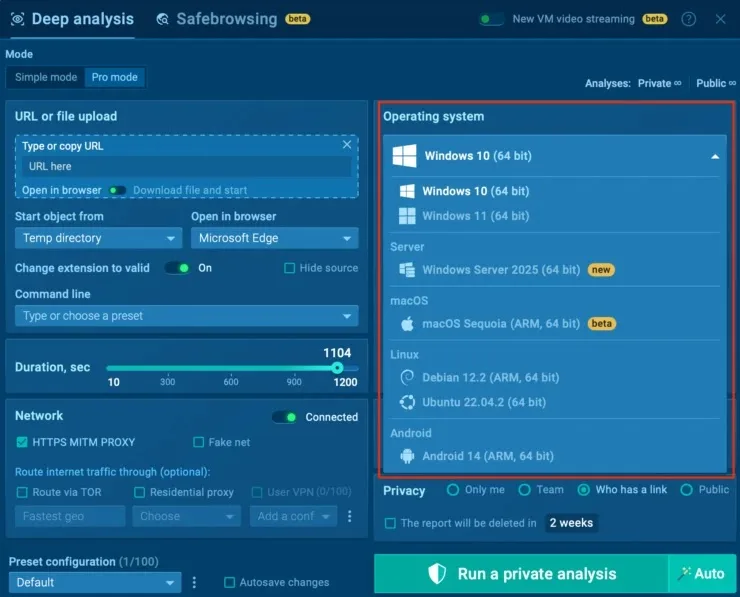
Giải pháp là sử dụng sandbox hỗ trợ phân tích trên Windows, Linux, macOS và Android. Các nhà phân tích có thể kích hoạt mẫu mã độc trong môi trường mà nó thực sự nhắm tới thay vì đoán định từ hành vi trên sai nền tảng.
Nút thắt 5: Kết quả điều tra không chuyển thành hành động
Ngay cả một cuộc điều tra được thực hiện tốt cũng mất giá trị nếu kết quả không đến được với đội ngũ tiếp theo một cách rõ ràng. Các nhà phân tích thường mất thêm thời gian để chuyển đổi đầu ra kỹ thuật thô thành bản tóm tắt cho Tier 2, đội phản ứng sự cố hoặc quản lý. Mỗi lần bàn giao đều có nguy cơ mất ngữ cảnh hoặc phải lặp lại phân tích.
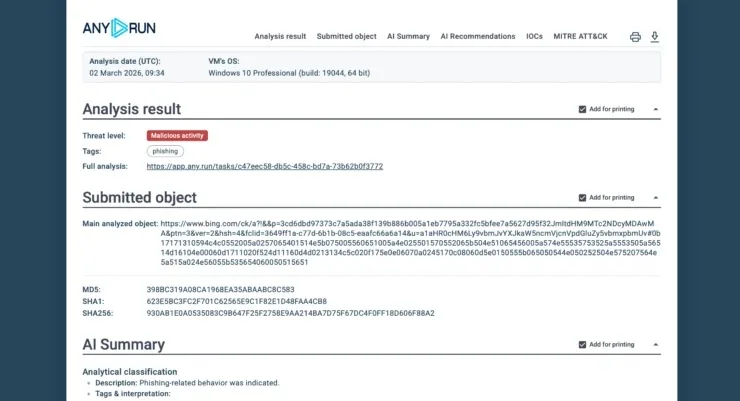
Giải pháp là sử dụng Báo cáo Tier 1 (Tier 1 Report), tạo ra một bản tóm tắt có cấu trúc của mỗi cuộc điều tra, bao gồm phán quyết, các phát hiện chính, các bước tiếp theo được khuyến nghị và bằng chứng kỹ thuật hỗ trợ như hành vi, IOC, hoạt động mạng và chi tiết quy trình. Việc leo thang sự cố sau đó sẽ đi kèm với ngữ cảnh đã được đính kèm, giúp đội ngũ tiếp nhận có thể hành động ngay lập tức thay vì phải bắt đầu lại từ đầu.
Kết luận
Điểm chung của cả năm nút thắt là các SOC tại Mỹ bị hạn chế không phải bởi công cụ họ sở hữu mà bởi các quy trình kết nối chúng. Quá tải cảnh báo, điều tra phân mảnh, phishing tinh vi, độ bao phủ nền tảng không đồng đều và bàn giao yếu kém đều chỉ ra cùng một nhu cầu: các nhà phân tích cần một cách để điều tra các mối đe dọa một cách an toàn, nhìn thấy toàn bộ ngữ cảnh tấn công, làm việc trên nhiều hệ điều hành và biến các phát hiện thành các hành động tiếp theo rõ ràng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan