Chiến dịch phát tán mã độc LUNEXSTEALER qua trang xác thực Cloudflare giả mạo
Các nhà nghiên cứu bảo mật phát hiện chiến dịch UAC-0277 sử dụng trang xác thực Cloudflare giả mạo để lây nhiễm mã độc LUNEXSTEALER trên hơn 100 website.

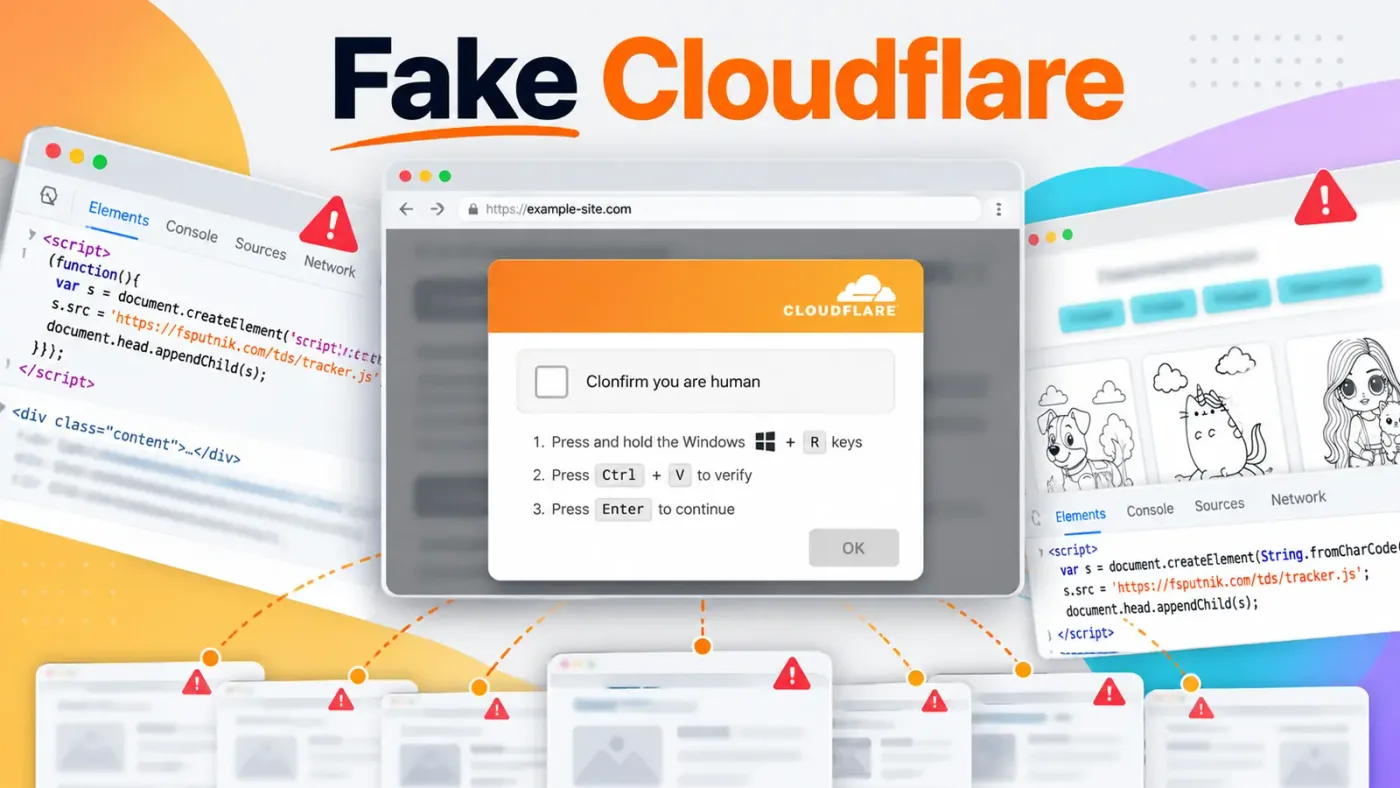
- Mối đe dọa: Chiến dịch UAC-0277 sử dụng kỹ thuật ClickFix để lừa người dùng thực thi mã độc thông qua các trang xác thực Cloudflare giả mạo.
- Tác động: LUNEXSTEALER có khả năng đánh cắp thông tin trình duyệt, ví tiền điện tử và thực thi lệnh từ xa.
- Kỹ thuật khai thác: Sử dụng lỗ hổng CVE-2023-20598 trong driver AMD để vô hiệu hóa các công cụ bảo mật.
- Khuyến nghị: Hạn chế quyền truy cập vào Windows Run dialog và giám sát chặt chẽ các tiến trình cài đặt MSI.
Các nhà nghiên cứu từ CERT-UA vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi, trong đó hơn 100 website hợp pháp đã bị chiếm quyền điều khiển để phát tán mã độc LUNEXSTEALER. Chiến dịch này, được định danh là UAC-0277, sử dụng các trang xác thực Cloudflare giả mạo để đánh lừa người dùng thực thi các lệnh độc hại thay vì tải xuống các tệp tin nghi vấn thông thường.
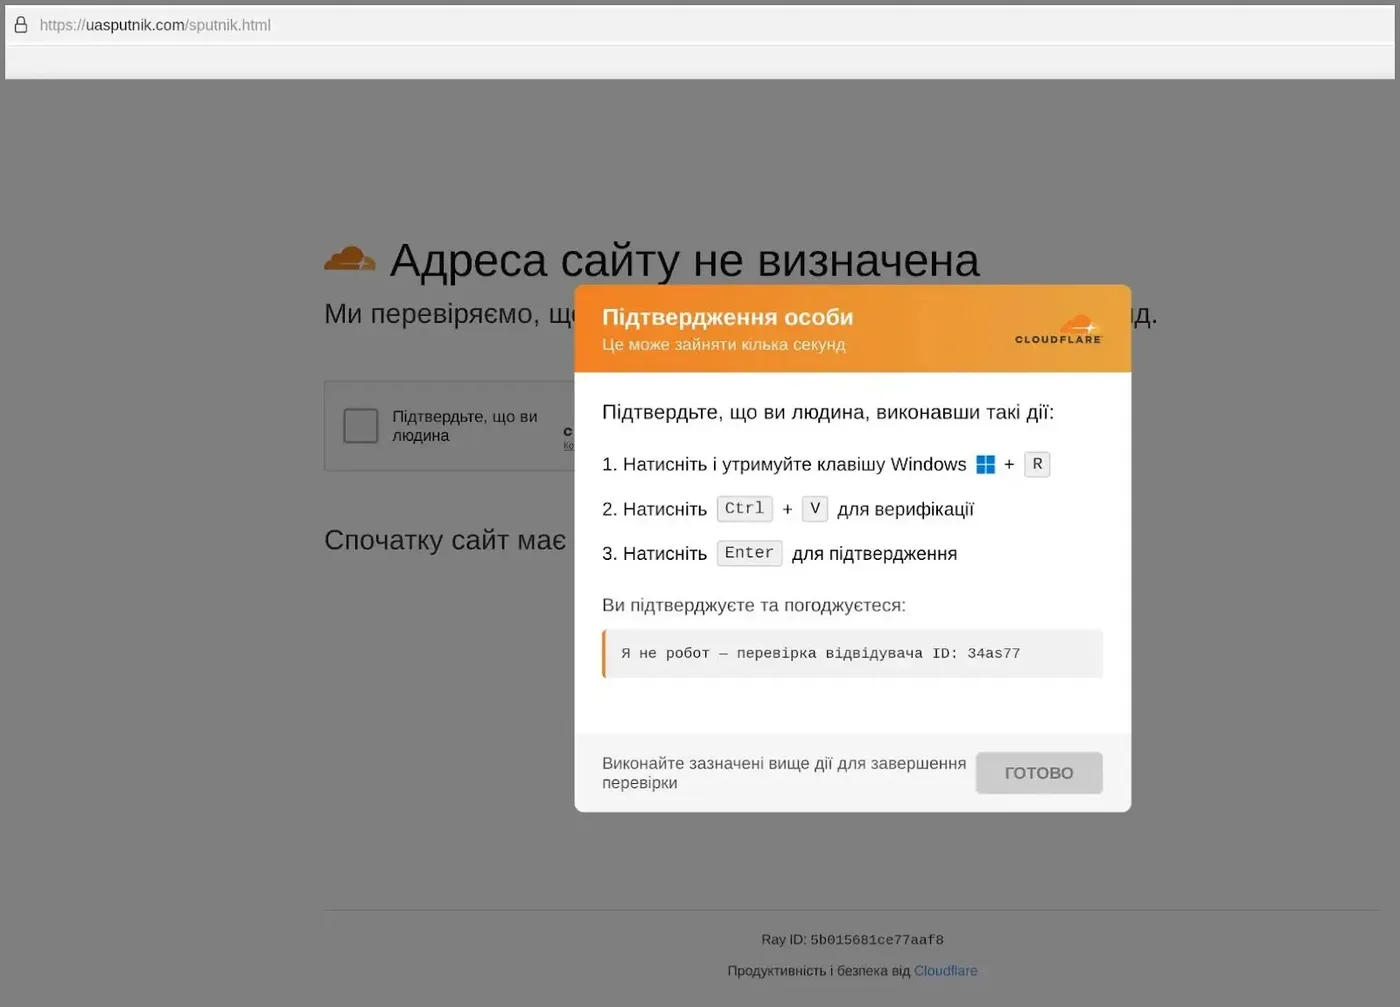
Kỹ thuật này được gọi là ClickFix, dựa trên việc thao túng tâm lý người dùng để họ tự tay thực hiện các hành động nguy hiểm. Kẻ tấn công đã chèn các đoạn mã JavaScript vào các trang web bị xâm nhập, cho phép chúng điều khiển hành vi của trang web thông qua các hợp đồng thông minh trên mạng Polygon hoặc Ethereum. Điều này giúp kẻ tấn công thay đổi đích đến của chiến dịch một cách linh hoạt mà không cần can thiệp trực tiếp vào mã nguồn của từng website bị hại.
Phân tích cơ chế lây nhiễm và kỹ thuật né tránh
Mã độc LUNEXSTEALER không chỉ dừng lại ở việc đánh cắp thông tin mà còn có khả năng thực thi lệnh từ xa. Một trong những biến thể của trình cài đặt mã độc này đã khai thác lỗ hổng CVE-2023-20598 trong driver AMD để can thiệp vào các công cụ bảo mật của hệ thống. Ngoài ra, kẻ tấn công còn sử dụng các tệp tin thực thi hợp pháp để tải các thư viện độc hại (DLL sideloading), giúp giải mã và kích hoạt mã độc một cách âm thầm.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng | CVE-2023-20598 | Khai thác driver AMD để vô hiệu hóa EDR/Defender |
| Mã độc | LUNEXSTEALER | Đánh cắp dữ liệu, thực thi lệnh từ xa |
| Tiện ích độc hại | LUNARAXE | Tiện ích trình duyệt đánh cắp cookie và credentials |
| Cơ sở hạ tầng | 107.175.82.242 | Máy chủ C2 của chiến dịch UAC-0277 |
Mở rộng phạm vi tấn công thông qua trình duyệt
Tùy thuộc vào lệnh từ máy chủ điều khiển, LUNEXSTEALER có thể cài đặt LUNARAXE, một tiện ích trình duyệt độc hại ngụy trang dưới dạng công cụ chỉnh sửa tài liệu văn phòng. Tiện ích này cho phép kẻ tấn công thu thập lịch sử duyệt web, cookie, dấu trang và thông tin đăng nhập được nhập vào các biểu mẫu trên website. Hơn nữa, thành phần NAIVEMESS đóng vai trò là cầu nối giữa tiện ích trình duyệt và hệ thống tệp tin Windows, cho phép kẻ tấn công đọc, ghi tệp và thực thi các lệnh hệ thống.
⚠️ Cảnh báo quan trọng: Các trang xác thực người dùng hợp lệ không bao giờ yêu cầu người dùng mở hộp thoại Run, Command Prompt hoặc PowerShell để dán và thực thi các đoạn mã lạ. Nếu gặp phải yêu cầu này, hãy đóng trình duyệt ngay lập tức.
Để phòng chống các cuộc tấn công tương tự, các quản trị viên hệ thống cần thực hiện các biện pháp cứng hóa (hardening) như hạn chế quyền truy cập vào hộp thoại Run thông qua Group Policy, giới hạn quyền cài đặt tệp MSI đối với người dùng thông thường và kích hoạt danh sách chặn driver dễ bị tổn thương của Microsoft. Việc giám sát các tiến trình như msiexec.exe khi có các tham số dòng lệnh chứa URL cũng là một kỹ thuật săn tìm mối đe dọa (Threat Hunting) hiệu quả. Để biết thêm chi tiết về các chỉ số IOCs, người dùng có thể tham khảo tài liệu từ CERT-UA.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan