Cảnh báo chiến dịch phát tán mã độc thông qua website chính thức của Claude AI
Kẻ tấn công đang lợi dụng tính năng chia sẻ trên claude.ai và Google Ads để phát tán mã độc Atomic macOS Stealer và các payload Windows nguy hiểm thông qua kỹ thuật ClickFix.

- Khai thác nền tảng uy tín: Kẻ tấn công lợi dụng tính năng Shared Chat và Artifacts trên claude.ai để lưu trữ trang tải xuống giả mạo, vượt qua các rào cản nhận diện phishing thông thường.
- Kỹ thuật ClickFix: Sử dụng các hướng dẫn giả mạo yêu cầu người dùng tự thực thi lệnh trong Terminal (macOS) hoặc PowerShell (Windows) để cài đặt mã độc.
- Payload nguy hiểm: Chiến dịch phát tán Atomic macOS Stealer (AMOS) trên Mac và các tệp thực thi .NET độc hại trên Windows nhằm đánh cắp thông tin ví tiền điện tử và dữ liệu nhạy cảm.
- Khuyến nghị khẩn cấp: Tuyệt đối không sao chép và thực thi các lệnh lạ từ internet, luôn kiểm tra nguồn tải phần mềm chính thống từ nhà phát triển.
Các nhà nghiên cứu bảo mật từ Gen Digital vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng tinh vi, trong đó kẻ xấu lợi dụng chính website chính thức của Anthropic (claude.ai) để phát tán mã độc. Thay vì sử dụng các tên miền giả mạo (lookalike domains) dễ bị phát hiện, những kẻ tấn công đã khéo léo tận dụng các tính năng chia sẻ nội dung hợp lệ của nền tảng này để tạo ra các trang tải xuống phần mềm giả mạo.
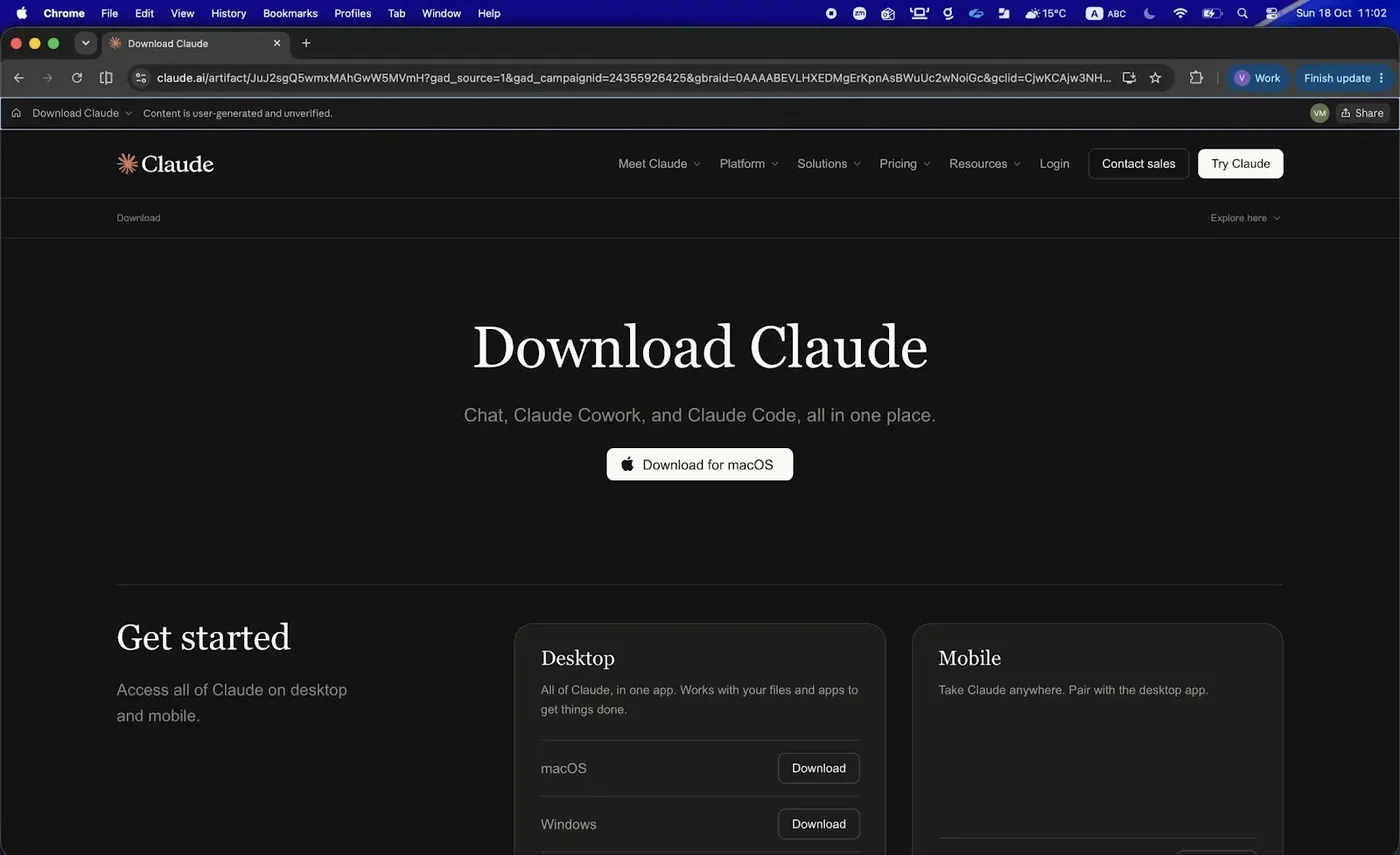
Chiến dịch này được thúc đẩy bởi các quảng cáo trên Google (Google Ads), giúp các đường dẫn độc hại xuất hiện ở vị trí ưu tiên trong kết quả tìm kiếm. Khi người dùng truy cập, họ sẽ thấy các trang web mang thương hiệu Claude, yêu cầu thực hiện các bước cài đặt ứng dụng desktop giả mạo. Đáng chú ý, các trang này chứa các tham số theo dõi quảng cáo như gclid và gad_campaignid, khẳng định đây là một chiến dịch có đầu tư tài chính bài bản.
Phân tích kỹ thuật: Kỹ thuật ClickFix và chuỗi tấn công
Điểm cốt lõi của chiến dịch này là kỹ thuật ClickFix. Thay vì sử dụng các tệp cài đặt (installer) truyền thống dễ bị các giải pháp EDR phát hiện, kẻ tấn công yêu cầu nạn nhân thực hiện một chuỗi thao tác thủ công. Trên macOS, trang web cung cấp một hộp thoại hướng dẫn: mở Terminal, sao chép lệnh và nhấn Enter. Lệnh này được làm rối (obfuscated) khiến người dùng không thể nhận diện được địa chỉ web độc hại bên trong.
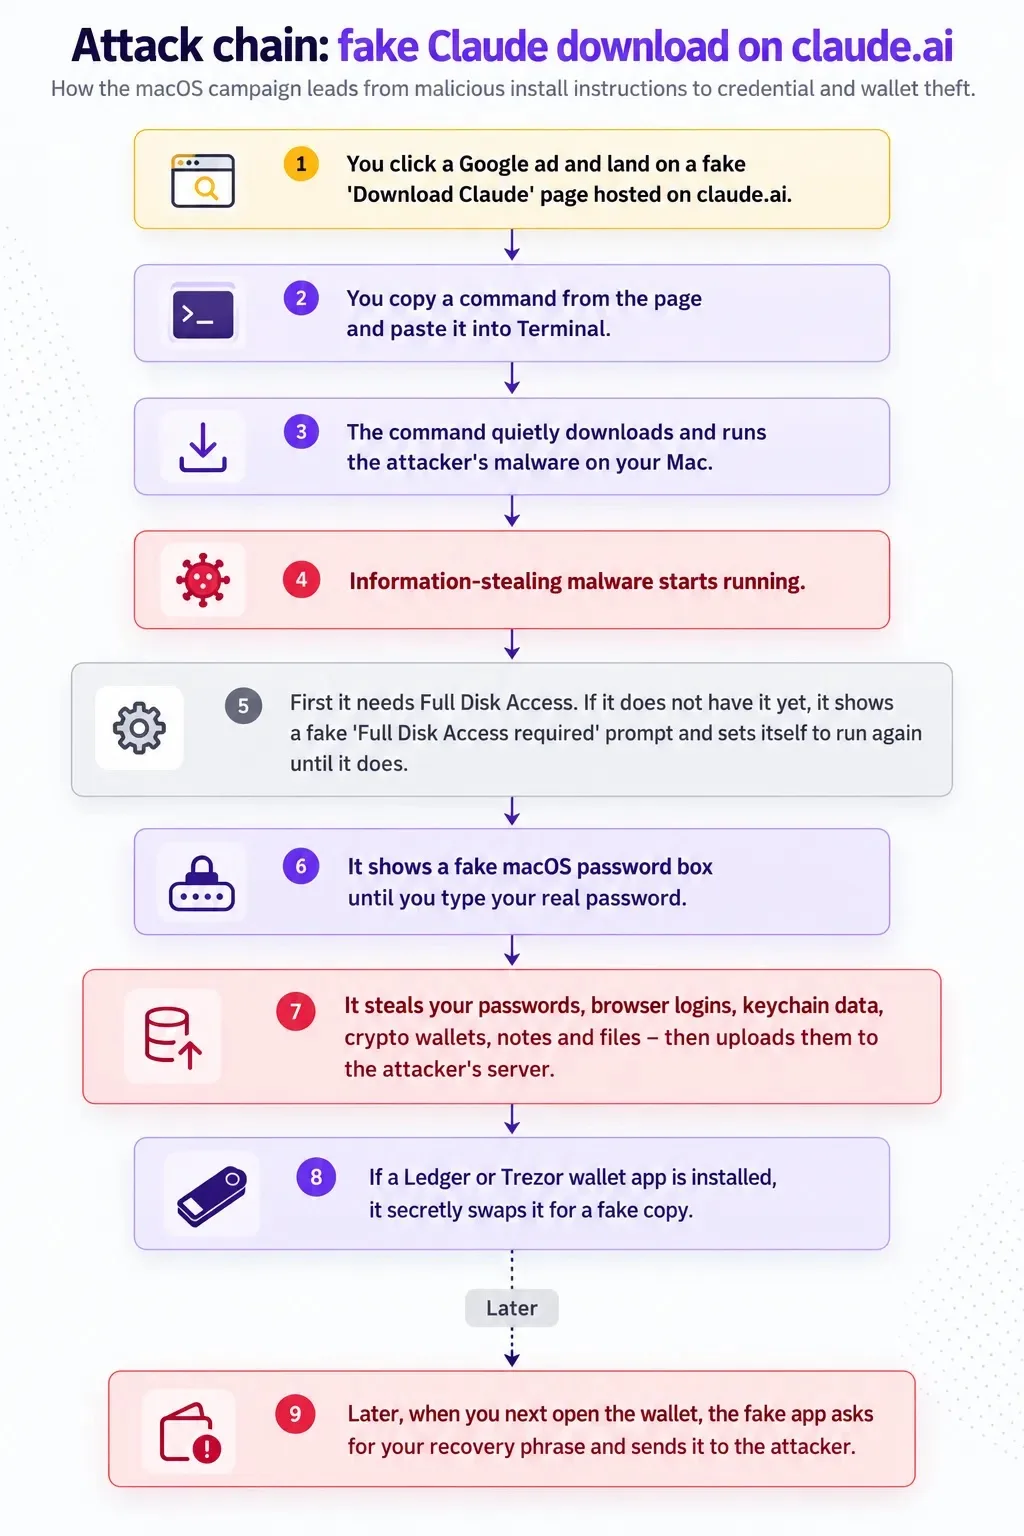
Đối với người dùng Windows, kẻ tấn công sử dụng tổ hợp phím Win + R, Ctrl + V và Enter để thực thi một lệnh PowerShell độc hại. Lệnh này ngay lập tức kết nối tới GitHub để tải xuống giai đoạn tiếp theo của mã độc, bao gồm một tệp thực thi .NET đã được mã hóa. Sau khi xâm nhập, mã độc sẽ thực hiện các hành vi như kiểm tra phần mềm diệt virus, chụp ảnh màn hình và duy trì kết nối C2 (Command and Control).
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | claude[.]ai | Lợi dụng tính năng Artifact/Shared Chat để lưu trữ nội dung độc hại |
| Malware | Atomic macOS Stealer (AMOS) | Đánh cắp mật khẩu, session trình duyệt và ví tiền điện tử |
| Payload | Obfuscated .NET | Mã độc thực thi trên Windows với khả năng truy cập từ xa |
| Lure | ClickFix Command | Lệnh Terminal/PowerShell đánh lừa người dùng tự thực thi |
Khuyến nghị phòng thủ và ứng phó sự cố
⚠️ Cảnh báo quan trọng: Nếu bạn đã thực thi các lệnh được yêu cầu từ các trang web này, hãy coi thiết bị của mình đã bị xâm nhập hoàn toàn. Cần thực hiện ngay việc thay đổi mật khẩu từ một thiết bị sạch, đăng xuất khỏi tất cả các phiên làm việc và di chuyển tài sản tiền điện tử sang ví mới với cụm từ khôi phục (recovery phrase) hoàn toàn mới.
Để bảo vệ hệ thống trước các mối đe dọa tương tự, các chuyên gia khuyến nghị người dùng và quản trị viên cần tuân thủ các nguyên tắc sau:
- Xác thực nguồn tin: Chỉ tải xuống phần mềm từ trang web chính thức của nhà phát triển (ví dụ: claude.com/download).
- Không thực thi lệnh lạ: Tuyệt đối không sao chép và chạy bất kỳ lệnh nào từ các trang web không rõ nguồn gốc, đặc biệt là các lệnh yêu cầu quyền truy cập Terminal hoặc PowerShell.
- Cảnh giác với nội dung người dùng: Luôn chú ý đến nhãn "user-generated" hoặc "unverified" trên các nền tảng chia sẻ nội dung.
- Bảo mật ví tiền điện tử: Không bao giờ nhập cụm từ khôi phục ví vào bất kỳ phần mềm nào yêu cầu một cách bất ngờ.
Việc hiểu rõ các kỹ thuật tấn công như ClickFix là yếu tố then chốt để xây dựng chiến lược phòng thủ hiệu quả. Các tổ chức nên tích hợp các chỉ số IOCs nêu trên vào hệ thống SIEM/EDR để chủ động phát hiện và ngăn chặn các nỗ lực xâm nhập tương tự trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan