Phân tích kỹ thuật chiến dịch phát tán mã độc Marsalek qua công cụ gian lận game
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch phát tán mã độc Marsalek thông qua các công cụ gian lận game giả mạo, nhằm đánh cắp thông tin nhạy cảm và dữ liệu ví tiền điện tử.

- Mối đe dọa: Chiến dịch phát tán mã độc Marsalek ẩn mình trong các công cụ gian lận (cheats) giả mạo cho Roblox, Fortnite và Counter-Strike 2.
- Cơ chế tấn công: Sử dụng mô hình Malware-as-a-Service (MaaS) để đánh cắp mật khẩu, cookie trình duyệt, token Discord và dữ liệu ví tiền điện tử.
- Kỹ thuật né tránh: Lợi dụng công cụ CMSTP để leo thang đặc quyền, thêm các tiến trình vào danh sách loại trừ của Windows Defender và sử dụng thiết kế 'dual-hook' để chiếm đoạt dữ liệu từ chính khách hàng của chúng.
- Khuyến nghị: Người dùng tuyệt đối không tải công cụ từ nguồn không chính thống, không tắt phần mềm diệt virus và không thực thi các lệnh lạ từ trang web.
Tổng quan về chiến dịch phát tán mã độc Marsalek
Các chuyên gia an ninh mạng vừa công bố báo cáo chi tiết về một chiến dịch phát tán mã độc tinh vi mang tên Marsalek. Mã độc này được ngụy trang dưới dạng các công cụ hỗ trợ và gian lận (cheats) cho các tựa game phổ biến như Roblox, Fortnite và Counter-Strike 2. Thay vì cung cấp tính năng như quảng cáo, các tệp tin này thực hiện hành vi đánh cắp dữ liệu người dùng trên hệ điều hành Windows.
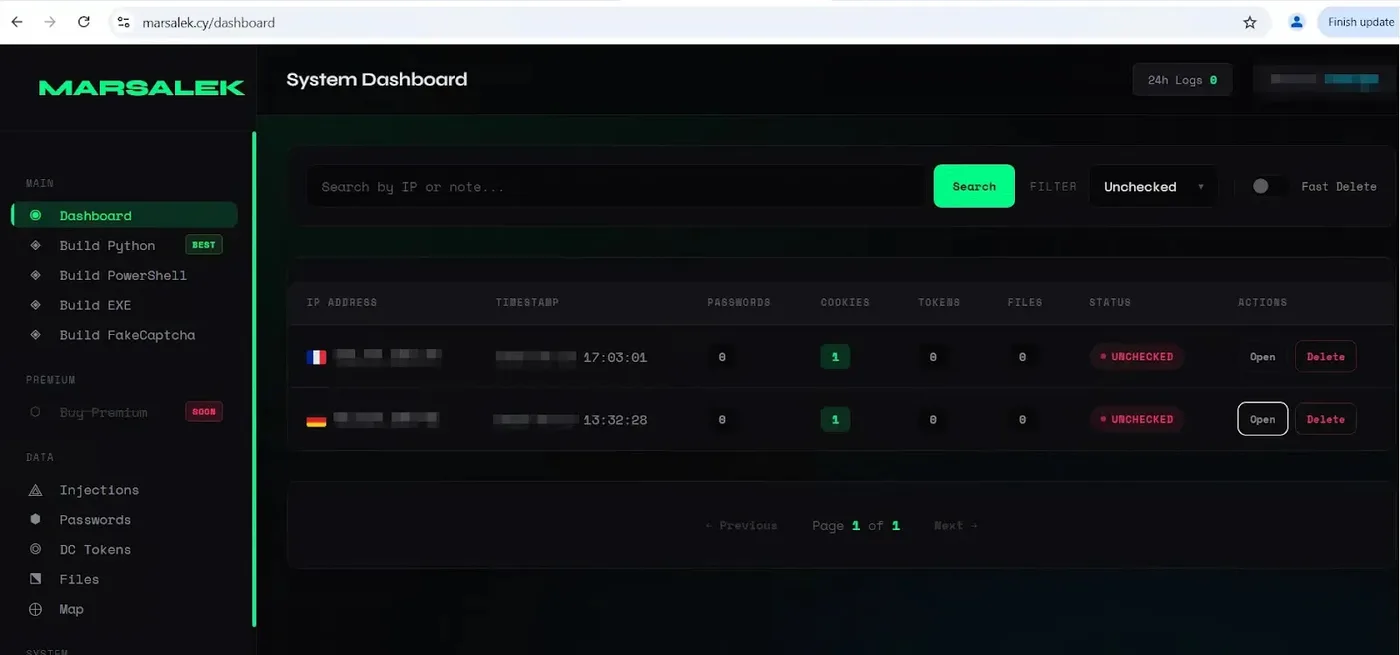
Marsalek hoạt động theo mô hình Malware-as-a-Service (MaaS) từ tháng 12/2025 đến tháng 5/2026. Với mô hình này, bất kỳ cá nhân nào cũng có thể đăng ký trên một nền tảng công khai, tạo ra các tệp tin độc hại và theo dõi nạn nhân thông qua bảng điều khiển (dashboard) trực quan. Theo dữ liệu từ McAfee Labs, chiến dịch này đã ghi nhận hơn 1.560 tài khoản đăng ký, hơn 400 tệp tin độc hại và ít nhất 29 URL phân phối khác nhau.
Phân tích chuỗi lây nhiễm và kỹ thuật khai thác
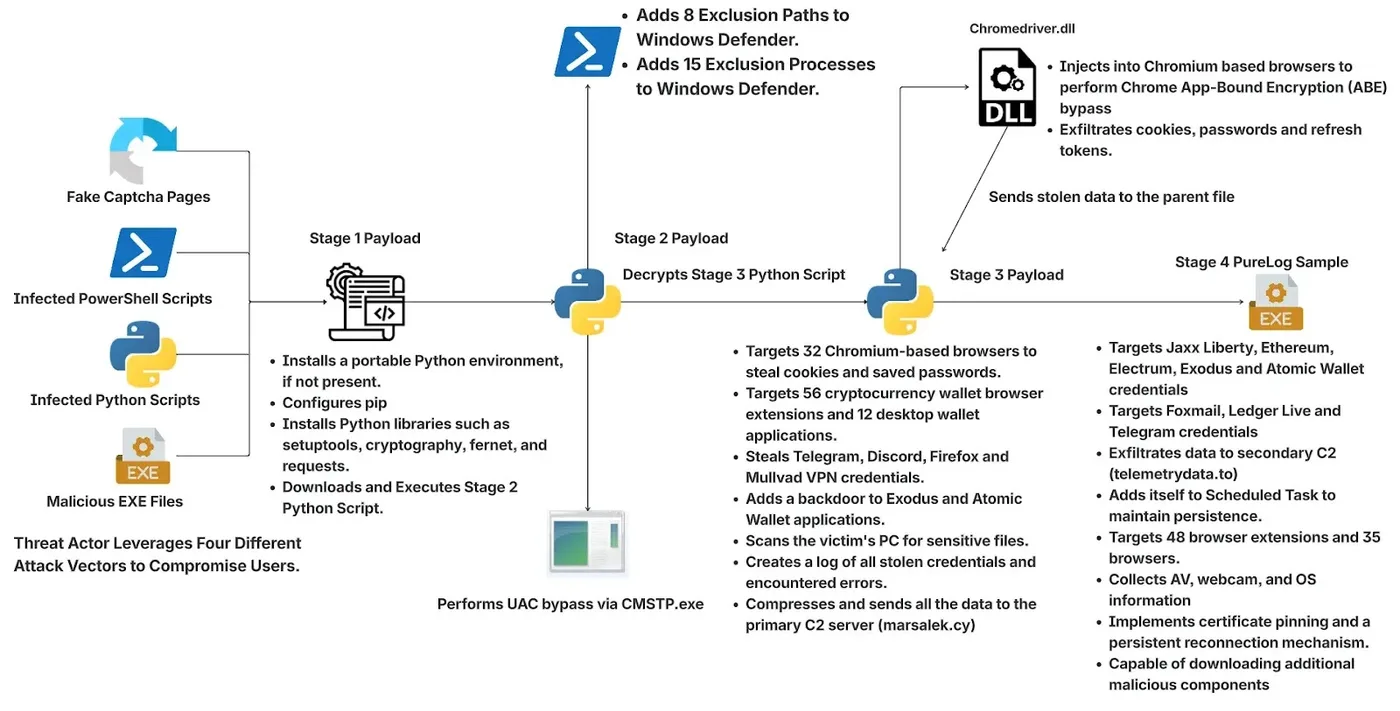
Quy trình lây nhiễm của Marsalek thường bắt đầu bằng việc người dùng tải xuống các tệp tin giả mạo từ các trang web look-alike, Discord hoặc GitHub. Các tệp tin này có thể là script PowerShell, tệp Python hoặc tệp thực thi (.exe). Một kỹ thuật phổ biến được sử dụng là trang ClickFix, giả mạo thông báo kiểm tra Cloudflare để lừa người dùng sao chép và dán các lệnh độc hại vào Windows.
Sau khi được thực thi, mã độc sẽ tải xuống một gói Python di động và tệp python_setup.py. Tệp này thực hiện các bước sau:
- Leo thang đặc quyền: Sử dụng công cụ
CMSTPcủa Windows để giành quyền quản trị, đồng thời ẩn cửa sổ nhắc nhở xác nhận quyền (UAC). - Né tránh phòng thủ: Tự động thêm 8 đường dẫn tệp và 15 tiến trình vào danh sách loại trừ (exclusion list) của Microsoft Defender để tránh bị quét và phát hiện.
Đoạn mã chính thực hiện hành vi đánh cắp nằm trong tệp svc.py với hơn 1.400 dòng code. Nó nhắm mục tiêu vào 32 trình duyệt dựa trên Chromium và Firefox. Đặc biệt, mã độc sử dụng kỹ thuật tiêm DLL (DLL injection) vào các tiến trình trình duyệt đang bị tạm dừng để vượt qua cơ chế App-Bound Encryption của Chrome, từ đó giải mã và đánh cắp khóa bảo mật.
Thiết kế Dual-Hook và mô hình kinh doanh độc hại
Một điểm đáng chú ý là thiết kế 'dual-hook' của Marsalek. Giai đoạn cuối của quá trình lây nhiễm là việc triển khai PureLog, một trình đánh cắp thông tin giá rẻ. PureLog được bảo vệ bằng .NET Reactor, giải mã bằng thuật toán Triple DES và chỉ chạy trong bộ nhớ (fileless) để tránh để lại dấu vết trên ổ cứng.
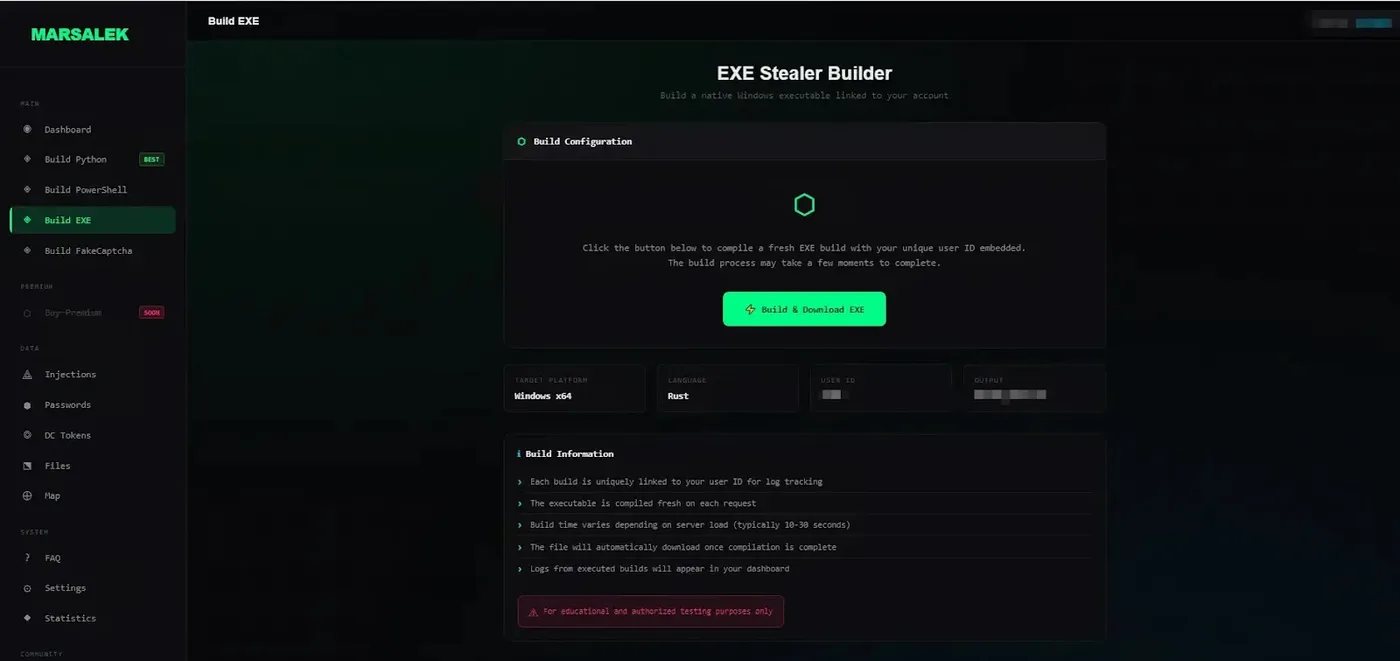
Mặc dù khách hàng nghĩ rằng họ sở hữu toàn bộ dữ liệu đánh cắp được, nhưng tác giả của Marsalek cũng nhận được một bản sao dữ liệu đó. Điều này cho phép kẻ đứng sau chiến dịch có thể chiếm đoạt các tài khoản có giá trị cao trước cả khi khách hàng của chúng kịp thực hiện. Ngoài ra, hệ thống còn cung cấp tài liệu hướng dẫn cách sử dụng cookie, token và cách rửa tiền điện tử thông qua Monero.
Chỉ số thỏa hiệp (IoCs) và Khuyến nghị phòng thủ
Dưới đây là bảng tổng hợp các chỉ số IoCs quan trọng liên quan đến chiến dịch Marsalek:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA256 (Stage 1) | c70728c7e1bb1369152817d732ae068c0cd6e3356343ca5ea3a916acdf6f3b97 | Tệp tin giả mạo CAPTCHA |
| SHA256 (Stage 2) | 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | Tệp setup Python độc hại |
| SHA256 (Stage 3) | 3281e77e96bbd073ec8287928eadb2e47ba5337909800268bc9af0ee985def42 | Tệp thực thi chính (svc.py) |
| Domain C2 | marsalek.cy | Máy chủ điều khiển chính |
| IP C2 | 130.12.180.43 | Địa chỉ IP máy chủ phân phối |
⚠️ Cảnh báo quan trọng: Nếu bạn đã từng thực thi bất kỳ tệp tin nghi vấn nào, hãy ngay lập tức ngắt kết nối mạng, thay đổi toàn bộ mật khẩu từ một thiết bị sạch, đăng xuất khỏi tất cả các phiên làm việc và cân nhắc việc cài đặt lại hệ điều hành Windows để đảm bảo an toàn tuyệt đối.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan