Lỗ hổng nghiêm trọng trên Grok AI App Builder làm lộ dữ liệu doanh nghiệp
Hơn 35.000 ứng dụng được tạo bởi Grok AI đang phơi bày dữ liệu nhạy cảm, mật khẩu văn bản thuần và thông tin cá nhân do cấu hình mặc định thiếu an toàn.

- Phạm vi ảnh hưởng: Hơn 35.000 ứng dụng được tạo từ Grok AI App Builder đang ở trạng thái công khai, cho phép bất kỳ ai truy cập mà không cần xác thực.
- Dữ liệu rò rỉ: Thông tin bao gồm dữ liệu kinh doanh nội bộ, hồ sơ nhân viên, mật khẩu dạng văn bản thuần (plain-text) và thông tin y tế nhạy cảm.
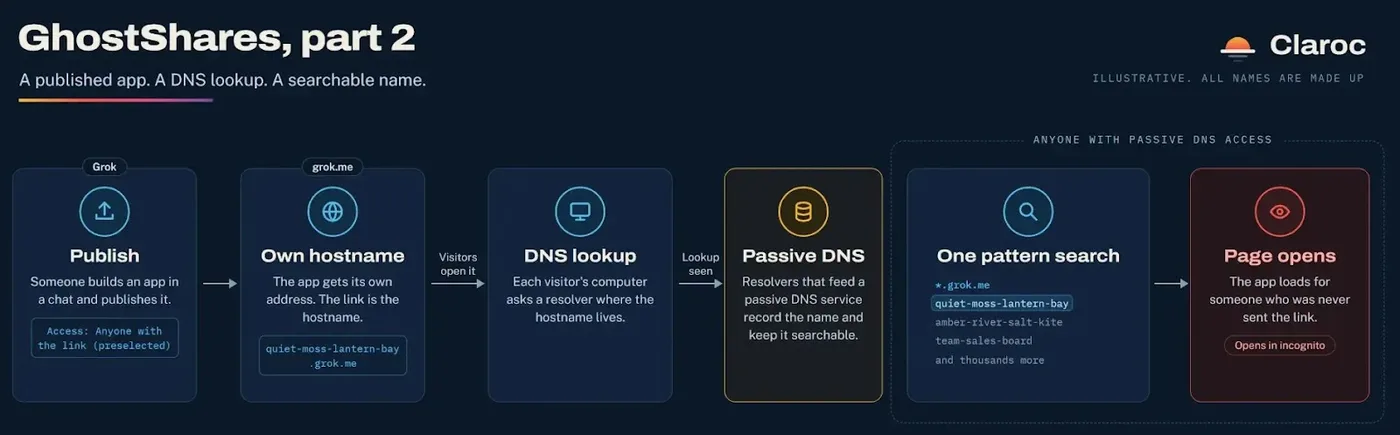
- Cơ chế phơi bày: Các ứng dụng mặc định được thiết lập ở chế độ công khai, kết hợp với việc chỉ số hóa qua hệ thống Passive DNS khiến chúng dễ dàng bị tìm kiếm.
- Khuyến nghị: Các tổ chức cần rà soát ngay lập tức các ứng dụng AI do nhân viên tự triển khai, kiểm tra thiết lập quyền truy cập và gỡ bỏ các ứng dụng không cần thiết.
Các nhà nghiên cứu bảo mật vừa công bố một phát hiện đáng báo động liên quan đến nền tảng xây dựng ứng dụng của Grok AI. Theo đó, hàng chục nghìn ứng dụng được tạo ra thông qua công cụ này đang mở cửa cho bất kỳ ai trên internet truy cập, dẫn đến tình trạng rò rỉ dữ liệu doanh nghiệp nghiêm trọng. Đáng chú ý, việc truy cập vào các dữ liệu này không đòi hỏi bất kỳ kỹ thuật tấn công phức tạp nào, chỉ đơn thuần là truy cập vào các đường dẫn công khai.
Phân tích cơ chế phơi bày dữ liệu trên Grok AI
Nền tảng Grok AI App Builder cho phép người dùng tạo và xuất bản các ứng dụng chat thông qua tên miền grok.me. Các nhà nghiên cứu từ Claroc đã tiến hành phân tích danh sách hơn 43.500 địa chỉ grok.me và phát hiện ra rằng 35.578 ứng dụng (chiếm 94,7%) hoàn toàn không có cơ chế bảo vệ xác thực. Chỉ có 1.993 ứng dụng yêu cầu người dùng đăng nhập trước khi truy cập.
Việc phát hiện các ứng dụng này trở nên dễ dàng nhờ vào hệ thống Passive DNS. Khi một ứng dụng được truy cập lần đầu tiên, tên miền của nó sẽ được ghi lại trong các bản ghi DNS công khai. Điều này vô tình tạo ra một danh mục các ứng dụng có thể tìm kiếm được, giúp bất kỳ ai cũng có thể liệt kê và truy cập vào các ứng dụng này mà không cần đoán tên miền.
Tác động thực tế và các trường hợp rò rỉ nghiêm trọng
Khoảng 10% trong số các ứng dụng bị lộ chứa dữ liệu nhạy cảm hoặc thông tin nội bộ, với khoảng 2% được đánh giá ở mức độ rủi ro cao hoặc nghiêm trọng. Các ví dụ điển hình bao gồm:
- Dữ liệu y tế: Các bản tóm tắt tình trạng bệnh nhân, bao gồm kết quả xét nghiệm và trạng thái máy thở.
- Thông tin nhân sự: Danh sách nhân viên của một tập đoàn bệnh viện với hơn 3.500 hồ sơ.
- Dữ liệu vận hành: Bảng phân ca làm việc của sở cứu hỏa kèm theo số hiệu thẻ nhân viên.
- Thông tin xác thực: Một ứng dụng chấm công của nhà thầu chứa 18 tài khoản nhân viên với mật khẩu được lưu dưới dạng văn bản thuần ngay trong mã nguồn phía client.
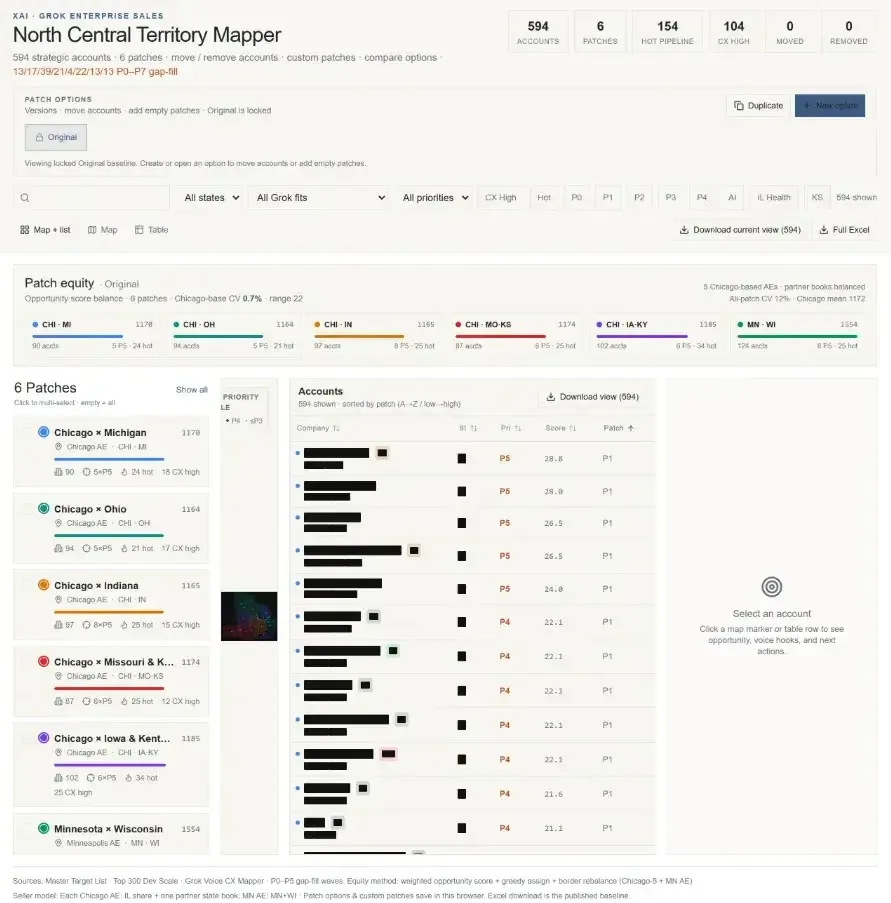
Ngay cả SpaceXSI (công ty mẹ của Grok) cũng không tránh khỏi rủi ro này khi có 24 ứng dụng của họ bị phát hiện ở trạng thái công khai, bao gồm kế hoạch onboarding nhân viên mới, bản đồ kinh doanh với 594 tài khoản và các đề xuất quảng cáo gửi tới cơ quan chính phủ Hoa Kỳ.
Rủi ro từ cấu hình mặc định và thiếu kiểm soát
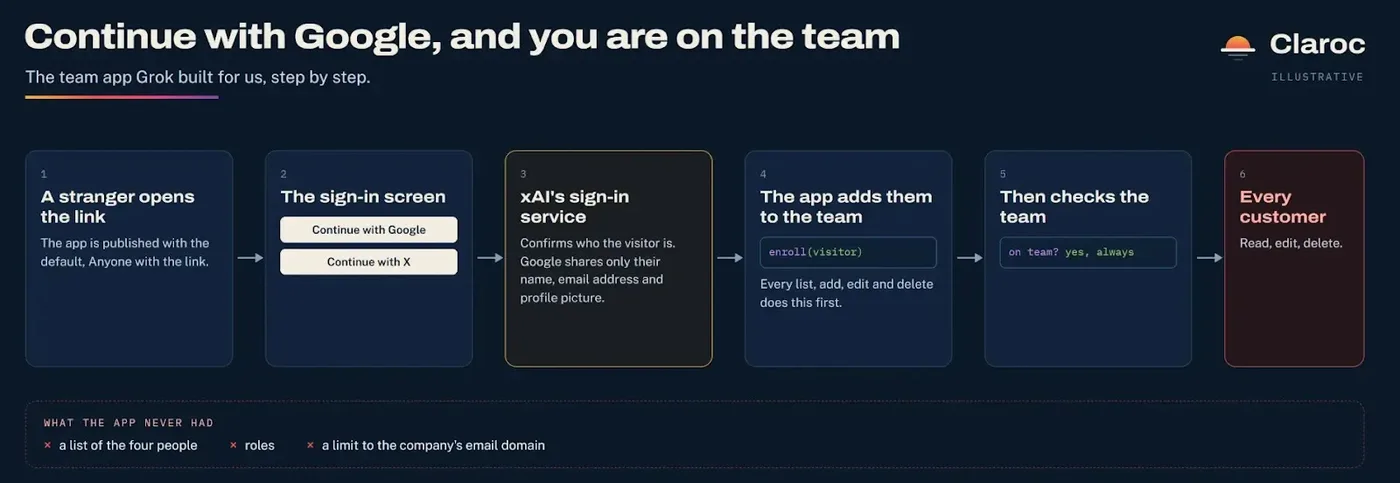
Vấn đề cốt lõi nằm ở việc các ứng dụng được tạo từ tài khoản trả phí mặc định được thiết lập ở chế độ công khai. Ngay cả khi ứng dụng có tích hợp đăng nhập qua Google, hệ thống thường chỉ kiểm tra danh tính người dùng mà không xác thực xem người đó có thuộc nhóm quản trị hay không. Điều này cho phép bất kỳ ai có tài khoản Google đều có thể đọc, chỉnh sửa hoặc xóa dữ liệu khách hàng.
⚠️ Cảnh báo quan trọng: Các tổ chức cần thực hiện ngay các biện pháp rà soát nội bộ. Việc nhân viên tự ý sử dụng các công cụ như Grok, Lovable hay Replit mà không qua kiểm duyệt của bộ phận IT đang tạo ra những lỗ hổng bảo mật tiềm tàng. Hãy kiểm tra cài đặt quyền truy cập của từng ứng dụng, thử nghiệm đăng nhập bằng tài khoản bên ngoài và rà soát mã nguồn để tìm kiếm các thông tin nhạy cảm bị lưu trữ cứng (hardcoded).
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Nền tảng | Grok AI App Builder | Nền tảng tạo ứng dụng chat |
| Tỷ lệ rủi ro | 94.7% | Tỷ lệ ứng dụng không có xác thực |
| Dữ liệu lộ | Plain-text passwords | Mật khẩu văn bản thuần trong mã nguồn |
| Đối tượng | Fortune 500 companies | Các tổ chức lớn bị ảnh hưởng |
Để khắc phục, người dùng cần gỡ bỏ (unpublish) các ứng dụng không còn sử dụng hoặc không được quản lý. Việc gỡ bỏ ứng dụng trên grok.me sẽ đưa chúng vào trạng thái ngoại tuyến chỉ trong vài giây, giúp ngăn chặn việc tiếp tục rò rỉ dữ liệu ra bên ngoài.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan