Phát hiện 1.465 máy chủ công khai chứa khung tấn công AI ARTEX
Các nhà nghiên cứu bảo mật đã phát hiện 1.465 máy chủ công khai chạy khung kiểm thử xâm nhập ARTEX, một số trong đó chứa các công cụ tấn công mạng nguy hiểm.

- Phát hiện quy mô lớn: 1.465 máy chủ internet-facing đang vận hành khung kiểm thử xâm nhập ARTEX, với khoảng 815 triển khai riêng biệt sau khi loại bỏ các cấu hình trùng lặp.
- Rủi ro kép: Nhiều máy chủ không chỉ chứa ARTEX mà còn lưu trữ các công cụ C2, phần mềm phishing và các tệp khai thác (exploit), cho thấy sự kết hợp giữa tự động hóa AI và hạ tầng tấn công truyền thống.
- Mối liên hệ thực tế: ARTEX đã bị các nhóm đe dọa như Storm-0940 sử dụng trong các chiến dịch nhắm vào Microsoft 365 và các tổ chức tài chính.
- Khuyến nghị phòng thủ: Đội ngũ SOC cần rà soát các thư mục mở, dịch vụ tunneling và các cổng LLM lạ để phát hiện sớm các dấu hiệu xâm nhập.
Các nhà nghiên cứu bảo mật vừa công bố một báo cáo chi tiết về việc phát hiện 1.465 máy chủ công khai đang vận hành ARTEX, một khung kiểm thử xâm nhập (penetration-testing framework) dựa trên trí tuệ nhân tạo. Mặc dù ARTEX được thiết kế như một công cụ kiểm thử bảo mật, việc triển khai rộng rãi trên môi trường internet mà không có biện pháp bảo vệ đã tạo ra một bề mặt tấn công đáng kể cho các tác nhân đe dọa.
Kiến trúc và cơ chế vận hành của ARTEX
Được phát hành vào ngày 26 tháng 7 năm 2026, ARTEX là một khung làm việc phức tạp kết hợp giữa backend Go, giao diện điều khiển Next.js và cơ sở dữ liệu PostgreSQL. Hệ thống này tích hợp chặt chẽ với ScopeSentry, một nền tảng khám phá tài sản, cho phép người vận hành nhập danh sách tên miền, địa chỉ IP, cổng và các điểm cuối (endpoints) để bắt đầu quá trình tấn công tự động.
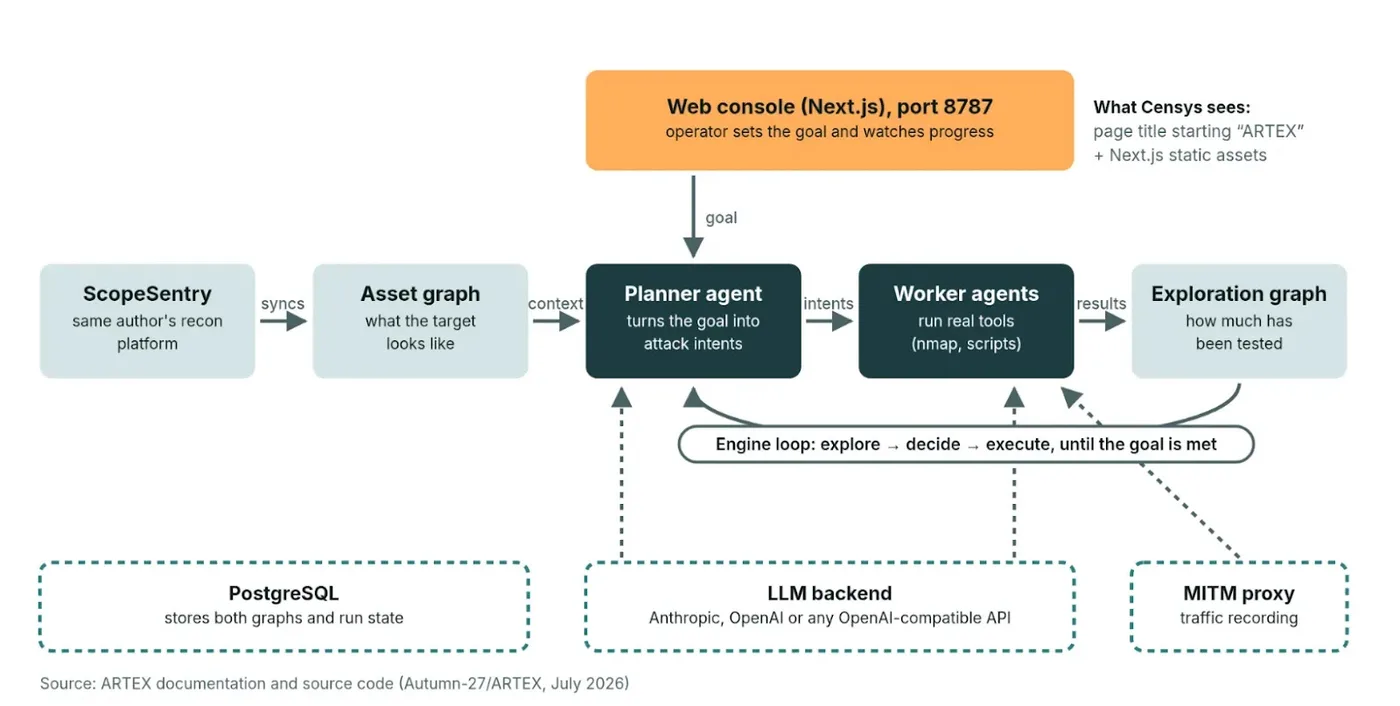
Cơ chế hoạt động của ARTEX dựa trên việc chia nhỏ mục tiêu thành các tác vụ cụ thể. Các tác nhân AI (worker agents) sẽ thực thi các công cụ như nmap, sau đó cập nhật đồ thị tài sản và đồ thị khám phá để theo dõi tiến trình. Khung này hỗ trợ tích hợp với các mô hình ngôn ngữ lớn (LLM) từ Anthropic, OpenAI và các nhà cung cấp tương thích, giúp tối ưu hóa khả năng tự động hóa trong các giai đoạn tấn công.
Phân tích hạ tầng và các công cụ đi kèm
Kết quả điều tra cho thấy sự hiện diện của nhiều công cụ tấn công khác bên cạnh ARTEX trên cùng một hạ tầng. Các nhà nghiên cứu đã tìm thấy CyberStrikeAI, PentAGI, HexStrike AI và RedAmon trên 70 máy chủ. Ngoài ra, các công cụ như Vshell, Cobalt Strike, Adaptix C2, FRP và Gophish cũng xuất hiện, cho thấy sự kết hợp giữa các kỹ thuật trinh sát, phishing và truy cập từ xa.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hạ tầng C2 | 38.244.50[.]120 | Máy chủ ARTEX và thư mục mở |
| Hạ tầng Storm-0940 | 144.172.64[.]60, 144.172.64[.]99 | Liên quan đến tấn công Microsoft 365 |
| Công cụ tấn công | Vshell, Cobalt Strike, Gophish | Hỗ trợ di chuyển ngang và phishing |
| Cổng kết nối | 8787/tcp, 8790, 443 | Dấu hiệu nhận diện console ARTEX |
⚠️ Cảnh báo quan trọng: Việc phát hiện các thư mục mở chứa tệp tin nhạy cảm như SSH keys, lịch sử shell và các tập lệnh reverse-shell là minh chứng cho rủi ro bảo mật nghiêm trọng. Các thư mục này cung cấp cho kẻ tấn công khả năng di chuyển ngang (lateral movement) và leo thang đặc quyền trong hệ thống mục tiêu.
Hướng dẫn săn tìm mối đe dọa (Threat Hunting)
Để phát hiện các triển khai ARTEX trái phép trong mạng doanh nghiệp, các chuyên gia khuyến nghị thực hiện rà soát dựa trên các chỉ số IOCs đã được công bố. Việc kiểm tra các kết nối đến các cổng mặc định và các tệp tin cấu hình Next.js là bước đầu tiên quan trọng.
# Ví dụ lệnh kiểm tra các cổng dịch vụ ARTEX phổ biến trên mạng nội bộ hoặc perimeter Các đội ngũ SOC nên tập trung vào việc tương quan giữa các kết nối hạ tầng với nhật ký xác thực và hoạt động của endpoint. Không phải mọi console ARTEX đều là dấu hiệu của sự xâm nhập, nhưng sự hiện diện của chúng trên các máy chủ không được quản lý là một rủi ro tiềm ẩn cần được xử lý ngay lập tức thông qua việc cô lập hoặc cấu hình lại quyền truy cập.
Để biết thêm thông tin chi tiết về các kỹ thuật tấn công và cách phòng thủ, bạn có thể tham khảo tài liệu từ CISA hoặc các báo cáo phân tích từ MITRE ATT&CK về các kỹ thuật tự động hóa tấn công.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan