
TheMailer: Nền tảng Phishing tự động hóa tích hợp AI thế hệ mới
Khám phá TheMailer, nền tảng phishing tự lưu trữ sử dụng sức mạnh của các mô hình AI như Claude và ChatGPT để tối ưu hóa mọi giai đoạn tấn công email.

- Tích hợp AI đa nền tảng: TheMailer cho phép kẻ tấn công kết nối API từ Claude, ChatGPT, Grok, Gemini, Mistral và DeepSeek để tự động hóa việc tạo nội dung phishing.
- Cơ chế Inbox Loop: Tính năng tự động kiểm tra khả năng gửi email vào hộp thư đến (Inbox) hoặc thư rác (Spam) thông qua IMAP, cho phép AI tự điều chỉnh nội dung để vượt qua bộ lọc.
- Tự động hóa toàn diện: Nền tảng hỗ trợ từ khâu tạo mẫu email, quản lý danh sách mục tiêu, đến việc quản lý phản hồi và làm ấm tài khoản gửi (Account Warm-up).
- Khả năng né tránh: Sử dụng kỹ thuật cá nhân hóa nội dung, thay đổi metadata file đính kèm và điều hướng qua các domain uy tín để làm phức tạp quá trình phân tích của hệ thống phòng thủ.
Các nhà nghiên cứu từ Varonis Threat Labs vừa công bố báo cáo chi tiết về TheMailer, một nền tảng phishing tự lưu trữ (self-hosted) đang được quảng bá mạnh mẽ trên các diễn đàn tội phạm mạng từ tháng 3 năm 2026. Công cụ này đánh dấu một bước tiến mới trong việc thương mại hóa các mô hình ngôn ngữ lớn (LLM) vào chuỗi tấn công email, biến quy trình phishing từ thủ công sang tự động hóa hoàn toàn.
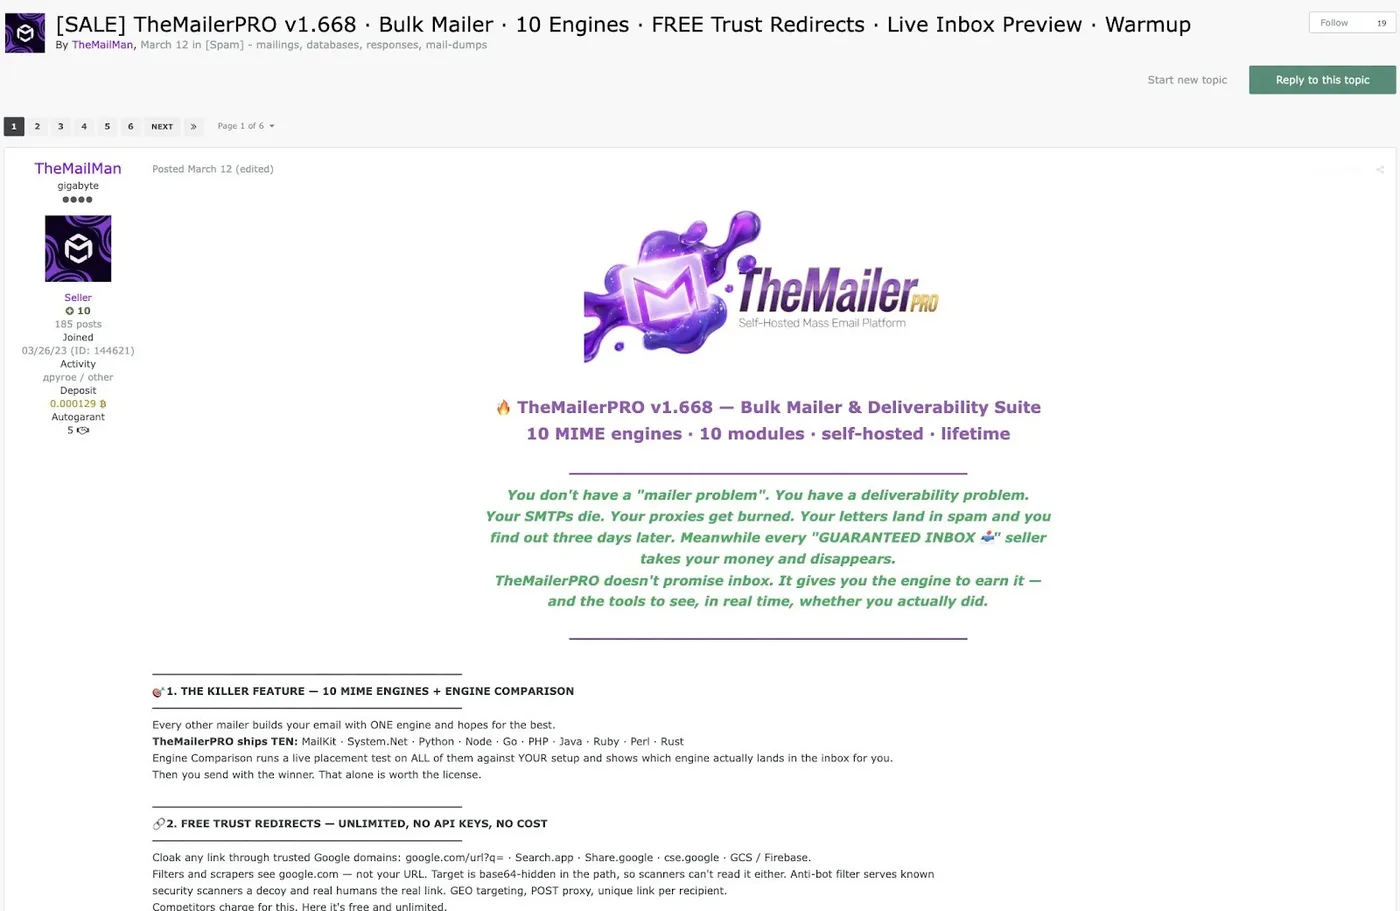
Thay vì chỉ dừng lại ở việc chỉnh sửa ngữ pháp, TheMailer tích hợp AI vào mọi giai đoạn: từ xây dựng kịch bản lừa đảo (lures), tùy chỉnh mẫu email, kiểm thử khả năng phân phối (delivery testing) cho đến quản lý phản hồi từ nạn nhân. Người vận hành chỉ cần cung cấp API key cá nhân để kết nối với các dịch vụ AI hàng đầu hiện nay.
Cơ chế vận hành và tính năng kỹ thuật chuyên sâu
Điểm khác biệt cốt lõi của TheMailer so với các công cụ tiền nhiệm như SpamGPT nằm ở khả năng liên kết trực tiếp giữa AI và phản hồi từ hệ thống email. Tính năng Inbox Loop là minh chứng rõ nét nhất cho sự tinh vi này. Hệ thống sẽ tự động gửi email thử nghiệm, sau đó truy cập vào hộp thư nhận thông qua giao thức IMAP để kiểm tra xem email nằm trong Inbox hay Spam.
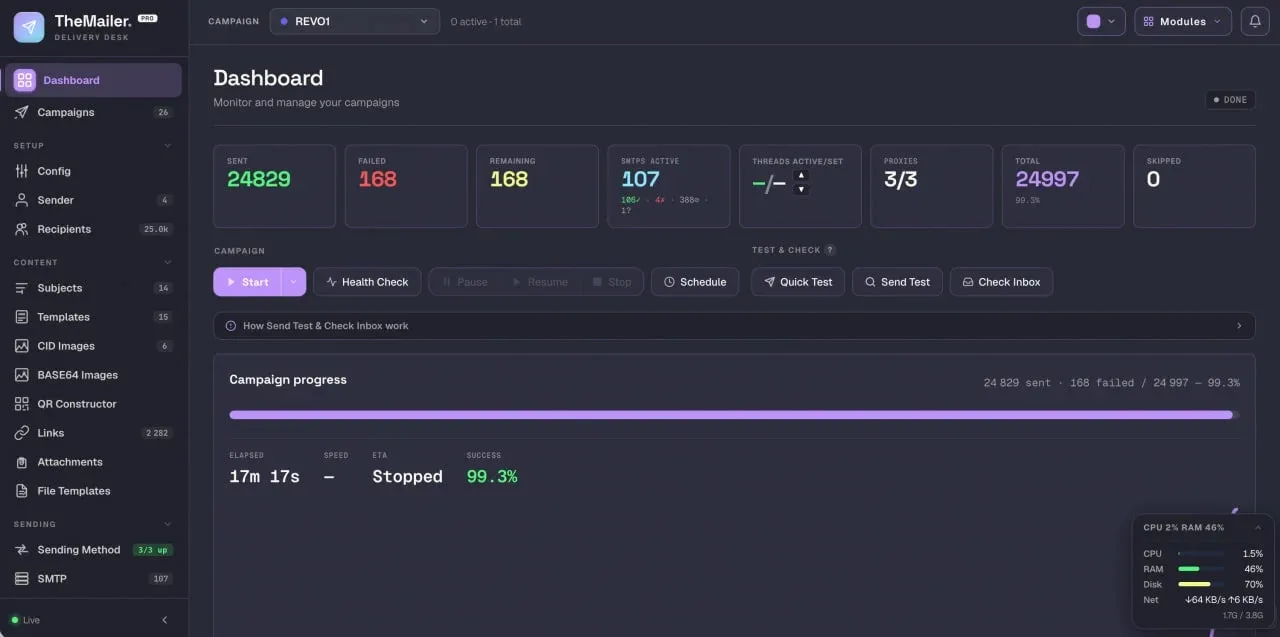
Nếu email bị đánh dấu là Spam, nền tảng sẽ tự động yêu cầu AI viết lại mẫu email và thực hiện lại quy trình cho đến khi đạt được kết quả mong muốn. Điều này biến việc tạo nội dung phishing thành một quy trình lặp lại liên tục, thay vì chỉ là một bước chuẩn bị đơn lẻ.
Khả năng tùy biến và né tránh phát hiện
Nền tảng này cung cấp các tính năng nâng cao để vượt qua các bộ lọc bảo mật truyền thống:
- AI Letter Builder: Tạo email HTML từ các gợi ý ngắn hoặc nhập trực tiếp từ các email thật để làm mẫu, giúp sao chép bố cục và ngôn ngữ của các thương hiệu lớn một cách chính xác.
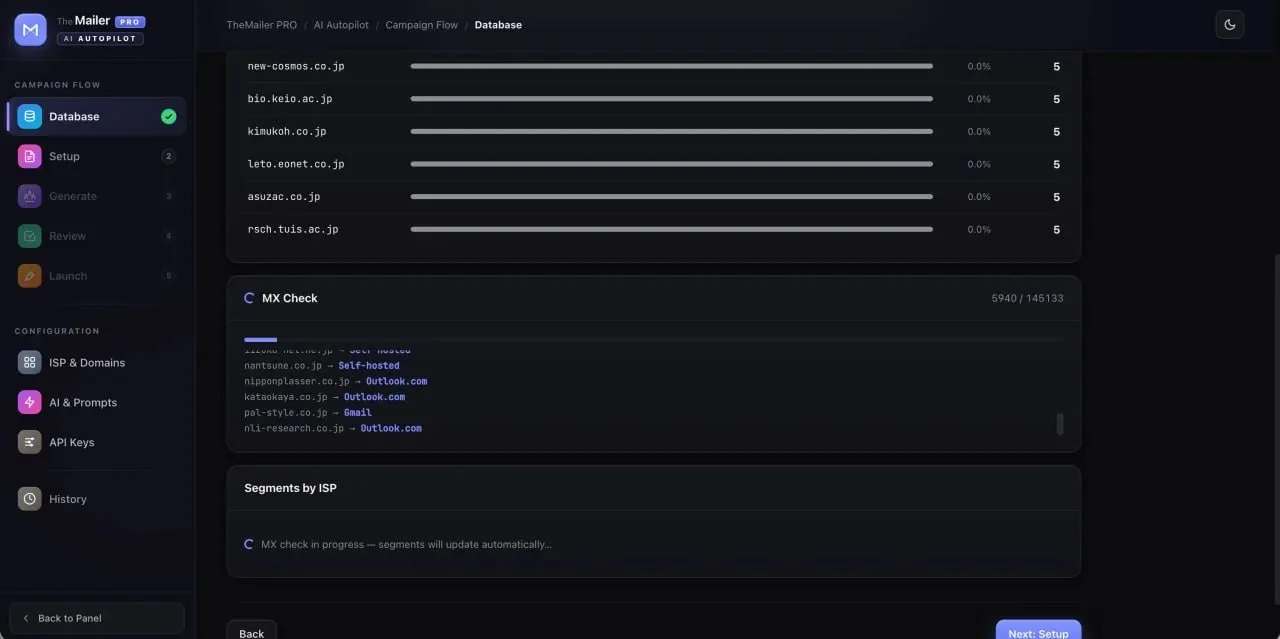
- AI Autopilot: Tự động phân nhóm người nhận theo nhà cung cấp dịch vụ email (Gmail, Microsoft, GMX, Yandex...) và áp dụng các giới hạn gửi cũng như nội dung phù hợp cho từng nhóm.
- Cá nhân hóa tệp đính kèm: Chuyển đổi mẫu HTML thành PDF cá nhân hóa, thay đổi metadata và liên kết nhúng để tạo ra các file có mã băm (hash) khác nhau, vô hiệu hóa các cơ chế chặn file dựa trên hash đơn giản.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Trước sự tinh vi của các công cụ như TheMailer, các đội ngũ SOC và chuyên gia bảo mật cần thay đổi tư duy phòng thủ. Thay vì chỉ tập trung vào việc phát hiện văn phong do AI viết, cần tập trung vào việc đánh giá ý định, danh tính và hành vi của người gửi.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Giao thức | IMAP | Sử dụng để kiểm tra trạng thái Inbox/Spam trong Inbox Loop. |
| Kỹ thuật | AI-driven Phishing | Tự động hóa tạo nội dung và điều chỉnh theo thời gian thực. |
| Né tránh | Hash Randomization | Thay đổi metadata file để vượt qua bộ lọc dựa trên file hash. |
Các tổ chức nên thực hiện các biện pháp sau để tăng cường an ninh:
- Kiểm tra xác thực email: Đảm bảo cấu hình chặt chẽ SPF, DKIM và DMARC để ngăn chặn giả mạo tên miền.
- Phân tích hành vi: Giám sát các yêu cầu bất thường về mật khẩu, thanh toán hoặc mã xác thực, ngay cả khi nội dung email trông rất tự nhiên và chuyên nghiệp.
- Xác thực qua kênh khác: Đối với các yêu cầu nhạy cảm, nhân viên cần xác nhận lại thông qua kênh liên lạc đã biết thay vì sử dụng thông tin được cung cấp trong email.
- Giám sát redirect: Kiểm tra kỹ các chuỗi chuyển hướng (redirect chains) và không tin tưởng hoàn toàn vào các domain uy tín được sử dụng làm bước đệm cho các trang web độc hại.
Việc hiểu rõ cách thức hoạt động của các nền tảng như TheMailer giúp các tổ chức xây dựng chiến lược phòng thủ chủ động, tập trung vào việc phát hiện các dấu hiệu bất thường trong chuỗi tấn công thay vì chỉ dựa vào các quy tắc lọc nội dung tĩnh.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.