
Kỹ thuật tấn công mới: Kẻ tấn công sử dụng aNotepad để phát tán mã độc
Nhóm tin tặc liên kết với Triều Tiên đang sử dụng nền tảng chia sẻ ghi chú aNotepad để điều khiển mã độc XenoRAT và NodeLinkRAT, nhắm vào các chuyên gia tại Hàn Quốc.

- Chiến dịch tấn công: Nhóm tin tặc (được cho là Kimsuky) sử dụng aNotepad làm kênh trung gian để thay đổi payload mã độc linh hoạt mà không cần thay đổi file phishing ban đầu.
- Công cụ độc hại: Chiến dịch triển khai XenoRAT và NodeLinkRAT, một công cụ JavaScript mới có khả năng thực thi lệnh từ xa và đánh cắp dữ liệu.
- Kỹ thuật né tránh: Sử dụng file LNK giả mạo tài liệu HWP, thực thi PowerShell ẩn danh và mã hóa lưu lượng bằng AES-256-GCM.
- Khuyến nghị: Giám sát các tiến trình PowerShell bất thường, các tác vụ định kỳ (Scheduled Tasks) có tên gọi đáng ngờ và kiểm soát việc thực thi script từ các dịch vụ lưu trữ công cộng.
Các nhà nghiên cứu bảo mật tại Genians Security Center (GSC) vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng tinh vi nhắm vào các chuyên gia chính sách và an ninh tại Hàn Quốc. Kẻ tấn công đã tận dụng nền tảng chia sẻ ghi chú trực tuyến aNotepad như một kênh phân phối mã độc linh hoạt, cho phép chúng thay đổi payload theo thời gian thực mà không cần phải phát tán lại các tệp tin phishing ban đầu.
Phân tích chuỗi tấn công Spearphishing
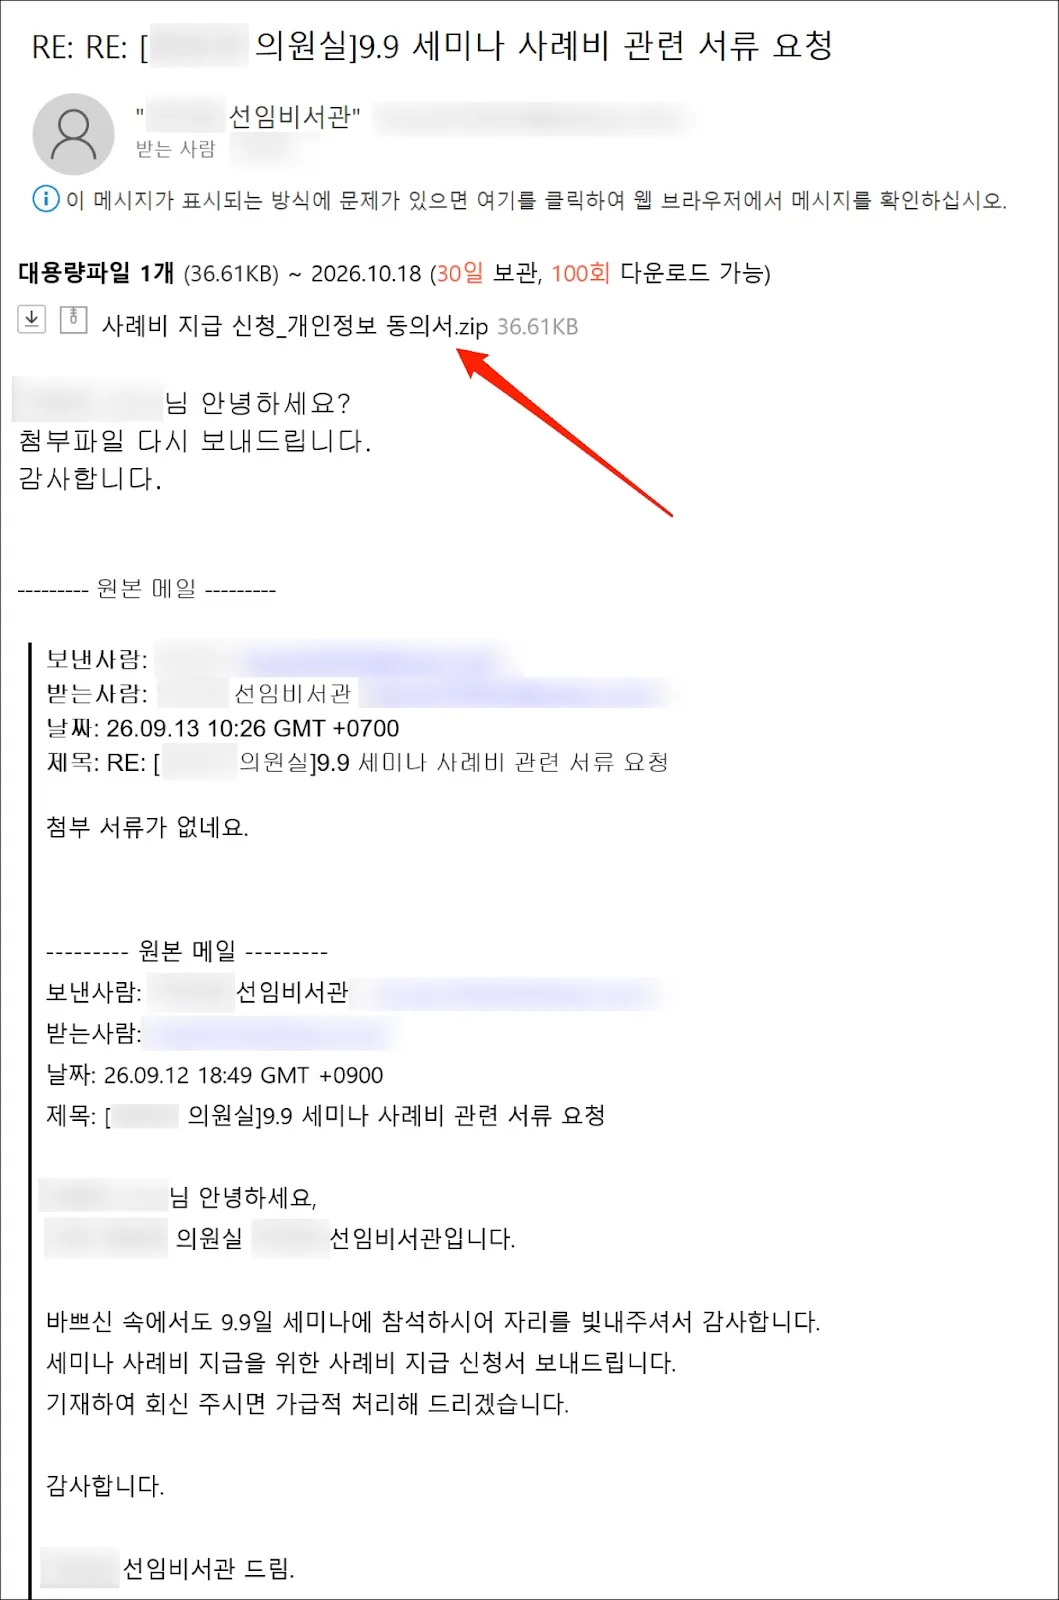
Chiến dịch này bắt đầu từ giữa tháng 9 năm 2026. Kẻ tấn công giả danh là trợ lý cấp cao của một nghị sĩ Quốc hội, gửi email cho các cá nhân đã tham gia một hội thảo diễn ra vào ngày 9 tháng 9. Ban đầu, email không chứa tệp đính kèm để tạo sự tin tưởng, sau đó kẻ tấn công gửi tệp ZIP thông qua tính năng đính kèm lớn của webmail khi nạn nhân phản hồi.
Bên trong tệp ZIP là một tệp shortcut (.LNK) được đặt tên giống với tài liệu Hangul (HWP). Do Windows mặc định ẩn phần mở rộng tệp, nạn nhân dễ dàng bị đánh lừa. Khi mở tệp, cmd.exe được kích hoạt, khởi chạy một cửa sổ PowerShell ẩn danh. Các lệnh được xáo trộn bằng kỹ thuật thay thế ký tự để tránh bị phát hiện bởi các giải pháp bảo mật dựa trên chữ ký (signature-based detection).
Cơ chế thay đổi Payload qua aNotepad
Điểm đáng chú ý nhất của chiến dịch này là việc sử dụng aNotepad để lưu trữ mã độc giai đoạn hai. Một tác vụ định kỳ có tên CommonMaintenanceHost được thiết lập để chạy mỗi 38 phút, truy cập vào trang ghi chú công khai, trích xuất đoạn văn bản Base64 và thực thi trực tiếp trong bộ nhớ.
Kỹ thuật này cho phép kẻ tấn công thay đổi công cụ độc hại chỉ bằng cách chỉnh sửa nội dung trên trang web. Từ tháng 6 đến tháng 10 năm 2026, các công cụ đã được thay đổi từ XenoRAT sang các script thu thập dữ liệu đơn giản, và cuối cùng là NodeLinkRAT.
Phân tích NodeLinkRAT và kỹ thuật né tránh
NodeLinkRAT là một công cụ dựa trên Node.js, được cài đặt bằng cách tải xuống runtime chính thức và các gói npm cần thiết. Nó chạy tệp teamview.js từ thư mục Music để ngụy trang dưới tên gọi TeamViewer. Công cụ này kết nối tới C2 server qua cổng 3000 bằng Socket.IO, hỗ trợ đầy đủ các tính năng như thực thi lệnh, duyệt tệp, và chụp màn hình trực tiếp.
⚠️ Cảnh báo quan trọng: Lưu lượng truy cập của NodeLinkRAT được mã hóa bằng AES-256-GCM, tuy nhiên khóa mã hóa được hardcoded là 12345678901234567890123456789012, cho phép các chuyên gia phân tích có thể giải mã lưu lượng nếu thu thập được.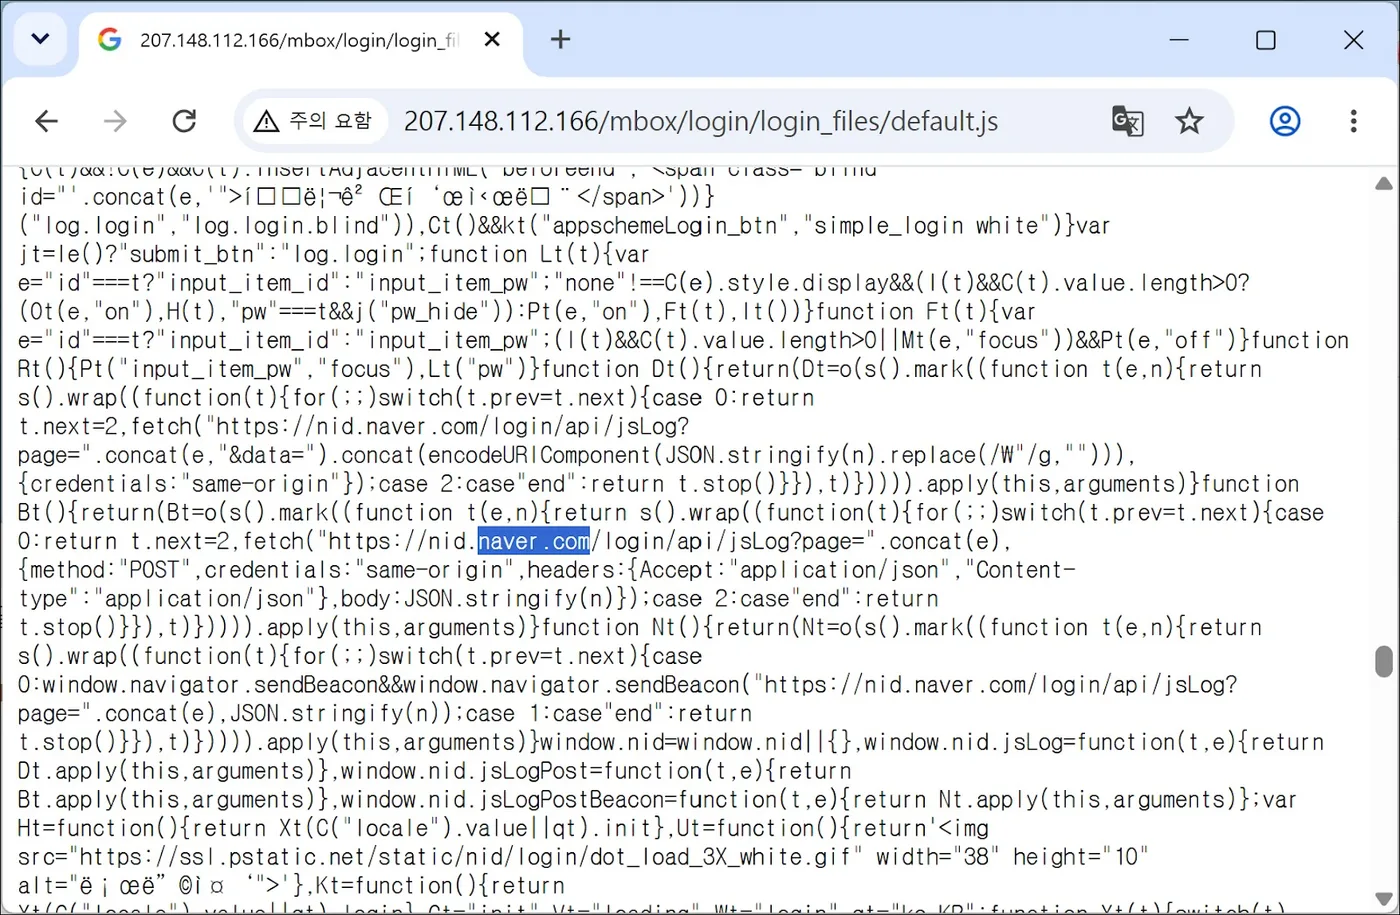
Bảng tổng hợp các chỉ số IOCs
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| MD5 | 6985f297c03520a5852734a385322d8d | Mã băm tệp tin độc hại |
| MD5 | 7575d230350299cfde0c4f993d761333 | Mã băm tệp tin độc hại |
| MD5 | a151531b792b1df1eec8d3a6a8e1ded5 | Mã băm tệp tin độc hại |
| MD5 | a15df586bf29e7c1a5db64d603cee382 | Mã băm tệp tin độc hại |
| MD5 | cbcb66b530fb4f03d7dc9d55271b2ce4 | Mã băm tệp tin độc hại |
| MD5 | ef317291bf88651666133abe84f115f0 | Mã băm tệp tin độc hại |
| C2 IP | 103.81.116[.]10 | Máy chủ điều khiển (C2) |
| C2 IP | 207.148.112[.]166 | Máy chủ điều khiển (C2) |
Để phòng chống, các tổ chức nên tập trung vào hành vi thay vì chặn các dịch vụ hợp pháp như Dropbox hay aNotepad. Cần giám sát chặt chẽ các tệp LNK khởi chạy PowerShell, các tác vụ định kỳ có tên gọi bất thường và việc cài đặt Node.js trong các thư mục không chuẩn. Việc duy trì nhật ký thực thi (execution logs) là vô cùng quan trọng vì tệp LNK gốc thường bị xóa ngay sau khi thực thi thành công. Tham khảo thêm thông tin chi tiết tại MITRE ATT&CK để hiểu rõ hơn về các kỹ thuật T1190 và T1059 được sử dụng trong chiến dịch này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.