Phân tích kỹ thuật chiến dịch phát tán mã độc Sirius Backdoor qua hóa đơn giả mạo
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công sử dụng hóa đơn FedEx giả mạo để phát tán Sirius Backdoor, một loại mã độc tinh vi hoạt động trong bộ nhớ.

- Cơ chế tấn công: Kẻ tấn công sử dụng email lừa đảo mạo danh hóa đơn thuế FedEx để phát tán tệp tin nén chứa mã độc PDF.
- Kỹ thuật né tránh: Sirius Backdoor thực thi trực tiếp trong bộ nhớ, sử dụng kỹ thuật tiêm mã độc vào các tiến trình hệ thống tin cậy và vô hiệu hóa các công cụ EDR bằng cách vá ETW.
- Khả năng của mã độc: Cho phép kẻ tấn công kiểm soát từ xa, đánh cắp thông tin xác thực, ghi lại hình ảnh webcam và thao túng ví tiền điện tử.
- Khuyến nghị phòng thủ: Triển khai quy tắc ASR của Microsoft Defender, giám sát nhật ký thực thi PowerShell (Event ID 4104) và kiểm soát chặt chẽ các chuỗi tiến trình bất thường.
Các nhà nghiên cứu bảo mật vừa cảnh báo về một chiến dịch tấn công mạng tinh vi nhắm vào nhân viên kế toán và bộ phận thanh toán thông qua các email lừa đảo mạo danh hóa đơn thuế của FedEx. Mã độc được xác định trong chiến dịch này có tên là Sirius Backdoor, một biến thể mã độc mới với khả năng ẩn mình cực kỳ cao, hoạt động chủ yếu trong bộ nhớ hệ thống nhằm tránh bị phát hiện bởi các giải pháp bảo mật truyền thống.
Chiến dịch phát tán hóa đơn giả mạo
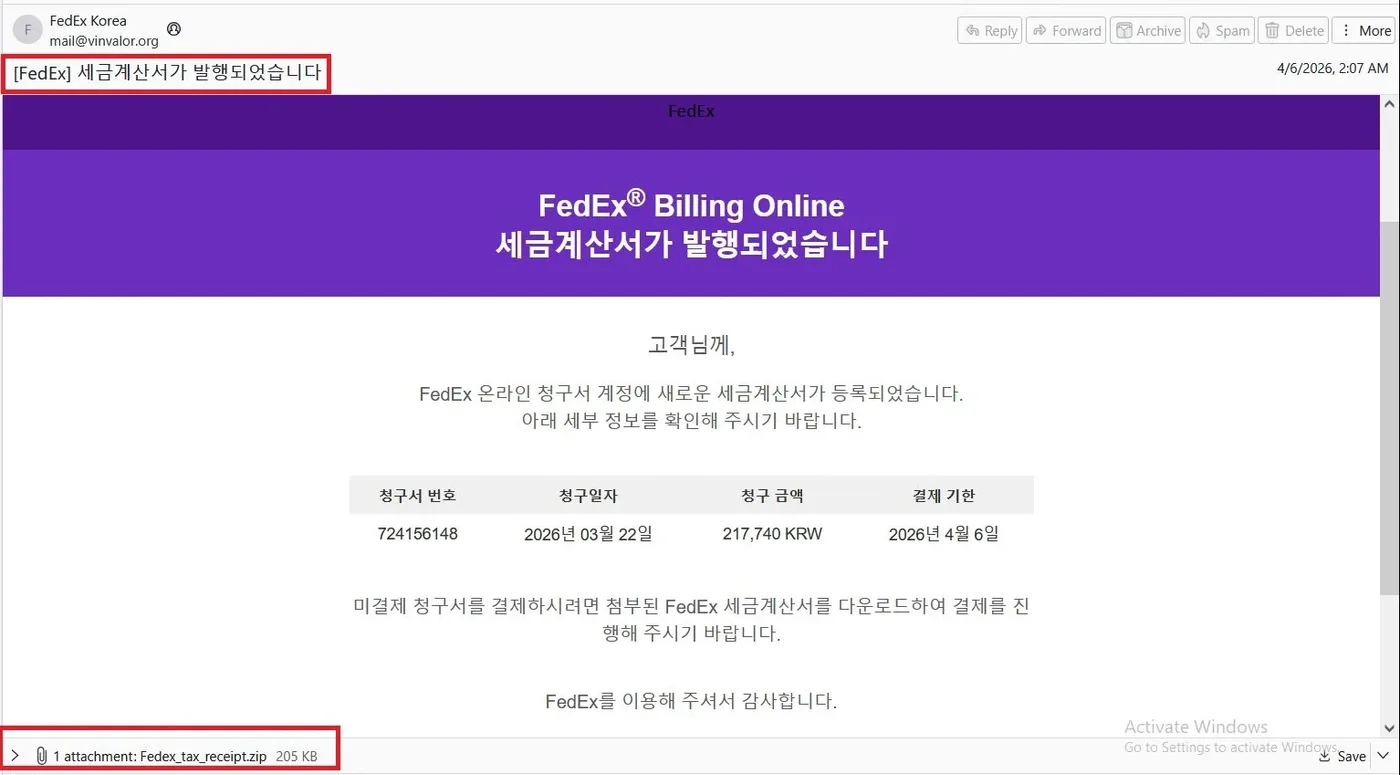
Email lừa đảo được thiết kế với tiêu đề '[FedEx] A tax invoice has been issued.' và nội dung bằng tiếng Hàn, thông báo về một hóa đơn thuế với số tiền 217.740 KRW. Sự cấp bách trong nội dung email được sử dụng như một đòn bẩy tâm lý để thúc đẩy nạn nhân mở tệp đính kèm mà không kiểm tra kỹ lưỡng. Tệp đính kèm là một tệp nén Fedex_tax_receipt.zip, bên trong chứa tệp Fedex_tax_receipt.pdf.
Khi nạn nhân mở tệp PDF, tệp này hiển thị một trang trắng hoàn toàn. Đây là một kỹ thuật có chủ đích nhằm đánh lạc hướng người dùng trong khi các lệnh ẩn /OpenAction và /Launch được kích hoạt để khởi chạy một lệnh PowerShell độc hại. Mặc dù người dùng vẫn phải xác nhận thông báo bảo mật của trình đọc PDF, nhưng sự tinh vi của giao diện giả mạo thường khiến nạn nhân mất cảnh giác.
Phân tích luồng lây nhiễm và kỹ thuật thực thi
Thay vì tải xuống một tệp thực thi (.exe) trực tiếp từ internet, mã độc sử dụng PowerShell để giải mã một khối dữ liệu được mã hóa AES và nén GZip ngay trong bộ nhớ. Sau đó, nó được tải dưới dạng một .NET assembly. Quá trình này diễn ra theo từng giai đoạn (multistage), trong đó mỗi giai đoạn chỉ tồn tại để giải nén giai đoạn tiếp theo, đảm bảo mã nguồn cuối cùng không bao giờ xuất hiện dưới dạng tệp tin thuần túy trên ổ cứng.
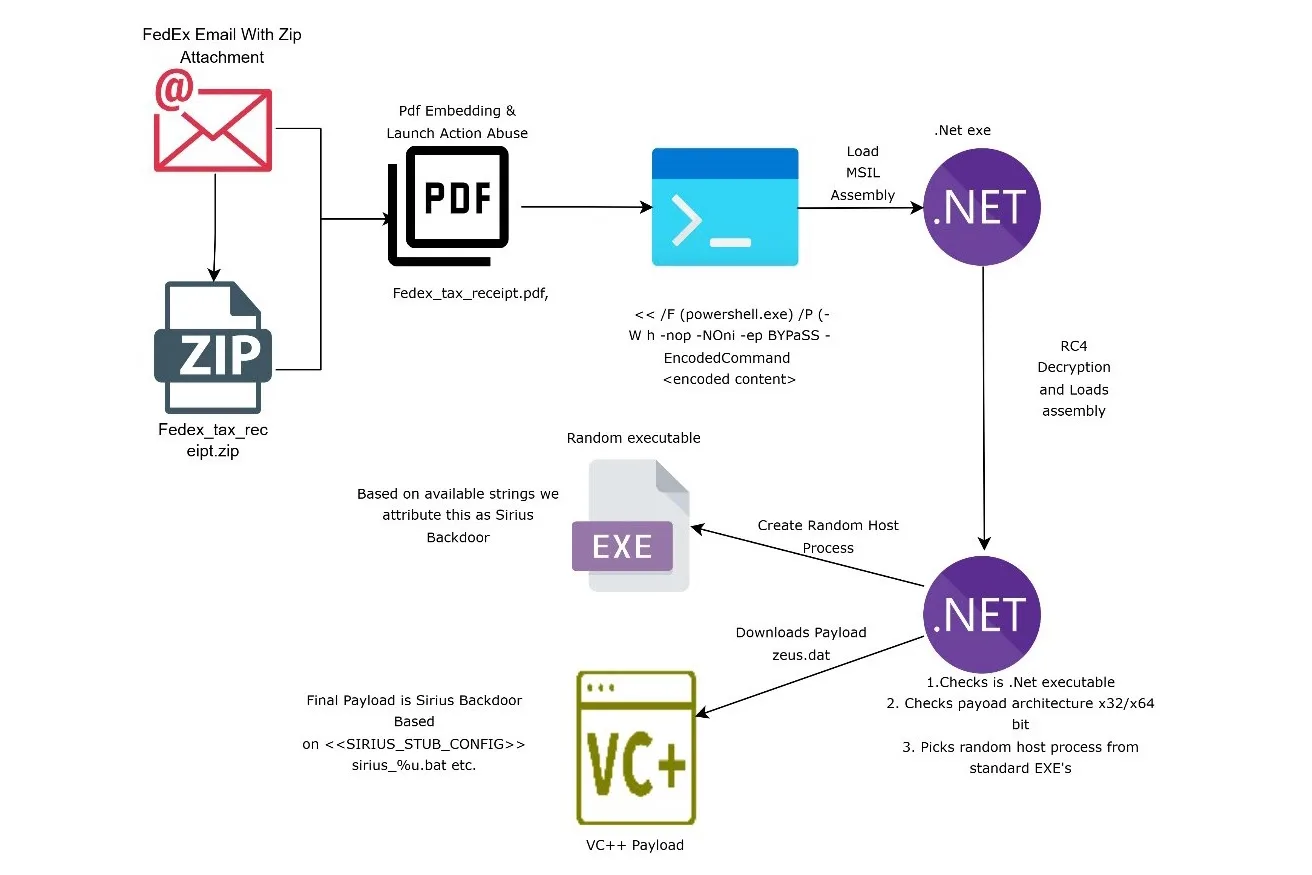
Giai đoạn thứ hai của mã độc tập trung vào việc vô hiệu hóa các công cụ bảo mật điểm cuối (EDR). Nó thực hiện vá (patch) cơ chế Event Tracing for Windows (ETW) trong tệp ntdll.dll, từ đó cắt đứt nguồn dữ liệu quan trọng mà các giải pháp EDR dựa vào để giám sát hành vi bất thường. Sau đó, mã độc tải payload cuối cùng là zeus.dat từ máy chủ C2 và thực hiện kỹ thuật Early Bird APC injection để ẩn mình trong các tiến trình tin cậy như msbuild.exe hoặc svchost.exe.
Khả năng duy trì và kiểm soát
Sirius Backdoor được thiết kế để tồn tại sau khi khởi động lại hệ thống. Nếu có quyền quản trị (admin), nó sẽ thả một gói cấu hình vào C:\Recovery\Customizations và tạo tệp SetupComplete.cmd để thực thi với quyền SYSTEM. Trong trường hợp không có quyền admin, nó sẽ tạo tệp updater.vbs trong thư mục Startup hoặc thực hiện DLL sideloading bằng cách sao chép chính nó vào System32 dưới tên user32.dll.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Email MD5 | 3cc5147d1dbe295c63da958afadac6c6 | Tệp tin email lừa đảo |
| ZIP SHA-256 | 7ec38100faffb910ece1f379cb93ec09cc2beeb35ee8bdb401d7645469dca105 | Gói nén chứa mã độc |
| PDF SHA-256 | 6da827caff789c1c33dd9ad380c610541f6dd90678db527c4f5bdf5012e305d4 | Tệp PDF độc hại |
| C2 Server | 185.114.206.45:4449 | Máy chủ điều khiển từ xa |
Sau khi chiếm quyền kiểm soát, kẻ tấn công có thể thực hiện nhiều hành vi độc hại như: mở màn hình desktop ẩn, sử dụng proxy SOCKS5 nhúng, thu thập dữ liệu từ webcam/microphone, đánh cắp thông tin xác thực trình duyệt Chromium và thay thế địa chỉ ví tiền điện tử trong clipboard của nạn nhân.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với chiến dịch này, các đội ngũ bảo mật cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc kích hoạt các quy tắc Attack Surface Reduction (ASR) của Microsoft Defender để chặn trình đọc PDF tạo ra các tiến trình con là vô cùng cần thiết. Ngoài ra, cần áp dụng PowerShell Constrained Language Mode và bật tính năng Script Block Logging để giám sát các lệnh PowerShell đáng ngờ thông qua Event ID 4104.
⚠️ Cảnh báo quan trọng: Các tổ chức cần rà soát các loại trừ (exclusions) trong Microsoft Defender và các tác vụ đã lên lịch (scheduled tasks) bất thường, vì đây là những vị trí mà Sirius Backdoor thường xuyên lợi dụng để duy trì sự hiện diện lâu dài trên hệ thống.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan