Phát hiện chiến dịch theo dõi người dùng Starlink thông qua quảng cáo trực tuyến
Các nhà nghiên cứu bảo mật vừa phát hiện một công ty công nghệ quảng cáo Israel bị cáo buộc sử dụng hệ thống đấu thầu quảng cáo thời gian thực để theo dõi người dùng Starlink tại các khu vực nhạy cảm.

- Chiến dịch theo dõi: Một công ty công nghệ quảng cáo Israel bị cáo buộc lợi dụng hệ thống đấu thầu quảng cáo thời gian thực (RTB) để thu thập dữ liệu định danh người dùng Starlink.
- Cơ chế kỹ thuật: Kẻ tấn công khai thác thông tin thiết bị, địa chỉ IP và mã định danh mạng từ các phiên đấu thầu quảng cáo để xây dựng hồ sơ người dùng mà không cần tương tác trực tiếp.
- Phạm vi ảnh hưởng: Chiến dịch tập trung mạnh mẽ tại 105 quốc gia, bao gồm các khu vực xung đột như Syria, Libya, Yemen và Nam Sudan.
- Khuyến nghị phòng thủ: Người dùng tại các khu vực nhạy cảm nên hạn chế quyền truy cập dữ liệu của ứng dụng, vô hiệu hóa cá nhân hóa quảng cáo và sử dụng các biện pháp bảo mật mạng chuyên sâu.
Các nhà nghiên cứu bảo mật từ TrendAI, một đơn vị thuộc Trend Micro, vừa công bố báo cáo chi tiết về chiến dịch có tên mã SHADOW-EARTH-79, trong đó cáo buộc một công ty công nghệ quảng cáo của Israel đã lợi dụng hạ tầng quảng cáo trực tuyến để theo dõi người dùng dịch vụ internet vệ tinh Starlink của SpaceX. Mặc dù báo cáo ban đầu không nêu đích danh công ty này, nhưng các nguồn tin từ Reuters đã xác nhận đó là Discover-Tech.
Cơ chế kỹ thuật của chiến dịch theo dõi
Chiến dịch này không dựa trên việc xâm nhập trực tiếp vào hạ tầng vệ tinh hay mạng lưới của Starlink, mà thay vào đó, nó khai thác lỗ hổng logic trong hệ sinh thái quảng cáo trực tuyến. Cụ thể, kẻ tấn công tận dụng cơ chế Real-Time Bidding (RTB) – các phiên đấu thầu tự động diễn ra trong tích tắc khi một trang web hoặc ứng dụng tải quảng cáo.
Trong quá trình này, các nhà thầu quảng cáo nhận được một lượng lớn dữ liệu thiết bị bao gồm địa chỉ IP, mã định danh mạng (network identifiers), ID quảng cáo và đôi khi là dữ liệu vị trí. Bằng cách phân tích lưu lượng truy cập liên quan đến mã định danh mạng của Starlink (AS14593), các đối tượng đứng sau chiến dịch có thể liên kết các phiên duyệt web và xây dựng hồ sơ người dùng một cách bền vững.
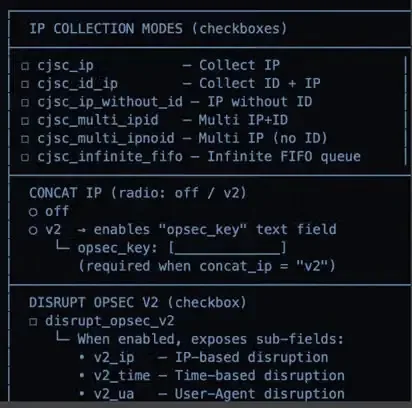
Các nhà nghiên cứu đã phân tích các gói JavaScript công khai để tái cấu trúc giao diện khách hàng của chiến dịch. Họ phát hiện các hàm chức năng chuyên biệt để xác định người dùng đằng sau các mã định danh ẩn danh và khả năng chèn script thủ công, những đặc điểm này hoàn toàn nhất quán với các kỹ thuật thu thập thông tin tình báo.
Phân tích dữ liệu và phạm vi tấn công
Dữ liệu từ TrendAI cho thấy SHADOW-EARTH-79 là nhà thầu chiến thắng hàng đầu đối với lưu lượng quảng cáo trên mạng lưới Starlink tại 105 quốc gia. Đáng chú ý, tỷ lệ hiển thị quảng cáo đối với người dùng Starlink chiếm tới 12,9% trong mẫu nghiên cứu, cao hơn đáng kể so với mức 2,6% trên tổng lưu lượng truy cập thông thường.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã định danh mạng | AS14593 | Mạng lưới vệ tinh Starlink bị nhắm mục tiêu |
| Tên chiến dịch | SHADOW-EARTH-79 | Chiến dịch theo dõi người dùng qua quảng cáo |
| Khu vực trọng điểm | Syria, Libya, Yemen, Nam Sudan | Các vùng xung đột có rủi ro cao |
| Tỷ lệ hiển thị | 12.9% | Mức độ tập trung cao vào người dùng Starlink |
Hệ quả và khuyến nghị phòng thủ
Việc theo dõi người dùng tại các khu vực xung đột thông qua hạ tầng quảng cáo đặt ra những rủi ro an ninh nghiêm trọng. Mặc dù việc nhận một quảng cáo từ Discover-Tech không đồng nghĩa với việc thiết bị đã bị nhiễm mã độc, nhưng nó cho thấy khả năng định vị và theo dõi hành vi người dùng trong thời gian thực.
⚠️ Cảnh báo quan trọng: Các công cụ chặn quảng cáo thông thường có thể không đủ để ngăn chặn việc thu thập dữ liệu. Kẻ tấn công vẫn có thể nhận được các yêu cầu theo dõi từ phía máy chủ quảng cáo ngay cả khi quảng cáo không hiển thị trên màn hình người dùng.
Để giảm thiểu rủi ro, các chuyên gia khuyến nghị người dùng thực hiện các biện pháp hardening thiết bị như sau:
- Hạn chế quyền truy cập: Kiểm soát chặt chẽ quyền truy cập dữ liệu vị trí và định danh của các ứng dụng trên thiết bị.
- Vô hiệu hóa cá nhân hóa: Tắt tính năng cá nhân hóa quảng cáo trong cài đặt hệ điều hành (iOS/Android) và trình duyệt.
- Sử dụng VPN/Proxy: Sử dụng các giải pháp mạng riêng ảo để che giấu địa chỉ IP thực và mã định danh mạng khi truy cập internet.
- Giảm thiểu ứng dụng hỗ trợ quảng cáo: Hạn chế sử dụng các ứng dụng miễn phí có tích hợp SDK quảng cáo của bên thứ ba, đặc biệt là trên các thiết bị phục vụ công việc nhạy cảm.
Các nền tảng quảng cáo lớn như Google và Comcast đã tiến hành loại bỏ Discover-Tech khỏi hệ thống của họ sau khi các cuộc điều tra được công bố. Đây là một lời nhắc nhở về sự nguy hiểm của hạ tầng quảng cáo tin cậy khi bị lạm dụng cho mục đích gián điệp mạng. Để tìm hiểu thêm về các kỹ thuật bảo mật, độc giả có thể tham khảo tài liệu từ CISA về bảo mật thiết bị di động và quyền riêng tư.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan