Hacker sử dụng AI tấn công 90 tổ chức tại Hàn Quốc, đánh cắp 8,2 triệu hồ sơ
Cảnh sát Hàn Quốc đã bắt giữ một nhóm tội phạm mạng sử dụng AI để thực hiện các cuộc tấn công vào 90 tổ chức, đánh cắp 8,2 triệu hồ sơ dữ liệu cá nhân.

- Quy mô tấn công: Khoảng 90 tổ chức tại Hàn Quốc, bao gồm bệnh viện, trường đại học và các doanh nghiệp, đã bị xâm nhập.
- Kỹ thuật khai thác: Đối tượng sử dụng khung kiểm thử thâm nhập AI có tên là ARTEX để tự động hóa việc tìm kiếm lỗ hổng.
- Mục đích: Đánh cắp 8,2 triệu hồ sơ dữ liệu nhạy cảm để tống tiền các nạn nhân với tổng số tiền yêu cầu lên tới 360 triệu won.
- Tình trạng pháp lý: Cảnh sát đã bắt giữ đối tượng cầm đầu và đang tiếp tục điều tra 6 nghi phạm liên quan.
Cơ quan Cảnh sát Thủ đô Seoul vừa công bố một vụ án an ninh mạng nghiêm trọng, trong đó một đối tượng 32 tuổi đã bị bắt giữ vì cáo buộc cầm đầu chiến dịch tấn công mạng có sự hỗ trợ của trí tuệ nhân tạo (AI). Chiến dịch này đã nhắm mục tiêu vào khoảng 90 tổ chức tại Hàn Quốc, dẫn đến việc đánh cắp 8,2 triệu hồ sơ dữ liệu cá nhân và tài liệu nội bộ.
Chi tiết chiến dịch tấn công mạng sử dụng AI
Theo báo cáo từ các nhà điều tra, các cuộc tấn công bắt đầu từ tháng 9 năm 2025 và kéo dài đến tháng 10 năm 2026. Đối tượng cầm đầu, được xác định là "A", không có nền tảng đào tạo chính quy về công nghệ thông tin nhưng đã tự học kỹ năng hack thông qua các tài liệu trực tuyến. Kinh nghiệm thực tế của đối tượng được tích lũy trong giai đoạn 2019-2022 khi làm việc trong lĩnh vực kiểm thử thâm nhập (penetration testing) tại một công ty bảo mật.
Ban đầu, đối tượng sử dụng các công cụ hack truyền thống để xác định các điểm yếu trên website. Tuy nhiên, từ cuối tháng 8 năm 2026, đối tượng bắt đầu tích hợp các công cụ AI tạo sinh để mở rộng quy mô tấn công. Khoảng 60 trong số 90 tổ chức bị xâm nhập được xác nhận có sự hỗ trợ từ các công cụ AI, thay vì chỉ dựa vào các phương pháp thủ công như trước đây.
Công cụ khai thác ARTEX
Các báo cáo kỹ thuật xác định phần mềm được sử dụng trong chiến dịch này là ARTEX, một khung kiểm thử thâm nhập dựa trên AI. Công cụ này cũng từng được liên kết với các cuộc tấn công riêng biệt nhắm vào các tổ chức tài chính tại Hàn Quốc trước đó. Mặc dù công cụ này đã bị lộ, các nhà nghiên cứu bảo mật nhấn mạnh rằng việc sử dụng chung công cụ không đồng nghĩa với việc cùng một nhóm tác nhân thực hiện tất cả các chiến dịch.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ tấn công | ARTEX | Khung kiểm thử thâm nhập AI dùng để tự động hóa khai thác |
| Số lượng nạn nhân | ~90 tổ chức | Bệnh viện, học viện, sân golf, đại học, doanh nghiệp |
| Dữ liệu bị đánh cắp | 8,2 triệu hồ sơ | Thông tin cá nhân và tài liệu nội bộ |
| Số tiền tống tiền | 360 triệu won | Số tiền yêu cầu từ 38 tổ chức bị xác định |
Phân tích kỹ thuật và phương thức tống tiền
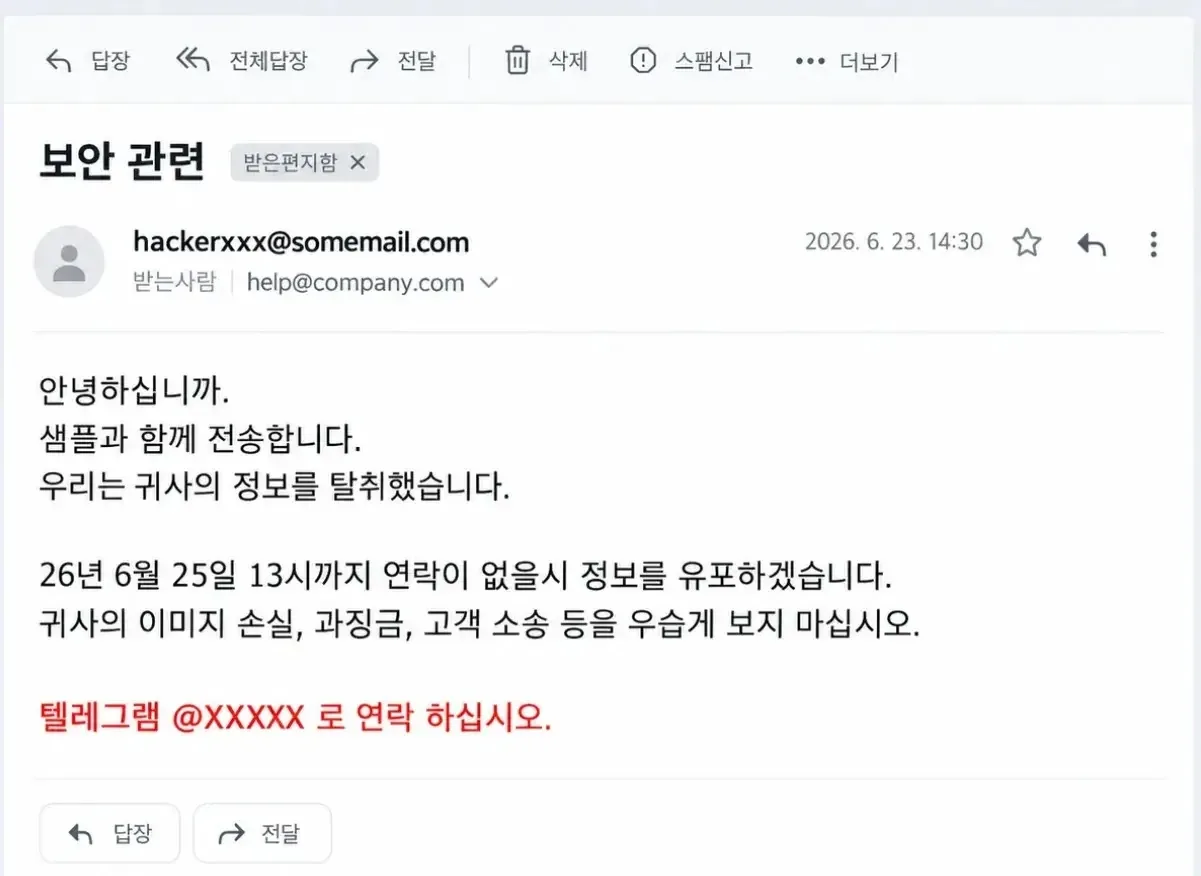
Sau khi xâm nhập thành công và đánh cắp dữ liệu, nhóm tội phạm đã gửi các thông điệp đe dọa đến các tổ chức bị ảnh hưởng. Chúng cảnh báo rằng việc công khai dữ liệu sẽ gây tổn hại nghiêm trọng đến uy tín doanh nghiệp và dẫn đến các khoản phạt từ chính phủ. Cảnh sát đã xác định được 38 tổ chức nằm trong danh sách bị tống tiền, với tổng số tiền yêu cầu lên tới 360 triệu won.
⚠️ Cảnh báo quan trọng: Mặc dù các báo cáo hiện tại không mô tả việc triển khai mã độc tống tiền (ransomware) hoặc mã hóa hệ thống, nhưng rủi ro từ việc rò rỉ dữ liệu nhạy cảm vẫn ở mức cực kỳ cao. Các tổ chức cần kiểm tra lại nhật ký máy chủ (server logs) để phát hiện các dấu hiệu truy cập bất thường từ các IP lạ.
Quá trình điều tra được khởi động sau khi nhận được khiếu nại từ một nạn nhân vào tháng 6. Cảnh sát đã truy vết hoạt động thông qua nhật ký máy chủ của các tổ chức bị ảnh hưởng và sử dụng hệ thống phân tích AI nội bộ để kiểm tra bằng chứng. Hiện tại, các nhà chức trách đang tiếp tục xác minh xem liệu dữ liệu bị đánh cắp đã bị phát tán trên dark web hay chưa.
Kết luận và bài học phòng thủ
Vụ việc này được ghi nhận là trường hợp tấn công mạng quy mô lớn đầu tiên tại Hàn Quốc có sự tham gia của AI tạo sinh. Tuy nhiên, các chuyên gia an ninh mạng lưu ý rằng đây là ví dụ về một đối tượng có kinh nghiệm thực tế đã áp dụng AI để tối ưu hóa quy trình, chứ không phải là bằng chứng cho thấy một người không có kỹ năng có thể thực hiện các cuộc tấn công tự động hoàn toàn.
Để phòng ngừa các mối đe dọa tương tự, các tổ chức cần tăng cường kiểm soát truy cập, thực hiện kiểm tra bảo mật định kỳ và áp dụng các giải pháp giám sát hành vi dựa trên AI để phát hiện sớm các dấu hiệu xâm nhập bất thường. Việc duy trì sự cảnh giác trước các kỹ thuật tấn công mới là yếu tố then chốt trong bối cảnh các mối đe dọa mạng ngày càng trở nên tinh vi hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan