Cảnh báo chiến dịch giả mạo IT Support trên Microsoft Teams để chiếm quyền điều khiển
Các nhóm tin tặc đang lợi dụng tính năng chat ngoại bộ trên Microsoft Teams để giả mạo nhân viên hỗ trợ kỹ thuật, lừa đảo người dùng cài đặt mã độc và chiếm quyền điều khiển máy tính từ xa.

- Chiến thuật tấn công: Tin tặc giả mạo danh tính nhân viên hỗ trợ IT trên Microsoft Teams, kết hợp với kỹ thuật gây nhiễu email để tạo lòng tin.
- Cơ chế lây nhiễm: Sử dụng các công cụ hỗ trợ từ xa hợp pháp (Quick Assist, AnyDesk, TeamViewer) để cài đặt mã độc PowerShell tùy chỉnh.
- Mục tiêu: Chiếm quyền điều khiển máy tính, thu thập thông tin Active Directory và thiết lập kênh truy cập bền vững (persistence).
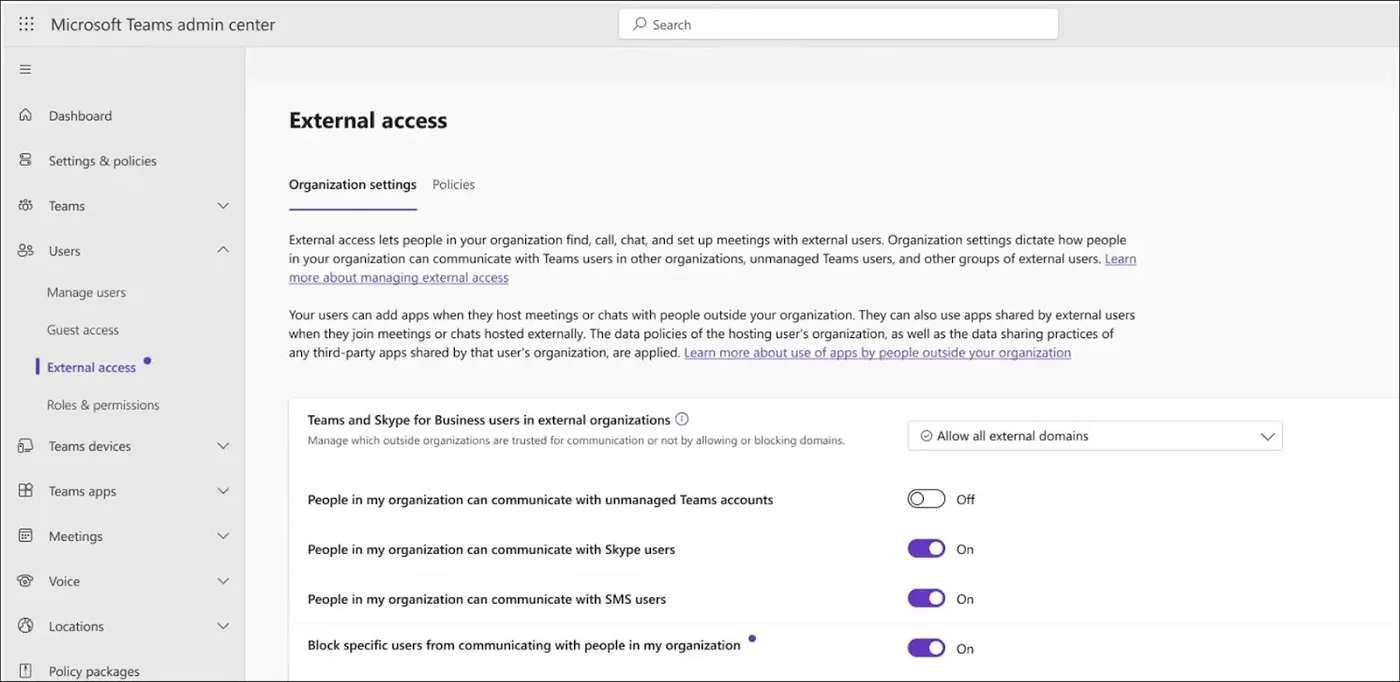
- Khuyến nghị: Hạn chế tính năng External Access, kiểm soát chặt chẽ các ứng dụng hỗ trợ từ xa và xác thực danh tính qua kênh liên lạc nội bộ chính thống.
Các nhà nghiên cứu bảo mật vừa phát đi cảnh báo về một chiến dịch tấn công tinh vi nhắm vào người dùng doanh nghiệp thông qua nền tảng Microsoft Teams. Thay vì khai thác các lỗ hổng phần mềm (Zero-day), các đối tượng tấn công tập trung vào việc khai thác lòng tin của người dùng thông qua kỹ thuật Social Engineering (kỹ thuật xã hội) kết hợp với các công cụ quản trị từ xa hợp pháp.
Chiến thuật giả mạo IT Support trên Microsoft Teams
Kẻ tấn công thường thiết lập hoặc mua lại các tài khoản Microsoft 365 tenant với tên hiển thị được tùy chỉnh để trông giống như các bộ phận hỗ trợ kỹ thuật nội bộ. Các tên gọi như "IT Support (Internal)", "Help Desk" hoặc "IT Service Desk" được sử dụng để đánh lừa nhân viên, khiến họ bỏ qua các cảnh báo "External" (ngoại bộ) vốn có trên nền tảng Teams.
Trước khi bắt đầu cuộc trò chuyện, tin tặc thường thực hiện hành vi "email flooding" – gửi hàng trăm email đăng ký bản tin hoặc xác nhận dịch vụ vào hộp thư của nạn nhân. Sự hỗn loạn này tạo ra một kịch bản hoàn hảo: kẻ giả mạo xuất hiện, đề nghị hỗ trợ giải quyết các vấn đề "kỹ thuật" mà nạn nhân đang gặp phải, từ đó dẫn dắt người dùng cài đặt phần mềm độc hại.
Phân tích chuỗi lây nhiễm mã độc
Trong các cuộc tấn công được ghi nhận, kẻ giả mạo hướng dẫn nạn nhân mở PowerShell và thực thi một trình cài đặt đã được tải xuống. Quá trình này thực chất là việc tải về một gói MSI từ Azure Blob Storage, chứa các script độc hại được ngụy trang dưới dạng công cụ hỗ trợ.
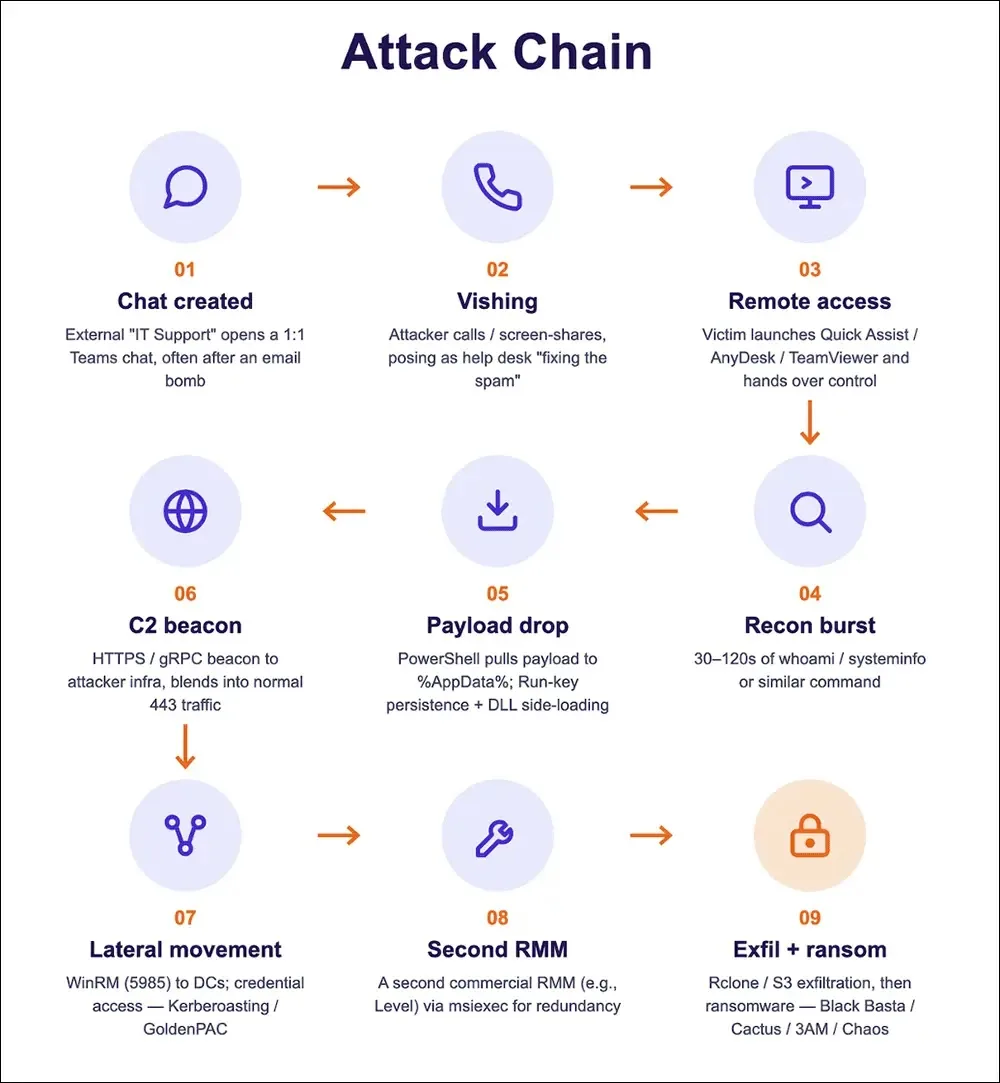
Sau khi thực thi, script sẽ giải mã nội dung hexadecimal, sử dụng khóa AES nhúng để giải mã giai đoạn tiếp theo của mã độc. Mã độc sau đó sẽ trích xuất một trình thông dịch Python và một implant để thực hiện các hành vi thu thập thông tin từ Active Directory, bao gồm danh sách người dùng và máy tính, trước khi gửi dữ liệu về máy chủ C2 (Command and Control).
Bảng tổng hợp các chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tenant Domains | supportedge33.onmicrosoft.com, itcoreportal.onmicrosoft.com | Tên miền giả mạo bộ phận IT |
| C2 Domains | update-software.top, expertassist.top, techrelay.top | Máy chủ điều khiển và nhận dữ liệu |
| Công cụ hỗ trợ | Quick Assist, AnyDesk, ScreenConnect, TeamViewer | Công cụ bị lạm dụng để chiếm quyền |
| File Artifacts | archive6.zip, cleaner.ps1, ss.py | Các thành phần của mã độc |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để đối phó với các cuộc tấn công này, các tổ chức cần áp dụng chiến lược phòng thủ theo chiều sâu (Defense-in-Depth). Việc chỉ dựa vào các giải pháp bảo mật mặc định là không đủ khi kẻ tấn công sử dụng các công cụ hợp pháp để thực hiện hành vi bất hợp pháp.
- Quản trị External Access: Cấu hình lại chính sách External Access trong Microsoft Teams, chỉ cho phép liên lạc với các tên miền đối tác đã được xác thực (Allowlist).
- Kiểm soát ứng dụng: Hạn chế quyền cài đặt phần mềm và thực thi các script PowerShell không rõ nguồn gốc trên máy trạm của nhân viên thông qua chính sách GPO hoặc EDR.
- Đào tạo nhận thức: Hướng dẫn nhân viên quy trình xác thực IT chính thống. Mọi yêu cầu hỗ trợ từ xa qua chat cần được xác nhận lại qua số điện thoại nội bộ hoặc cổng thông tin dịch vụ (Service Portal) của công ty.
- Giám sát SIEM/SOC: Thiết lập các quy tắc phát hiện (Detection Rules) dựa trên sự kết hợp giữa sự kiện "ChatCreated" từ bên ngoài, các tiến trình PowerShell bất thường và việc khởi chạy các ứng dụng điều khiển từ xa không nằm trong danh mục cho phép.
Việc xây dựng một quy trình ứng phó sự cố (Incident Response) chặt chẽ, kết hợp với khả năng săn tìm mối đe dọa (Threat Hunting) trên endpoint, sẽ giúp các đội ngũ SOC phát hiện sớm các dấu hiệu xâm nhập trước khi kẻ tấn công kịp thiết lập kênh truy cập bền vững.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan