Aembit mở rộng kiểm soát truy cập cho AI Agents cá nhân trong doanh nghiệp
Aembit giới thiệu giải pháp quản lý danh tính cho AI Agents cá nhân, giúp doanh nghiệp kiểm soát quyền truy cập vào tài nguyên nhạy cảm mà không làm gián đoạn quy trình làm việc.

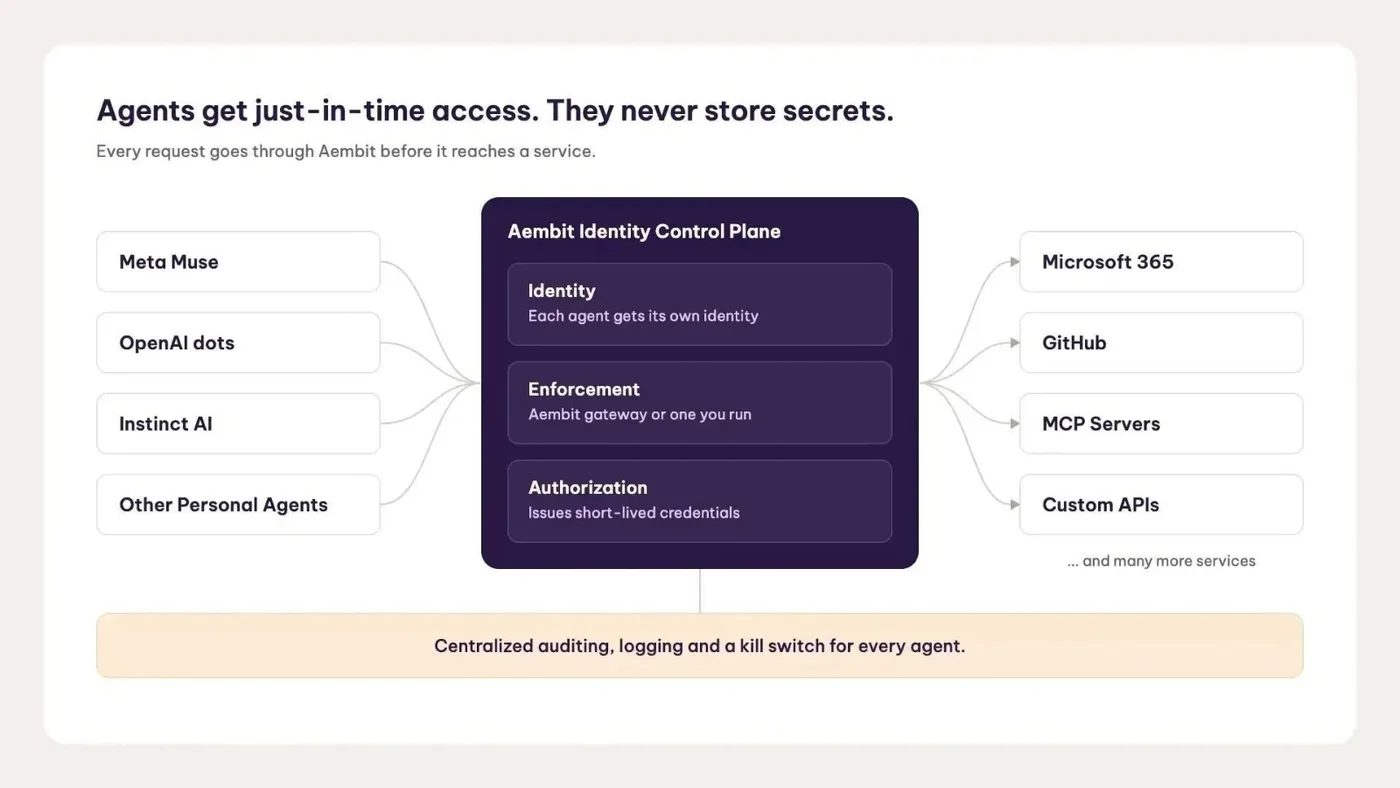
- Kiểm soát danh tính kép: Aembit kết hợp danh tính của AI Agent với danh tính người dùng để xác thực đa lớp.
- Cấp quyền động: Thay thế các credential tĩnh bằng các token truy cập ngắn hạn, giảm thiểu rủi ro lộ lọt thông tin.
- Khả năng giám sát tập trung: Cung cấp nhật ký kiểm toán chi tiết cho mọi hành vi của Agent trong môi trường doanh nghiệp.
- Khả năng tương thích: Hỗ trợ rộng rãi các nền tảng như Meta Muse, OpenAI Dots, Microsoft Copilot Studio, Claude và Gemini.
1. Bối cảnh & Tổng quan về rủi ro AI Agents
Sự bùng nổ của các AI Agents cá nhân như Meta Muse hay OpenAI Dots đang tạo ra một thách thức mới đối với các đội ngũ bảo mật doanh nghiệp. Khi nhân viên sử dụng các công cụ này để tối ưu hóa công việc, họ vô tình cấp quyền truy cập vào email, kho lưu trữ mã nguồn (code repositories) và các ứng dụng nội bộ thông qua thông tin đăng nhập cá nhân.
Vấn đề cốt lõi nằm ở chỗ các credential này thường được lưu trữ trực tiếp trên nền tảng của bên thứ ba, nằm ngoài tầm kiểm soát của bộ phận IT/Security. Điều này tạo ra các lỗ hổng tiềm ẩn về rò rỉ dữ liệu, thay đổi trái phép cấu hình hệ thống và khó khăn trong việc phân biệt hành vi của con người với hành vi của AI.
2. Phân tích kỹ thuật: Cơ chế kiểm soát danh tính của Aembit
Aembit giải quyết bài toán này bằng cách thiết lập một lớp kiểm soát danh tính (Identity Control Plane) chuyên biệt cho các workload AI. Thay vì dựa vào các phương thức xác thực truyền thống, Aembit áp dụng mô hình danh tính hỗn hợp (blended identity).
Cơ chế hoạt động
Hệ thống thực hiện đánh giá tại thời điểm truy cập (runtime) dựa trên các yếu tố: danh tính của Agent, danh tính của người dùng đại diện, tài nguyên được yêu cầu và các điều kiện ngữ cảnh hiện tại. Điều này ánh xạ trực tiếp tới các kỹ thuật phòng thủ trong khung MITRE ATT&CK, đặc biệt là việc ngăn chặn T1078 (Valid Accounts) và T1550 (Use Alternate Authentication Material).
Quy trình cấp quyền động
Thay vì sử dụng các credential tĩnh (standing credentials) có thời hạn dài, Aembit tự động cấp phát các quyền truy cập ngắn hạn (short-lived credentials). Quy trình này được mô tả như sau:
# Mô phỏng luồng cấp quyền của Aembit Identity Gateway: 1. Xác thực Agent 2. Xác thực User 3. Kiểm tra Policy 4. Cấp Token ngắn hạn 5. Ghi log hoạt động3. Bảng so sánh các tính năng bảo mật
| Tính năng | Cơ chế thực thi | Tác động bảo mật |
|---|---|---|
| Identity Isolation | Định danh riêng biệt cho từng Agent | Ngăn chặn việc đánh cắp danh tính người dùng |
| Runtime Policy | Đánh giá ngữ cảnh tại thời điểm truy cập | Giảm thiểu tấn công leo thang đặc quyền |
| Short-lived Access | Cấp token tạm thời thay vì mật khẩu tĩnh | Hạn chế rủi ro nếu Agent bị compromise |
| Centralized Audit | Ghi log tập trung mọi yêu cầu | Hỗ trợ điều tra sự cố (Incident Response) |
4. Hướng dẫn triển khai và Hardening
Để tích hợp Aembit vào môi trường doanh nghiệp, các kỹ sư cần thực hiện các bước cấu hình sau để đảm bảo an toàn tối đa:
- Bước 1: Thiết lập Aembit MCP Identity Gateway làm điểm trung gian cho các yêu cầu từ AI Agent.
- Bước 2: Định nghĩa các chính sách truy cập (Access Policy) dựa trên nguyên tắc đặc quyền tối thiểu (Least Privilege).
- Bước 3: Cấu hình giám sát tập trung để theo dõi các hành vi bất thường từ các Agent đã được cấp quyền.
- Bước 4: Thiết lập quy trình thu hồi quyền truy cập (Revocation) độc lập cho từng Agent mà không ảnh hưởng đến tài khoản người dùng chính.
⚠️ Cảnh báo quan trọng: Việc cho phép AI Agents truy cập vào các hệ thống nhạy cảm mà không có lớp kiểm soát danh tính trung gian là một rủi ro nghiêm trọng. Các tổ chức cần ưu tiên triển khai các giải pháp như Aembit để đảm bảo tính minh bạch và khả năng kiểm soát trong kỷ nguyên AI.
5. Kết luận
Việc mở rộng kiểm soát truy cập cho AI Agents không chỉ là vấn đề về công nghệ mà còn là chiến lược bảo mật cần thiết để doanh nghiệp tự tin ứng dụng AI. Bằng cách tập trung hóa quản lý danh tính và chính sách, Aembit cung cấp một khung làm việc vững chắc để giảm thiểu rủi ro trong khi vẫn duy trì được hiệu suất làm việc của nhân viên. Thông tin chi tiết về giải pháp có thể tham khảo thêm tại Aembit Official Documentation.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan