Meta và Microsoft siết chặt sử dụng AI: Rủi ro bảo mật từ các trợ lý lập trình
Meta và Microsoft đang cắt giảm ngân sách và hạn chế nhân viên sử dụng Claude AI, chuyển hướng sang các công cụ nội bộ nhằm tối ưu chi phí và kiểm soát rủi ro bảo mật.

- Thay đổi chiến lược: Meta và Microsoft đang cắt giảm mạnh việc sử dụng Anthropic Claude AI trong nội bộ để ưu tiên các công cụ tự phát triển như MetaCode và GitHub Copilot.
- Kiểm soát chi phí: Microsoft đã giảm hạn mức chi tiêu AI hàng tháng cho mỗi nhân viên từ 100.000 USD xuống còn 10.000 USD.
- Rủi ro an ninh mạng: Việc tích hợp AI vào quy trình lập trình tiềm ẩn các lỗ hổng như chiếm quyền điều khiển repository và rò rỉ API key, đòi hỏi các biện pháp kiểm soát quyền hạn nghiêm ngặt.
1. Bối cảnh thay đổi chiến lược AI tại các tập đoàn công nghệ
Theo báo cáo từ The Information, Meta và Microsoft đang thực hiện những thay đổi đáng kể trong việc sử dụng các trợ lý lập trình AI của bên thứ ba, cụ thể là Anthropic Claude. Mặc dù cả hai tập đoàn vẫn duy trì mối quan hệ đối tác với Anthropic, nhưng áp lực về chi phí vận hành và nhu cầu kiểm soát chặt chẽ quy trình phát triển phần mềm đã dẫn đến việc hạn chế quyền truy cập của nhân viên đối với các mô hình AI ngoại vi.
Tại Microsoft, dự báo chi tiêu nội bộ cho công nghệ Anthropic đã giảm hơn 33% so với kế hoạch ban đầu là 1 tỷ USD mỗi năm. Động thái này không chỉ nhằm tối ưu hóa ngân sách mà còn là một phần trong chiến lược thúc đẩy hệ sinh thái AI của riêng hãng, bao gồm GitHub Copilot và các mô hình OpenAI tích hợp sâu vào hạ tầng Azure.
2. Phân tích rủi ro bảo mật trong các trợ lý lập trình AI
Việc sử dụng các công cụ AI hỗ trợ lập trình (AI Coding Assistants) mang lại hiệu suất cao nhưng cũng mở ra các bề mặt tấn công mới. Các chuyên gia an ninh mạng đã cảnh báo về những rủi ro liên quan đến việc AI tự động truy cập vào mã nguồn, thực thi lệnh và quản lý thông tin xác thực.
Các lỗ hổng tiềm ẩn trong AI Coding Assistants
Các nghiên cứu bảo mật gần đây đã chỉ ra rằng các trợ lý AI có thể bị lợi dụng để thực hiện các hành vi độc hại nếu không được cấu hình đúng cách:
- RoguePilot Vulnerability: Một lỗ hổng cho phép kẻ tấn công chèn các chỉ dẫn độc hại vào GitHub Issue, từ đó chiếm quyền điều khiển repository thông qua các hành động tự động của AI.
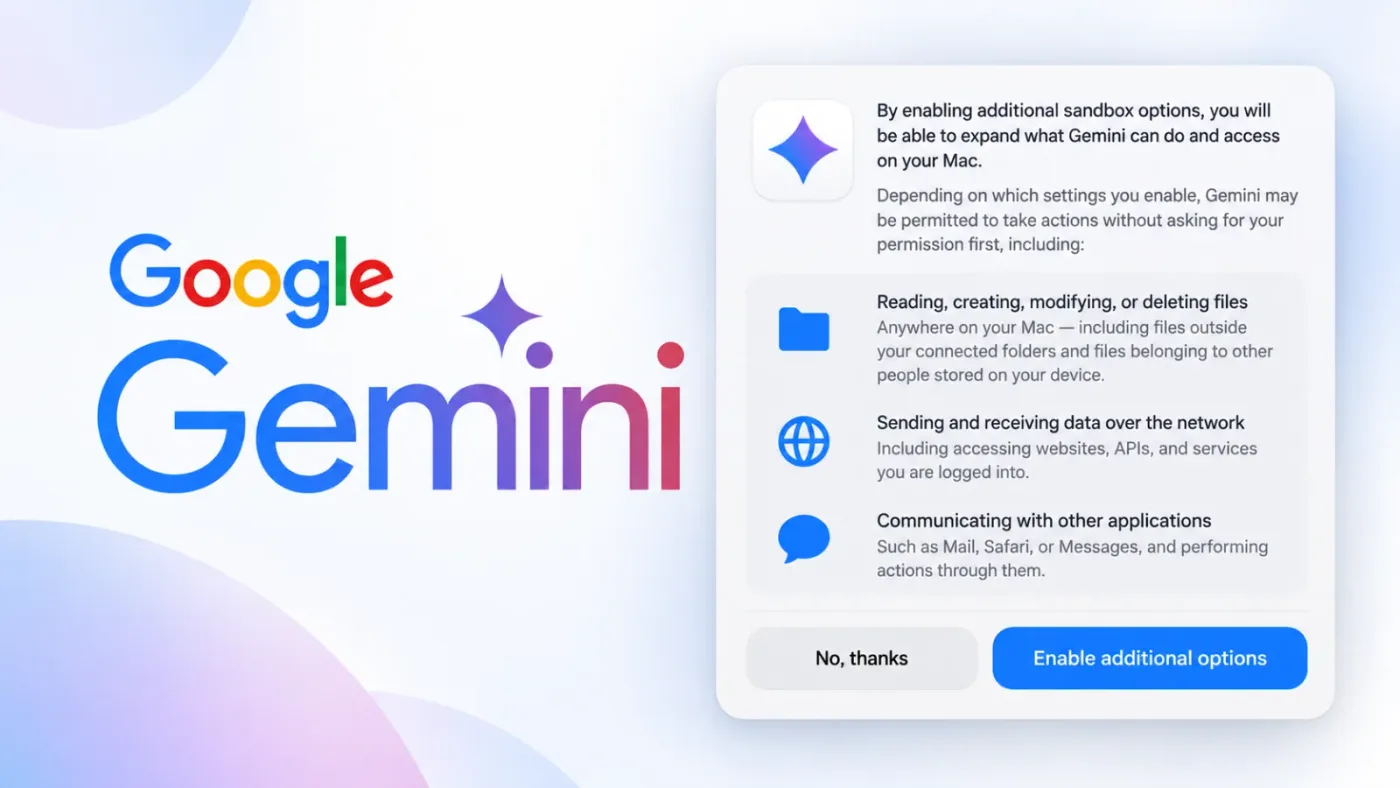
- Unauthorized Execution: AI có thể bị thao túng để thực thi các đoạn mã nguy hiểm trên máy trạm của kỹ sư nếu không có cơ chế kiểm soát quyền hạn (Least Privilege).
- API Key Theft: Việc vô tình để lộ các khóa API hoặc thông tin nhạy cảm trong quá trình AI phân tích mã nguồn là một mối đe dọa thường trực đối với các tổ chức.
3. Bảng tổng hợp các mối đe dọa liên quan đến AI
| Loại lỗ hổng | Mô tả tác động | Kỹ thuật MITRE ATT&CK |
|---|---|---|
| RoguePilot | Chiếm quyền điều khiển repository qua GitHub Issue | T1190 - Exploit Public-Facing Application |
| Prompt Injection | Thao túng AI thực thi lệnh trái phép | T1059 - Command and Scripting Interpreter |
| Credential Exposure | Rò rỉ API Key qua log hoặc context AI | T1552 - Unsecured Credentials |
4. Hướng dẫn phòng thủ và Hardening hệ thống
Để giảm thiểu rủi ro khi triển khai các công cụ AI trong môi trường doanh nghiệp, các đội ngũ SOC và DevOps cần áp dụng các biện pháp kiểm soát nghiêm ngặt:
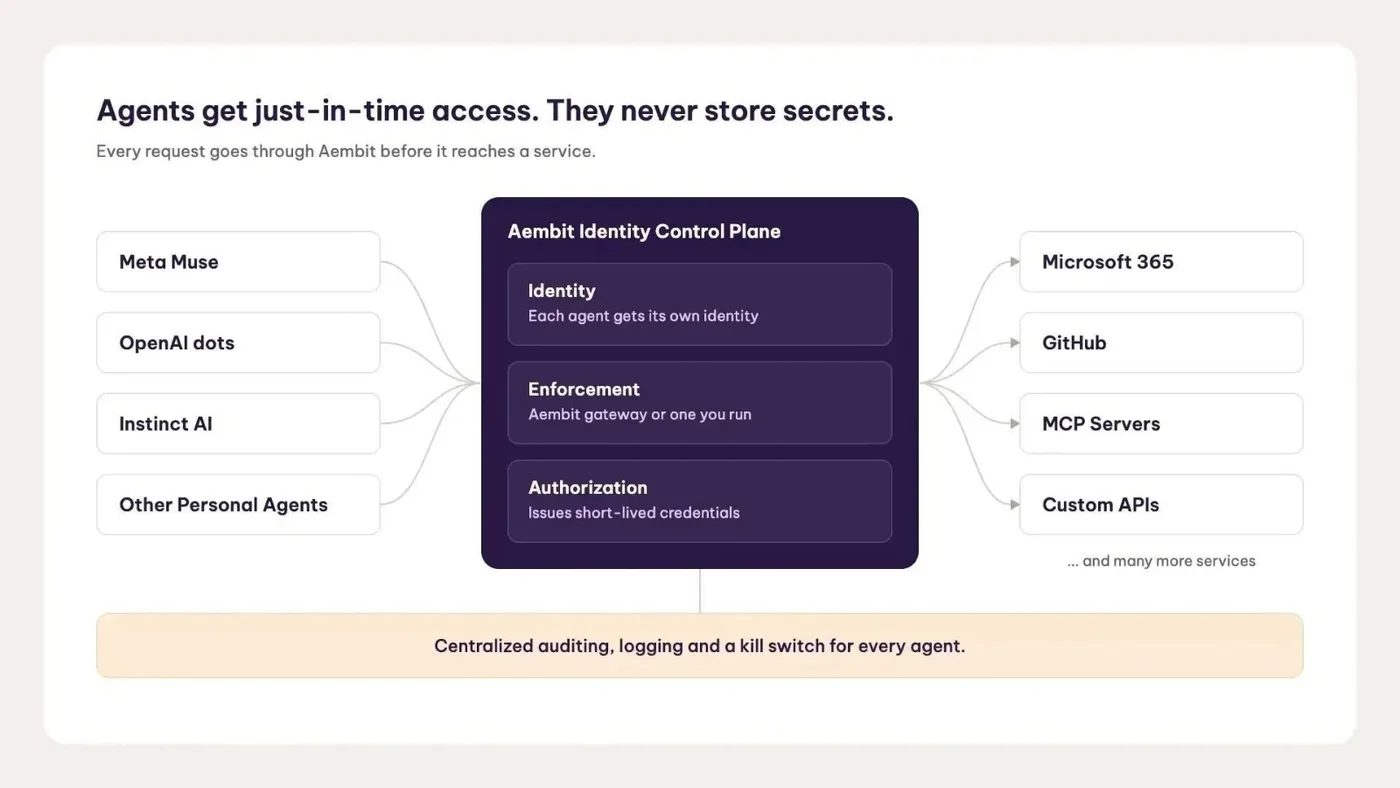
- Thiết lập quyền hạn tối thiểu: Chỉ cấp quyền truy cập repository cần thiết cho các tài khoản AI, tránh việc cấp quyền Admin hoặc Write trên toàn bộ hệ thống.
- Kiểm soát cấu hình dự án: Đảm bảo các tệp cấu hình (như .github/workflows) được bảo vệ và không cho phép AI tự động thay đổi các thiết lập bảo mật quan trọng.
- Giám sát hành vi AI: Sử dụng các giải pháp SIEM để theo dõi các lệnh CLI bất thường được thực thi bởi các tiến trình AI.
Dưới đây là ví dụ về quy tắc kiểm tra (Audit) các hành động bất thường từ AI trong môi trường CI/CD:
# Kiểm tra các thay đổi cấu hình repository bất thường từ AI bot user
grep -r "AI_BOT_USER" /var/log/github/audit.log | grep "workflow_update"
# Giám sát việc truy cập API key trong môi trường phát triển
find /home/dev/ -name ".env" -exec grep -l "AI_ACCESS_TOKEN" {} +
5. Kết luận
Việc Meta và Microsoft siết chặt sử dụng Claude AI phản ánh xu hướng tất yếu trong việc quản trị rủi ro và chi phí khi AI trở thành một phần không thể thiếu của quy trình phát triển phần mềm. Đối với các tổ chức, bài học rút ra là cần phải cân bằng giữa lợi ích của AI và việc thiết lập các hàng rào bảo mật vững chắc để ngăn chặn các cuộc tấn công nhắm vào chuỗi cung ứng phần mềm.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan