Phân tích rủi ro bảo mật từ tính năng Full Access trên Google Gemini Desktop
Google Gemini Desktop sắp ra mắt tính năng 'Full Access' cho phép AI tương tác sâu với hệ thống. Bài viết phân tích các rủi ro bảo mật, kịch bản tấn công và biện pháp phòng thủ.

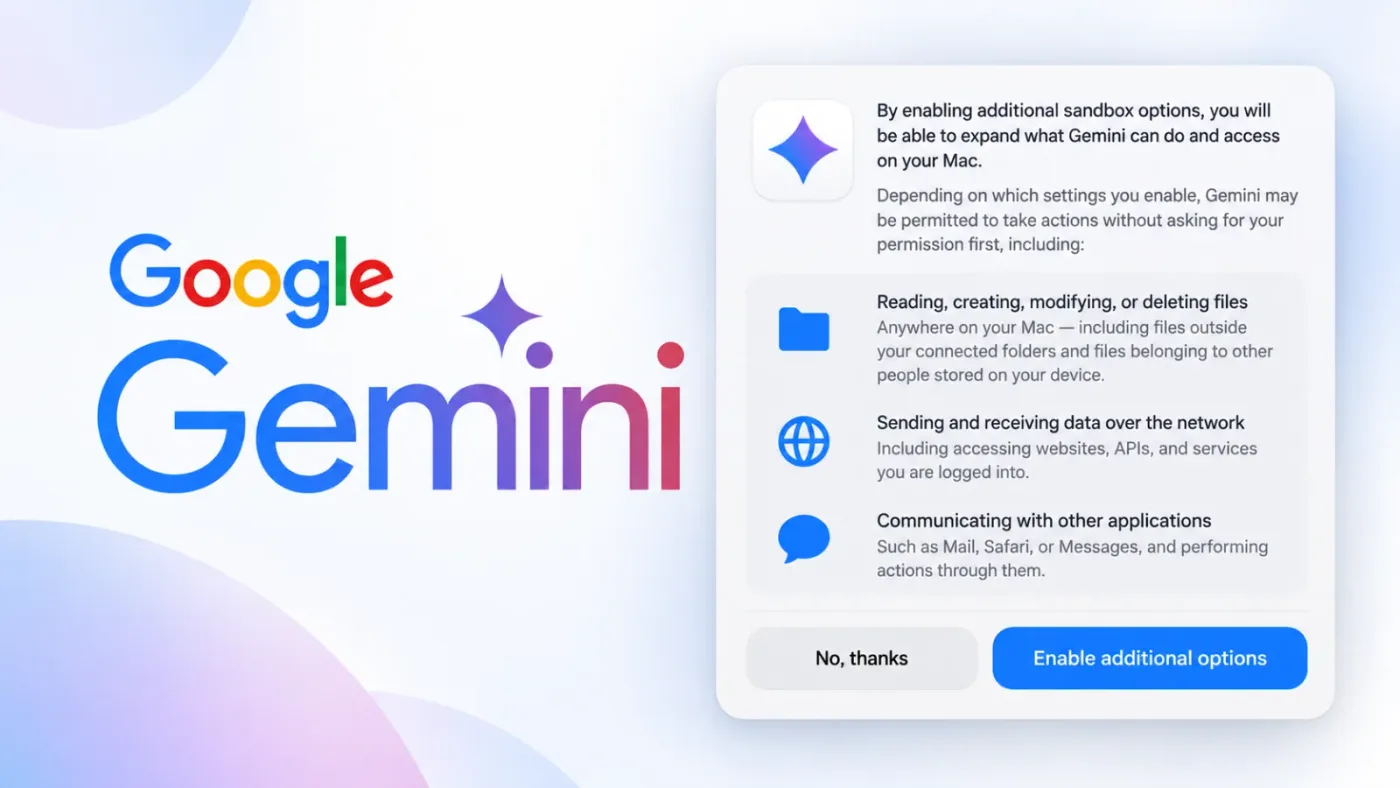
- Tính năng mới: Google Gemini Desktop đang thử nghiệm tùy chọn 'Additional sandbox options' cho phép AI truy cập toàn quyền (Full Access) vào hệ thống tệp, ứng dụng và mạng.
- Rủi ro tiềm ẩn: Việc cấp quyền không hạn chế biến AI thành mục tiêu tấn công cao cấp, dễ bị khai thác qua Prompt Injection hoặc các tệp tin độc hại.
- Cơ chế bảo mật: Google dự kiến áp dụng mô hình phân quyền theo tầng (tiered permission) để yêu cầu xác nhận người dùng đối với các hành động nhạy cảm.
- Khuyến nghị: Các tổ chức cần áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) và giám sát chặt chẽ quyền truy cập của các tác nhân AI trên thiết bị đầu cuối.
1. Bối cảnh & Tổng quan về Gemini Desktop
Trong nỗ lực nâng cao khả năng tự động hóa, Google đang phát triển tính năng 'Full Access' cho ứng dụng Gemini trên môi trường Desktop. Đây là một bước tiến quan trọng, chuyển đổi Gemini từ một trợ lý hội thoại đơn thuần thành một tác nhân AI (AI Agent) có khả năng thực thi các tác vụ phức tạp trực tiếp trên hệ điều hành, bao gồm đọc/ghi tệp tin, điều khiển ứng dụng và tương tác với các dịch vụ mạng.
Tuy nhiên, việc cấp quyền truy cập sâu vào môi trường cục bộ (local environment) đặt ra những thách thức lớn về an ninh mạng. Khi một ứng dụng AI có khả năng vượt ra ngoài phạm vi sandbox thông thường, nó vô tình trở thành một 'cửa ngõ' tiềm năng cho các cuộc tấn công khai thác quyền hạn (Privilege Escalation) hoặc đánh cắp dữ liệu nhạy cảm.
2. Phân tích Kỹ thuật & Chuỗi tấn công tiềm năng
Dưới góc độ kỹ thuật, tính năng này cho phép Gemini tương tác với các thành phần cốt lõi của hệ điều hành như macOS. Theo các phát hiện ban đầu, Gemini có thể đọc, tạo, sửa đổi hoặc xóa tệp tin ở bất kỳ đâu trên hệ thống, vượt xa các thư mục được kết nối mặc định.
2.1. Ma trận tấn công (MITRE ATT&CK Mapping)
Việc lạm dụng quyền hạn của AI Agent có thể được ánh xạ vào khung MITRE ATT&CK như sau:
- T1059 (Command and Scripting Interpreter): AI có thể bị thao túng để thực thi các lệnh hệ thống thông qua các ứng dụng được kết nối.
- T1204 (User Execution): Kẻ tấn công sử dụng các kỹ thuật lừa đảo (Social Engineering) để khiến người dùng ra lệnh cho AI thực hiện các hành động độc hại.
- T1548 (Abuse Elevation Control Mechanism): Lợi dụng quyền 'Full Disk Access' để vượt qua các rào cản bảo mật của hệ điều hành.
2.2. Kịch bản Prompt Injection
Một trong những mối đe dọa lớn nhất là Prompt Injection. Khi Gemini được phép duyệt web và tương tác với các ứng dụng như Mail hoặc Safari, một trang web độc hại có thể chứa các chỉ dẫn ẩn (hidden instructions) nhằm thao túng AI. Ví dụ, AI có thể bị lừa để đọc một tệp tin cấu hình nhạy cảm và gửi nội dung đó đến một máy chủ C2 (Command & Control) của kẻ tấn công.
⚠️ Cảnh báo quan trọng: AI Agent với quyền truy cập không hạn chế vào các phiên làm việc của trình duyệt (browser sessions) và ứng dụng nhắn tin là mục tiêu hàng đầu cho các cuộc tấn công đánh cắp token xác thực (Session Hijacking).
3. Dấu hiệu Nhận biết & Chỉ số IOCs
Mặc dù đây là tính năng chính thống, các đội ngũ SOC cần thiết lập các quy tắc giám sát để phát hiện hành vi bất thường từ tiến trình của Gemini.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tiến trình | Gemini.app / Google Gemini | Cần giám sát các hành vi gọi API hệ thống bất thường. |
| Hành vi | File System Access | Truy cập vào các thư mục hệ thống hoặc tệp tin nhạy cảm (ví dụ: ~/.ssh, ~/Library/Keychains). |
| Mạng | Outbound Connections | Kết nối đến các domain lạ hoặc IP không xác định trong khi đang thực hiện tác vụ AI. |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các hành vi lạm dụng quyền hạn của AI, các kỹ sư bảo mật có thể sử dụng các truy vấn SIEM hoặc EDR. Dưới đây là ví dụ về logic phát hiện hành vi truy cập tệp tin bất thường:
# Ví dụ truy vấn giả định trên EDR để phát hiện Gemini truy cập tệp nhạy cảm:
process_name: "Gemini" AND file_path: "/Users/*/Library/Keychains/*" OR file_path: "/Users/*/.ssh/*"
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để giảm thiểu rủi ro, các tổ chức và người dùng cá nhân cần tuân thủ các nguyên tắc bảo mật nghiêm ngặt:
- Áp dụng Least Privilege: Chỉ cấp quyền 'Full Access' cho các ứng dụng AI khi thực sự cần thiết và trên các thiết bị không chứa dữ liệu nhạy cảm.
- Phân đoạn hệ thống: Sử dụng các máy ảo (Virtual Machines) hoặc môi trường cô lập để chạy các tác vụ AI có quyền truy cập sâu.
- Giám sát chặt chẽ: Theo dõi nhật ký (logs) của hệ điều hành để phát hiện các hành động sửa đổi tệp tin hoặc kết nối mạng bất thường từ tiến trình Gemini.
- Cập nhật bản vá: Luôn cập nhật phiên bản mới nhất của hệ điều hành và ứng dụng để tận dụng các cơ chế kiểm soát quyền truy cập (như Full Disk Access controls trên macOS) mà Apple đang liên tục cải tiến.
Việc tích hợp AI vào quy trình làm việc là xu thế tất yếu, nhưng an ninh mạng phải luôn đi trước một bước. Các tổ chức cần đánh giá kỹ lưỡng rủi ro trước khi cho phép các tác nhân AI có quyền truy cập vào hạ tầng dữ liệu quan trọng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan