Phân tích kỹ thuật: Chiến dịch rửa tiền 1,5 tỷ USD của Lazarus Group qua Bybit
Chuyên gia bảo mật ZachXBT thâm nhập mạng lưới rửa tiền của Lazarus Group sau vụ hack Bybit 1,5 tỷ USD, phơi bày các kỹ thuật tẩu tán tài sản số tinh vi.

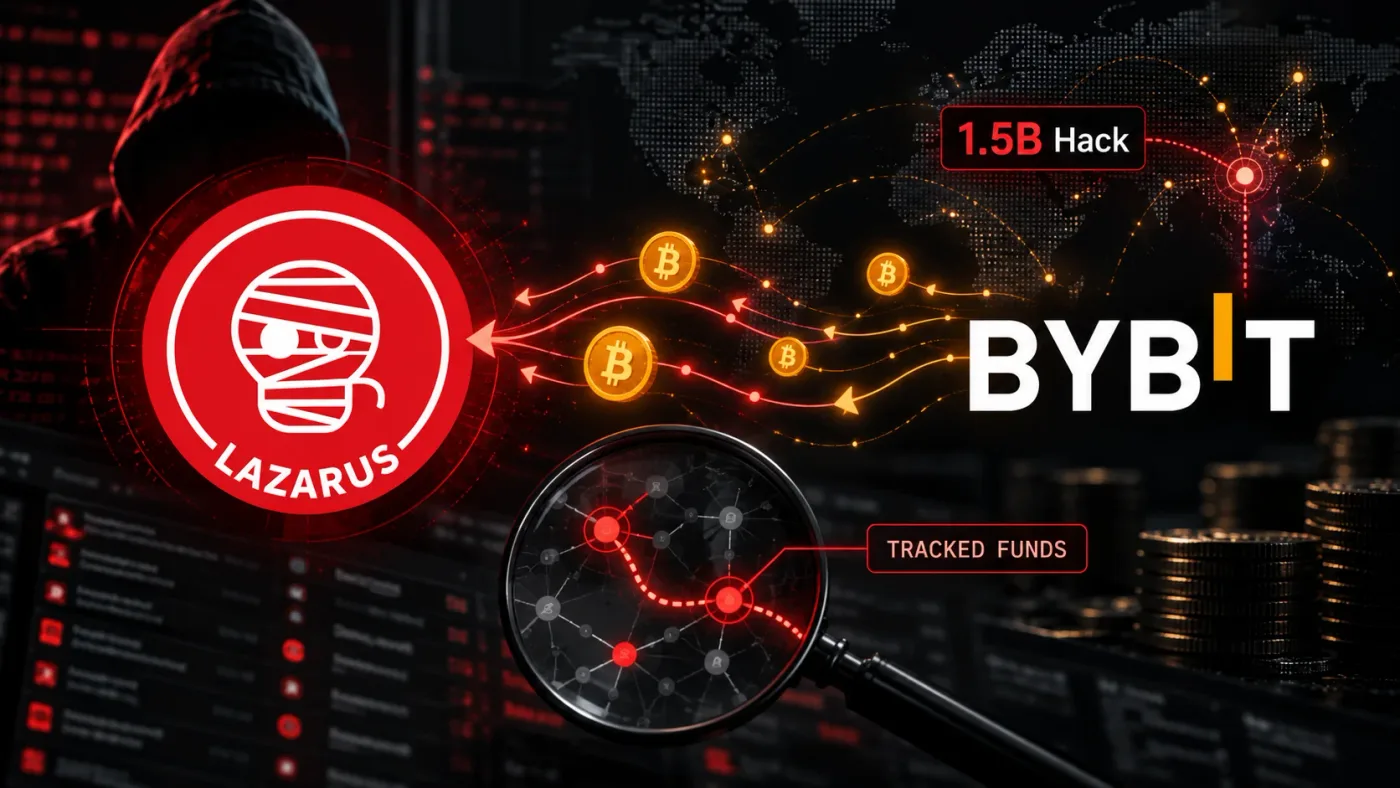
- Phát hiện đột phá: Nhà nghiên cứu độc lập ZachXBT đã thâm nhập thành công vào một mạng lưới rửa tiền có tổ chức tại Trung Quốc, được cho là mắt xích quan trọng của nhóm APT Lazarus.
- Quy mô thiệt hại: Chiến dịch này liên quan đến vụ tấn công sàn giao dịch Bybit với thiệt hại lên tới 1,5 tỷ USD, cùng nhiều vụ khai thác khác với tổng giá trị rửa tiền ước tính hơn 1 tỷ USD.
- Kỹ thuật điều tra: Sử dụng phương pháp đóng giả khách hàng (Undercover) kết hợp với phân tích On-chain để truy vết dòng tiền qua nhiều mạng lưới blockchain như Bitcoin, Ethereum, Solana và Tron.
- Kết quả thực thi: Cung cấp dữ liệu tình báo giúp các đơn vị chức năng và Tether thực hiện phong tỏa hàng triệu USD tài sản bất hợp pháp.
1. Bối cảnh và Tổng quan về Chiến dịch
Vụ tấn công sàn giao dịch Bybit vào tháng 2 năm 2025 đã gây chấn động cộng đồng tài chính phi tập trung (DeFi) với thiệt hại ước tính 1,5 tỷ USD. FBI đã nhanh chóng đưa ra cảnh báo vào ngày 26 tháng 2 năm 2025, gán nhãn chiến dịch này cho nhóm tin tặc khét tiếng từ Triều Tiên dưới tên gọi TraderTraitor. Các báo cáo tình báo cho thấy tài sản bị đánh cắp đã được phân tán qua hàng ngàn địa chỉ ví trên nhiều blockchain khác nhau nhằm mục đích che giấu dấu vết.
Nhà nghiên cứu bảo mật ZachXBT đã tiến hành một cuộc điều tra độc lập, thâm nhập vào mạng lưới rửa tiền có tổ chức tại Trung Quốc và Hồng Kông. Thông qua việc đóng giả khách hàng, nhà nghiên cứu đã tiếp cận được các đối tượng vận hành (operators) và thu thập được các bằng chứng kỹ thuật quan trọng, bao gồm các cuộc hội thoại riêng tư và dữ liệu giao dịch on-chain, giúp làm sáng tỏ cơ chế vận hành của các tổ chức tội phạm mạng này.
2. Phân tích Kỹ thuật và Chuỗi Tấn công (Kill Chain)
Dựa trên các dữ liệu thu thập được, quy trình rửa tiền của nhóm này tuân thủ một chuỗi các bước tinh vi nhằm vượt qua các hệ thống giám sát AML (Anti-Money Laundering) của các sàn giao dịch tập trung (CEX) và các giao thức DeFi.
2.1. Vector Tấn công và Kỹ thuật Rửa tiền
- T1059 (Command and Scripting Interpreter): Sử dụng các script tự động để điều phối dòng tiền qua hàng ngàn ví trung gian.
- T1588 (Obtain Capabilities): Mua lại hoặc thiết lập các tài khoản trên các nền tảng giao dịch để thực hiện hoán đổi (swap) tài sản.
- T1566 (Phishing/Social Engineering): Tiếp cận các dịch vụ rửa tiền thông qua các nhóm Telegram và Discord công khai.
Kỹ thuật chính được sử dụng là Chain Hopping, trong đó tài sản được chuyển đổi liên tục giữa các mạng lưới (Bitcoin, Ethereum, Solana, Tron) để làm đứt gãy chuỗi truy vết. Đối tượng vận hành, được xác định với biệt danh 'Jimmy Green', đã sử dụng các ví trung gian để nhận phí gas từ các địa chỉ liên quan trực tiếp đến vụ hack Bybit, tạo ra một mối liên kết kỹ thuật không thể chối cãi.
2.2. Mổ xẻ quy trình thâm nhập
Nhà nghiên cứu đã thực hiện các giao dịch thử nghiệm để xây dựng lòng tin với mạng lưới tội phạm:
# Quy trình thiết lập giao dịch thử nghiệm của nhà nghiên cứu: 1. Cấp vốn cho ví Ethereum mới với 349,700 USDC. 2. Thực hiện hoán đổi USDC sang USDT trên mạng lưới Tron. 3. Chấp nhận mức phí chênh lệch 5% để duy trì quyền truy cập vào mạng lưới.Việc khớp lệnh giữa các ảnh chụp màn hình hội thoại riêng tư và dữ liệu giao dịch trên THORChain đã cung cấp bằng chứng xác thực về sự liên quan giữa các đối tượng vận hành và dòng tiền bị đánh cắp.
3. Dấu hiệu Nhận biết và Bảng Chỉ số IOCs
Việc nhận diện các giao dịch liên quan đến nhóm TraderTraitor đòi hỏi sự kết hợp giữa giám sát on-chain và phân tích hành vi. Dưới đây là các chỉ số quan trọng đã được xác định trong quá trình điều tra:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên nhóm APT | Lazarus Group / TraderTraitor | Tác nhân đe dọa chính đứng sau vụ hack Bybit. |
| Mạng lưới blockchain | BTC, ETH, SOL, TRX | Các nền tảng được sử dụng để luân chuyển tài sản. |
| Tài sản bị phong tỏa | 442,000 USDT | Số tiền bị Tether đóng băng dựa trên tình báo on-chain. |
| Nền tảng giao dịch | THORChain | Nơi diễn ra các giao dịch hoán đổi tài sản lớn. |
4. Hướng dẫn Phát hiện và Săn tìm Mối đe dọa
Để phát hiện các hoạt động tương tự trong môi trường doanh nghiệp hoặc sàn giao dịch, các đội ngũ SOC cần tập trung vào việc giám sát các mẫu giao dịch bất thường:
- Giám sát ví liên kết: Thiết lập cảnh báo cho các ví nhận gas từ các địa chỉ đã được gắn nhãn (flagged) trong các vụ tấn công trước đó.
- Phân tích hành vi hoán đổi: Theo dõi các giao dịch có tần suất cao giữa các mạng lưới khác nhau (Cross-chain swaps) với giá trị lớn.
- Tích hợp Threat Intelligence: Sử dụng các API từ các nền tảng như Chainalysis hoặc Elliptic để kiểm tra độ uy tín của các địa chỉ ví trước khi thực hiện giao dịch.
5. Biện pháp Khắc phục và Khuyến nghị Phòng thủ
⚠️ Cảnh báo quan trọng: Việc phong tỏa tài sản chỉ là biện pháp tạm thời. Các tổ chức cần tăng cường cơ chế xác thực và giám sát thời gian thực để ngăn chặn dòng tiền ngay từ giai đoạn đầu.
Các tổ chức tài chính và sàn giao dịch cần thực hiện các biện pháp cứng hóa (Hardening) sau:
- Triển khai Zero Trust: Áp dụng mô hình Zero Trust trong quản lý ví nóng (Hot Wallets) và các khóa bí mật (Private Keys).
- Cơ chế phê duyệt đa tầng: Mọi giao dịch chuyển tiền lớn phải yêu cầu sự phê duyệt từ nhiều cấp quản lý và xác thực đa yếu tố (MFA).
- Hợp tác chia sẻ thông tin: Tham gia vào các mạng lưới chia sẻ thông tin tình báo an ninh mạng (như CISA) để cập nhật kịp thời các chỉ số IOCs mới nhất từ các chiến dịch của Lazarus Group.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan