Phân tích chuyên sâu mã độc Cling Botnet lợi dụng lỗ hổng Realtek SDK
Khám phá cơ chế vận hành của Cling Botnet, một mối đe dọa mạng mới lợi dụng giao thức STUN để điều khiển từ xa thông qua các lỗ hổng RCE nghiêm trọng trên thiết bị IoT.

- Mối đe dọa: Cling Botnet đang tích cực khai thác các lỗ hổng RCE trên thiết bị IoT, đặc biệt là Realtek Jungle SDK.
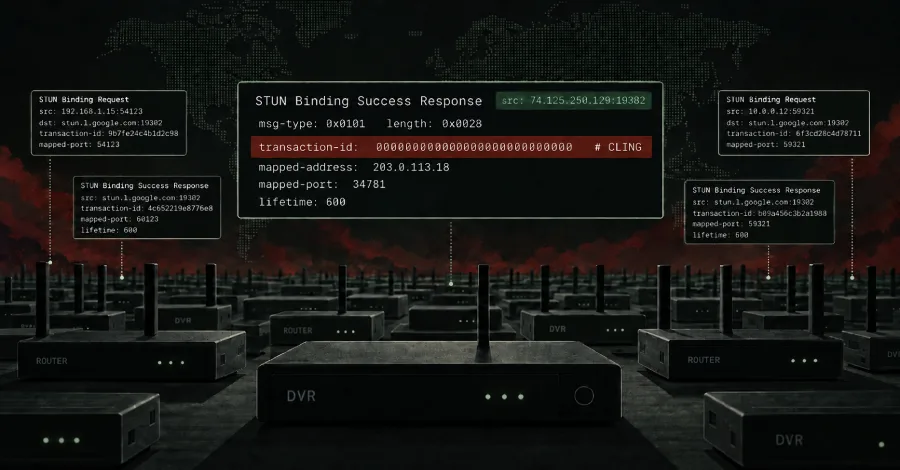
- Cơ chế C2 độc đáo: Sử dụng giao thức STUN để ẩn giấu lưu lượng điều khiển, giả mạo các phản hồi hợp lệ từ dịch vụ của Google.
- Phạm vi ảnh hưởng: Hàng loạt thiết bị router và DVR từ nhiều nhà cung cấp bị tấn công thông qua chuỗi lỗ hổng CVE-2021-35394 và các biến thể khác.
1. Bối cảnh & Tổng quan về chiến dịch Cling Botnet
Trong thời gian gần đây, các nhà nghiên cứu an ninh mạng đã ghi nhận sự gia tăng đột biến trong các nỗ lực khai thác lỗ hổng bảo mật nghiêm trọng trên Realtek Jungle SDK. Chiến dịch này tập trung vào việc triển khai một loại mã độc botnet mới có tên là Cling. Điểm đáng chú ý của Cling không nằm ở kỹ thuật lây nhiễm truyền thống, mà ở cách thức nó tái sử dụng giao thức STUN (Session Traversal Utilities for NAT) để thiết lập kênh Command-and-Control (C2) cực kỳ tinh vi.
Mã độc này không chỉ nhắm vào một lỗ hổng duy nhất mà còn tích hợp sẵn logic khai thác cho nhiều lỗ hổng RCE khác nhau trên các thiết bị router và DVR. Việc sử dụng hạ tầng STUN công cộng giúp kẻ tấn công che giấu lưu lượng độc hại dưới vỏ bọc của các hoạt động NAT-traversal hợp lệ, gây khó khăn lớn cho các hệ thống giám sát mạng truyền thống.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Dựa trên khung MITRE ATT&CK, Cling Botnet thực hiện chuỗi tấn công bao gồm các giai đoạn: Khai thác lỗ hổng (T1190), Thực thi mã từ xa (T1059), và Duy trì sự hiện diện (T1543). Dưới đây là danh sách các lỗ hổng mà mã độc này nhắm tới:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE-2021-35394 | Realtek Jungle SDK RCE | Lỗ hổng nghiêm trọng (CVSS 9.8) |
| CVE-2014-8361 | Realtek SDK RCE | Khai thác thực thi mã từ xa |
| CVE-2016-10372 | Eir D1000 Router RCE | Lỗ hổng thực thi lệnh |
| CVE-2016-20016 | MVPower CCTV DVR RCE | Lỗ hổng thực thi lệnh |
| CVE-2023-26801 | LB-LINK Router RCE | Lỗ hổng thực thi lệnh |
| CVE-2023-41011 | FiberHome/China Mobile RCE | Lỗ hổng thực thi lệnh |
| CVE-2024-3721 | TBK DVR RCE | Lỗ hổng thực thi lệnh |
| CVE-2025-34037 | Linksys RCE | Lỗ hổng thực thi lệnh |
Sau khi xâm nhập thành công, mã độc thực hiện kiểm tra sự tồn tại của chính nó bằng cách bind socket vào cổng 33957. Nếu thành công, nó sẽ sao chép tệp tin vào các đường dẫn hệ thống như /root/.cling hoặc /usr/local/bin/.cling. Để duy trì sự hiện diện (persistence), mã độc tự động ghi đè vào các tệp cấu hình khởi động như /etc/inittab, /etc/init.d/rcS hoặc thay thế tệp nhị phân wget hợp lệ bằng phiên bản độc hại.
3. Cơ chế C2 dựa trên giao thức STUN
Cling sử dụng một quy trình 4 bước để giao tiếp với máy chủ điều khiển:
- Gửi yêu cầu: Gửi STUN Binding Request tới danh sách 13 máy chủ STUN cứng trong mã nguồn mỗi 5 giây.
- Ghi nhận phản hồi: Lưu trữ thông tin IP công cộng và cổng được trả về từ các máy chủ STUN.
- Đăng ký bot: Gửi gói tin UDP tùy chỉnh chứa thông tin thiết bị và tag lây nhiễm tới máy chủ C2.
- Nhận lệnh: Lắng nghe các gói tin UDP có chứa lệnh điều khiển được nhúng trong trường Transaction ID của giao thức STUN.
⚠️ Cảnh báo quan trọng: Kẻ tấn công đã lợi dụng địa chỉ IP 74.125.250.129 (tương ứng với stun.l.google.com) để làm giả các phản hồi lệnh, khiến lưu lượng độc hại trông giống như các tương tác hợp lệ với dịch vụ của Google.
4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa
Để phát hiện sự hiện diện của Cling trong mạng nội bộ, các kỹ sư SOC cần tập trung vào các hành vi bất thường của giao thức STUN:
# Kiểm tra các kết nối STUN có Transaction ID bất thường (toàn số 0) Các quy tắc phát hiện nên tập trung vào việc giám sát các gói tin UDP gửi tới các máy chủ STUN công cộng nhưng có cấu trúc payload không tuân thủ RFC 5389. Đặc biệt, cần chú ý đến các tiến trình lạ chạy dưới quyền root hoặc các tệp tin ẩn trong thư mục /usr/local/bin/.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để bảo vệ hệ thống trước các cuộc tấn công này, quản trị viên cần thực hiện các bước sau:
- Cập nhật Firmware: Kiểm tra và áp dụng các bản vá mới nhất từ nhà sản xuất cho các thiết bị router và DVR, đặc biệt là các thiết bị sử dụng Realtek SDK.
- Hardening hệ thống: Vô hiệu hóa các dịch vụ không cần thiết, đóng các cổng quản trị từ xa (Telnet/SSH) đối với mạng WAN.
- Giám sát lưu lượng: Thiết lập quy tắc Firewall để chặn các kết nối UDP bất thường tới các máy chủ STUN không xác định hoặc các kết nối có dấu hiệu bất thường từ các thiết bị IoT.
- Tham khảo thêm: Xem chi tiết về các lỗ hổng tại NVD (National Vulnerability Database) để nắm bắt thông tin chi tiết về từng mã CVE.
Chỉ số Tấn công & Dữ liệu Tình báo Mối đe dọa (Threat IOCs)
14 indicatorsDữ liệu phục vụ giám sát SIEM, lọc IP Firewall, phân tích mã độc & điều tra sự cố (DFIR)
| Loại | Chỉ số (Indicator Value) | Ghi chú & Bối cảnh | TLP | Sao chép |
|---|---|---|---|---|
| CVE | CVE-2021-35394 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2014-8361 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2016-10372 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2016-20016 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2023-26801 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2023-41011 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2024-3721 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| CVE | CVE-2025-34037 | Mã định danh lỗ hổng bảo mật | TLP:GREEN | |
| IPv4 C2 | 145.249.115.184 | Địa chỉ IP máy chủ C2 / Tấn công | TLP:GREEN | |
| IPv4 C2 | 112.151.157.222 | Địa chỉ IP máy chủ C2 / Tấn công | TLP:GREEN | |
| IPv4 C2 | 192.170.240.137 | Địa chỉ IP máy chủ C2 / Tấn công | TLP:GREEN | |
| IPv4 C2 | 23.81.40.193 | Địa chỉ IP máy chủ C2 / Tấn công | TLP:GREEN | |
| IPv4 C2 | 147.185.221.129 | Địa chỉ IP máy chủ C2 / Tấn công | TLP:GREEN | |
| IPv4 C2 | 74.125.250.129 | Địa chỉ IP máy chủ C2 / Tấn công | TLP:GREEN |
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan