Phân tích chiến dịch ClickFix: Khi CAPTCHA giả mạo trở thành vũ khí phát tán mã độc
Chiến dịch ClickFix đang lợi dụng lòng tin của người dùng vào các thông báo bảo mật giả mạo để thực thi mã độc thông qua bộ nhớ đệm trình duyệt, bỏ qua các cơ chế bảo vệ truyền thống.

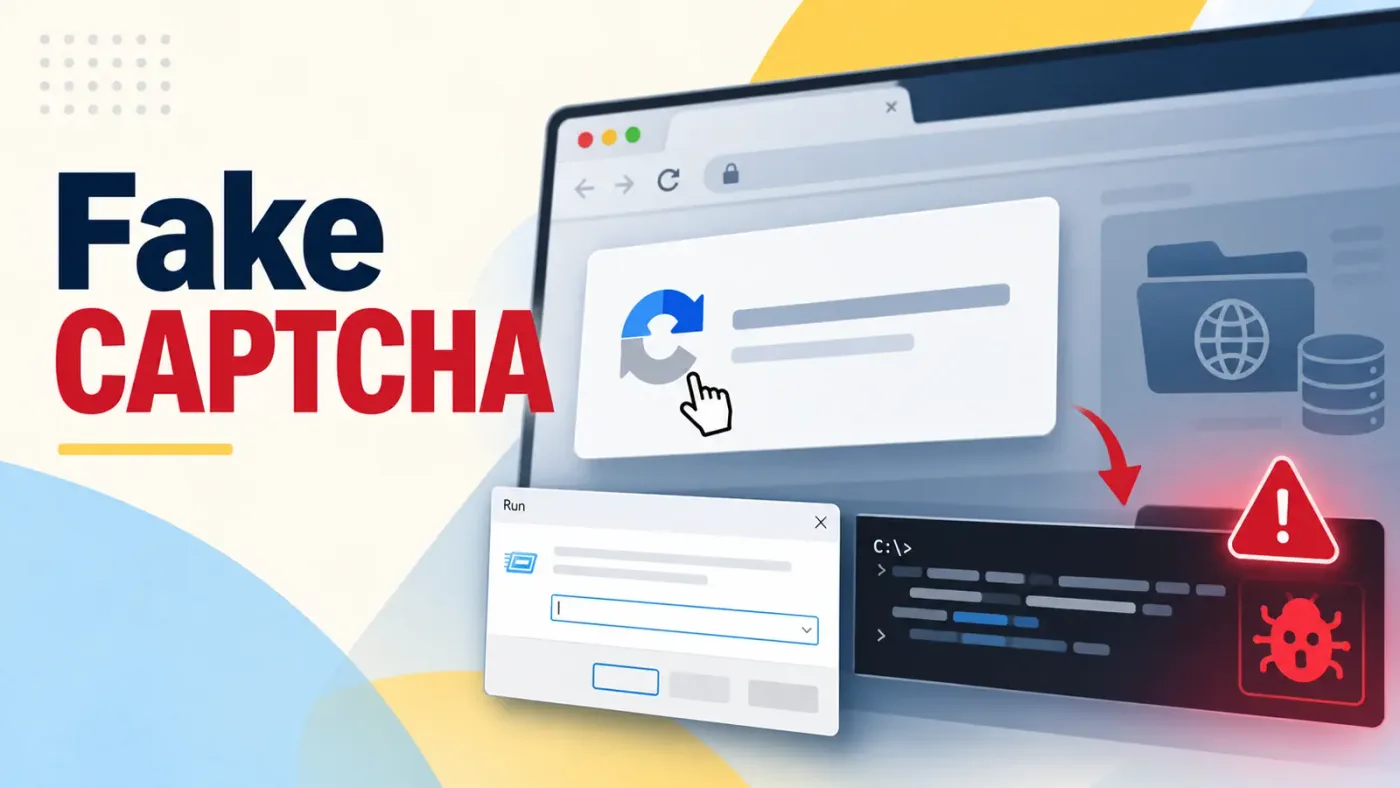
- Cơ chế tấn công: Kẻ tấn công sử dụng kỹ thuật 'cache smuggling', giấu payload VBScript dưới dạng tệp tin giả mạo (PNG) trong bộ nhớ đệm trình duyệt.
- Vector khai thác: Lừa người dùng thực thi lệnh thông qua Windows Run (Win+R), biến người dùng thành tác nhân vô tình kích hoạt mã độc.
- Mục tiêu: Đánh cắp thông tin xác thực (credentials) và thiết lập quyền truy cập bền vững (persistence) thông qua PowerShell và Python.
- Phạm vi: Chiến dịch nhắm vào các trình duyệt phổ biến, lợi dụng sự thiếu cảnh giác đối với các yêu cầu xác thực CAPTCHA bất thường.
1. Bối cảnh & Tổng quan về chiến dịch ClickFix
Chiến dịch ClickFix đại diện cho một bước tiến mới trong kỹ thuật tấn công dựa trên sự thao túng tâm lý người dùng (Social Engineering). Thay vì sử dụng các tệp tin tải xuống trực tiếp (Direct Download) dễ bị các giải pháp EDR/Antivirus phát hiện, kẻ tấn công đã chuyển hướng sang việc lợi dụng bộ nhớ đệm (Browser Cache) để lưu trữ các thành phần độc hại. Microsoft Threat Intelligence đã xác định một cụm các trang web bị xâm nhập, nơi người dùng bị dẫn dụ thực hiện các thao tác 'sửa lỗi' hoặc 'xác thực CAPTCHA' giả mạo.
Điểm mấu chốt của chiến dịch này là việc ép buộc người dùng mở hộp thoại Windows Run (Win+R) và dán một đoạn mã lệnh được chuẩn bị sẵn. Hành động này vô tình cho phép kẻ tấn công thực thi các lệnh hệ thống với quyền của người dùng hiện tại, bỏ qua các kiểm soát bảo mật tập trung vào việc tải xuống tệp tin từ Internet.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Dựa trên khung MITRE ATT&CK, chiến dịch này thể hiện sự kết hợp tinh vi giữa kỹ thuật T1204.002 (User Execution: Malicious File) và T1059.001 (Command and Scripting Interpreter: PowerShell). Quy trình tấn công diễn ra theo các giai đoạn sau:
Giai đoạn 1: Chuẩn bị & Lưu trữ (Staging)
Kẻ tấn công không tải xuống mã độc ngay lập tức. Thay vào đó, chúng lợi dụng cơ chế lưu trữ của trình duyệt để 'nhúng' các tệp tin VBScript vào bộ nhớ đệm dưới dạng các tệp tin hình ảnh (ví dụ: PNG). Điều này giúp vượt qua các bộ lọc lưu lượng mạng dựa trên nội dung tệp tin tại thời điểm tải trang.
Giai đoạn 2: Thực thi thông qua người dùng (Execution)
Khi người dùng dán lệnh vào hộp thoại Windows Run, một tiến trình cmd.exe sẽ được khởi tạo. Lệnh này có nhiệm vụ quét các tệp tin trong thư mục bộ nhớ đệm của trình duyệt (như Firefox Profile), so sánh kích thước tệp tin với giá trị định sẵn để xác định đúng tệp tin chứa mã độc. Sau đó, tệp tin này được sao chép ra thư mục tạm (%LOCALAPPDATA%\Temp\t.vbs) và thực thi thông qua wscript.exe.
Giai đoạn 3: Leo thang & Duy trì (Persistence)
Sau khi thực thi, mã độc sử dụng WMI (Windows Management Instrumentation) để thu thập thông tin thiết bị, tải xuống các payload PowerShell bổ sung, và thực hiện biên dịch mã .NET bằng csc.exe. Để duy trì sự hiện diện, kẻ tấn công thay đổi chính sách thực thi PowerShell sang Bypass, giải nén các thành phần Python và thiết lập một Scheduled Task để chạy mã độc thông qua pythonw.exe.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc phát hiện chiến dịch này đòi hỏi sự giám sát chặt chẽ các tiến trình con bất thường từ wscript.exe, powershell.exe và các hoạt động truy cập vào thư mục bộ nhớ đệm trình duyệt.
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | cocojambo[.]us[.]com | Nguồn tải xuống PowerShell script ban đầu |
| Domain | capsysnet[.]vg | Nguồn tải payload giai đoạn tiếp theo |
| Domain | ciliabula[.]cc | Địa chỉ C2 cho các kết nối outbound |
| File Path | %LOCALAPPDATA%\Temp\t.vbs | Tệp tin VBScript tạm thời được giải mã |
| Executable | pythonw.exe | Trình thông dịch Python không cửa sổ dùng cho persistence |
| Registry | RunMRU | Dấu vết các lệnh đã nhập vào hộp thoại Run |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để săn tìm mối đe dọa này trong môi trường doanh nghiệp, các chuyên gia SOC có thể áp dụng các truy vấn dựa trên hành vi. Dưới đây là ví dụ về logic phát hiện:
# Phát hiện tiến trình wscript.exe thực thi từ thư mục Temp với tham số bất thường 1. Giám sát các tiến trình con của cmd.exe thực hiện lệnh tìm kiếm trong thư mục Profile trình duyệt 2. Theo dõi các thay đổi chính sách PowerShell (ExecutionPolicy Bypass) 3. Kiểm tra các Scheduled Task mới tạo có gọi pythonw.exe hoặc các trình thông dịch script5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
⚠️ Cảnh báo quan trọng: Tuyệt đối không thực hiện bất kỳ lệnh nào được yêu cầu từ các trang web lạ, đặc biệt là các lệnh yêu cầu mở Windows Run, PowerShell hoặc Terminal. CAPTCHA hợp lệ luôn được xử lý nội bộ trong trình duyệt.
- Hardening hệ thống: Thiết lập chính sách GPO để hạn chế quyền thực thi của
wscript.exevàcscript.exetrong môi trường người dùng cuối. - Cấu hình PowerShell: Bật tính năng Script Block Logging (Event ID 4104) để ghi lại toàn bộ nội dung lệnh PowerShell được thực thi.
- Bảo mật mạng: Triển khai các giải pháp Web Protection để chặn kết nối tới các domain độc hại đã xác định trong bảng IOCs.
- Giám sát EDR: Thiết lập cảnh báo cho các hành vi:
cmd.exetruy cập vào thư mụcAppData\Mozilla\Firefox\Profiles, hoặcwscript.exekhởi chạy tệp tin từ thư mụcTemp.
Việc hiểu rõ chuỗi tấn công 'cache smuggling' giúp các đội ngũ bảo mật chuyển dịch từ việc chỉ dựa vào các cảnh báo tải xuống tệp tin sang việc giám sát hành vi thực thi lệnh thực tế trên máy trạm. Đây là chìa khóa để ngăn chặn các chiến dịch tinh vi như ClickFix.
Chỉ số Tấn công & Dữ liệu Tình báo Mối đe dọa (Threat IOCs)
3 indicatorsDữ liệu phục vụ giám sát SIEM, lọc IP Firewall, phân tích mã độc & điều tra sự cố (DFIR)
| Loại | Chỉ số (Indicator Value) | Ghi chú & Bối cảnh | TLP | Sao chép |
|---|---|---|---|---|
| Domain | pathcocojambo.us.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | cocojambo.us.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | ciliabula.cc | Tên miền độc hại liên quan | TLP:GREEN |
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan