Chiến dịch GlassWorm: Tấn công chuỗi cung ứng qua tiện ích mở rộng VS Code
Phân tích chuyên sâu chiến dịch GlassWorm lợi dụng các tiện ích mở rộng VS Code giả mạo để phát tán mã độc, đe dọa trực tiếp đến môi trường phát triển phần mềm.

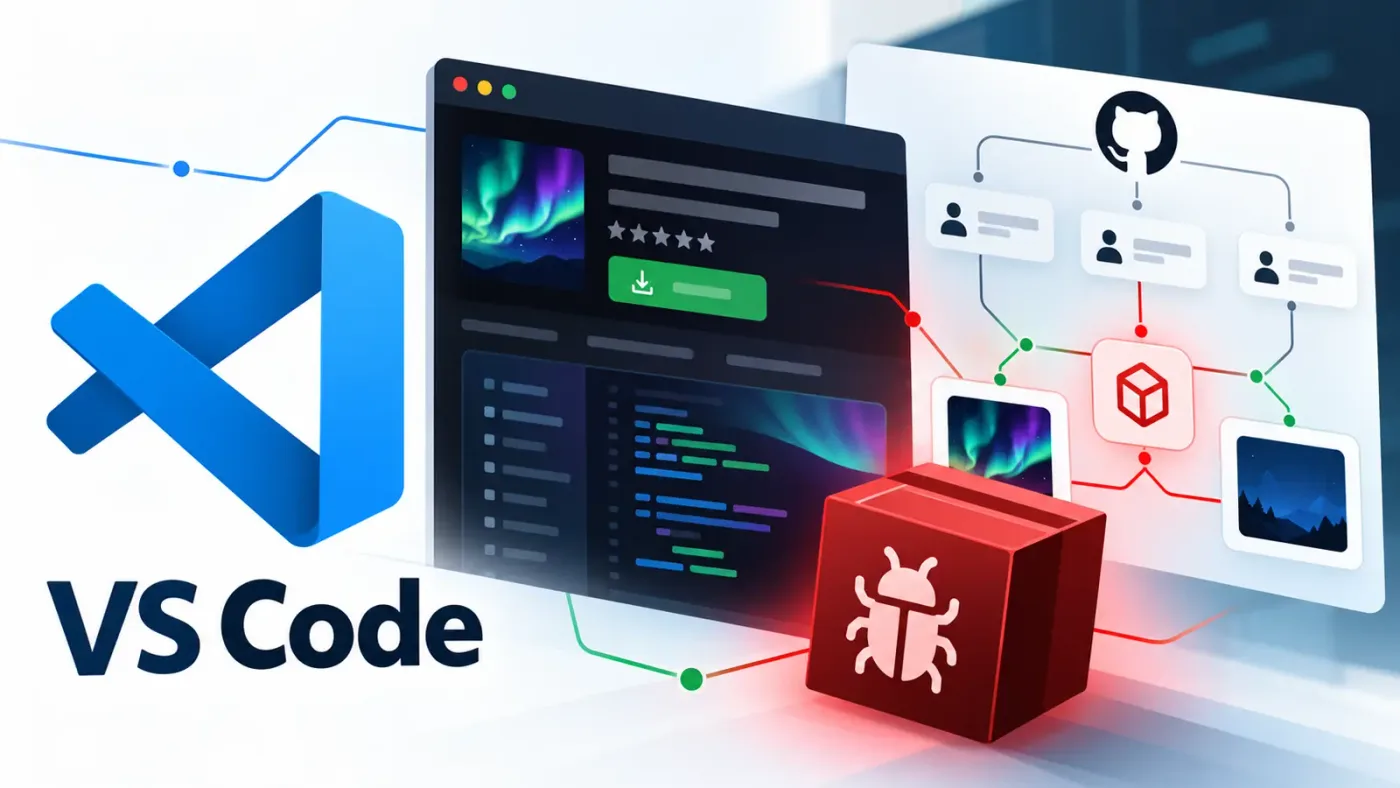
- Mối đe dọa: Chiến dịch GlassWorm đang nhắm mục tiêu vào các nhà phát triển thông qua việc phát tán các tiện ích mở rộng (extensions) độc hại trên Visual Studio Marketplace và Open VSX.
- Cơ chế tấn công: Sử dụng các theme VS Code giả mạo để ẩn giấu mã độc JavaScript, thực thi lệnh Windows từ xa và duy trì quyền truy cập bền vững.
- Kỹ thuật né tránh: Sử dụng kỹ thuật mã hóa AES-256-CBC, ẩn giấu payload bằng Unicode và sử dụng blockchain Solana để giải quyết hạ tầng C2 linh hoạt.
- Khuyến nghị: Kiểm tra kỹ danh sách tiện ích đã cài đặt, giám sát các tiến trình lạ và thực hiện rà soát bảo mật định kỳ trên máy trạm phát triển.
1. Bối cảnh & Tổng quan chiến dịch GlassWorm
Chiến dịch GlassWorm đã chuyển hướng tấn công vào chuỗi cung ứng phần mềm bằng cách biến các công cụ phát triển thành kênh phân phối mã độc. Kể từ tháng 10 năm 2025, các nhà nghiên cứu tại Socket.dev đã phát hiện một cụm các tiện ích mở rộng (extensions) độc hại được quảng bá dưới dạng các theme hấp dẫn cho Visual Studio Code (VS Code) trên cả Visual Studio Marketplace và Open VSX.
Việc xâm nhập vào máy trạm của nhà phát triển không chỉ dừng lại ở việc đánh cắp thông tin xác thực mà còn tạo ra các cửa ngõ (gateways) giá trị để kẻ tấn công thâm nhập sâu vào các kho lưu trữ mã nguồn (repositories), môi trường đám mây và các tài nguyên nhạy cảm khác của doanh nghiệp. Đây là một hình thức tấn công chuỗi cung ứng tinh vi, lợi dụng sự tin tưởng của người dùng đối với các nền tảng phân phối tiện ích chính thống.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Dựa trên khung MITRE ATT&CK, chiến dịch GlassWorm thể hiện các kỹ thuật tấn công phức tạp nhằm qua mặt các biện pháp kiểm soát an ninh truyền thống.
2.1. Cơ chế ẩn giấu và thực thi mã độc
Các tiện ích như Aurora Nocturne Night Theme đã che giấu một trình tải xuống (downloader) Windows bên trong gói phân phối. Mã nguồn JavaScript thực thi được làm xáo trộn (obfuscated) mạnh mẽ, nén vào một dòng duy nhất với dung lượng khoảng 59 KB và chứa payload được mã hóa bằng các ký tự Unicode ẩn.
Sau khi giải mã, tiện ích sẽ tải xuống nội dung từ máy chủ do kẻ tấn công kiểm soát, lưu một tệp lệnh Windows tạm thời và thực thi nó mà không hiển thị cửa sổ lệnh (T1059.003 - Command and Scripting Interpreter: Windows Command Shell). Sự khác biệt giữa mã nguồn công khai trên repository và gói cài đặt thực tế là lý do khiến việc kiểm tra mã nguồn tĩnh thường bỏ sót mối đe dọa này.
2.2. Kỹ thuật C2 linh hoạt qua Blockchain
Một biến thể khác là Cosmic Nebula Themes sử dụng cơ chế giải mã AES-256-CBC để giải mã JavaScript nhúng và thực thi ngay lập tức. Điểm đáng chú ý là việc sử dụng các bản ghi giao dịch trên blockchain Solana để xác định hạ tầng C2 tiếp theo. Điều này cho phép kẻ tấn công thay đổi vị trí tải xuống mà không cần phải phát hành phiên bản tiện ích mới, gây khó khăn cho việc chặn đứng bằng các quy tắc tường lửa tĩnh.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Dưới đây là các chỉ số IOCs quan trọng được trích xuất từ quá trình phân tích kỹ thuật:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 (Aurora Nocturne) | a276b76d3b00f302bb4dfb3690125c85ff472b16049c3c37476ac5e51096df07 | Gói VSIX/ZIP độc hại |
| SHA-256 (Cosmic Nebula) | 684c877a52d226d50584cb886ca8ec5bec6355d4de853f406734c79d5b387804 | Build Marketplace độc hại |
| Domain C2 | fingercakes4sale[.]store | Máy chủ phân phối payload |
| File tạm | %TEMP%\temp_batch.cmd | Script thực thi lệnh độc hại |
| Địa chỉ Solana | BjVeAjPrSKFiingBn4vZvghsGj9KCE8AJVtbc9S8o8SC | Dead-drop giải quyết hạ tầng |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các dấu hiệu xâm nhập, các đội ngũ SOC cần tập trung vào hành vi của tiến trình code.exe hoặc extensionHost.exe. Dưới đây là các quy tắc săn tìm mối đe dọa:
# Tìm kiếm các tiến trình con bất thường từ VS Code (PowerShell/CMD) 1. Get-Process | Where-Object {$_.ParentProcessId -eq (Get-Process code).Id} | Select-Object ProcessName, CommandLine 2. Giám sát các tệp tin .json trong thư mục người dùng có dấu hiệu bất thường (init.json) 3. Kiểm tra kết nối mạng từ các tiến trình VS Code tới các domain lạ hoặc địa chỉ IP không xác định5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
⚠️ Cảnh báo quan trọng: Việc gỡ bỏ tiện ích khỏi Marketplace không đồng nghĩa với việc các bản sao đã cài đặt trên máy trạm của bạn được làm sạch. Bạn cần thực hiện các bước sau:
- Kiểm kê tài sản: Rà soát toàn bộ các tiện ích mở rộng đã cài đặt trên VS Code và các trình soạn thảo tương thích.
- Giám sát hành vi: Sử dụng EDR để theo dõi các tiến trình con được khởi tạo bởi VS Code, đặc biệt là các lệnh
cmd.exehoặcpowershell.exe. - Phân tích cập nhật: Luôn kiểm tra các thay đổi trong các bản cập nhật tiện ích. Nếu một tiện ích theme yêu cầu quyền truy cập mạng hoặc thực thi script, đó là dấu hiệu đỏ (red flag).
- Hardening: Hạn chế quyền thực thi của người dùng trên các thư mục tạm (TEMP) và áp dụng chính sách Zero Trust đối với các công cụ phát triển.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công chuỗi cung ứng tại MITRE ATT&CK Framework để xây dựng chiến lược phòng thủ toàn diện.
Chỉ số Tấn công & Dữ liệu Tình báo Mối đe dọa (Threat IOCs)
2 indicatorsDữ liệu phục vụ giám sát SIEM, lọc IP Firewall, phân tích mã độc & điều tra sự cố (DFIR)
| Loại | Chỉ số (Indicator Value) | Ghi chú & Bối cảnh | TLP | Sao chép |
|---|---|---|---|---|
| sha256 | a276b76d3b00f302bb4dfb3690125c85ff472b16049c3c37476ac5e51096df07 | Mã băm SHA-256 mã độc | TLP:GREEN | |
| sha256 | 684c877a52d226d50584cb886ca8ec5bec6355d4de853f406734c79d5b387804 | Mã băm SHA-256 mã độc | TLP:GREEN |
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan