Phân tích xu hướng tấn công DDoS: 8.200 cuộc tấn công mỗi giờ trong Q3/2026
Báo cáo mới nhất từ Cloudflare tiết lộ sự gia tăng đột biến của các cuộc tấn công DDoS quy mô nhỏ, tần suất cao, gây áp lực lớn lên hệ thống phòng thủ tự động.

- Tần suất tấn công: Trung bình 8.200 cuộc tấn công DDoS lớp mạng diễn ra mỗi giờ trong quý 3 năm 2026.
- Thay đổi chiến thuật: Kẻ tấn công chuyển dịch từ các đợt lũ lưu lượng khổng lồ sang các đợt tấn công ngắn, cường độ cao để vượt qua hệ thống giám sát thủ công.
- Tác động hạ tầng: Các dịch vụ DDoS-for-hire (booter) đóng vai trò chủ chốt trong việc duy trì các đợt tấn công liên tục vào lĩnh vực phần mềm, giải trí và CNTT.
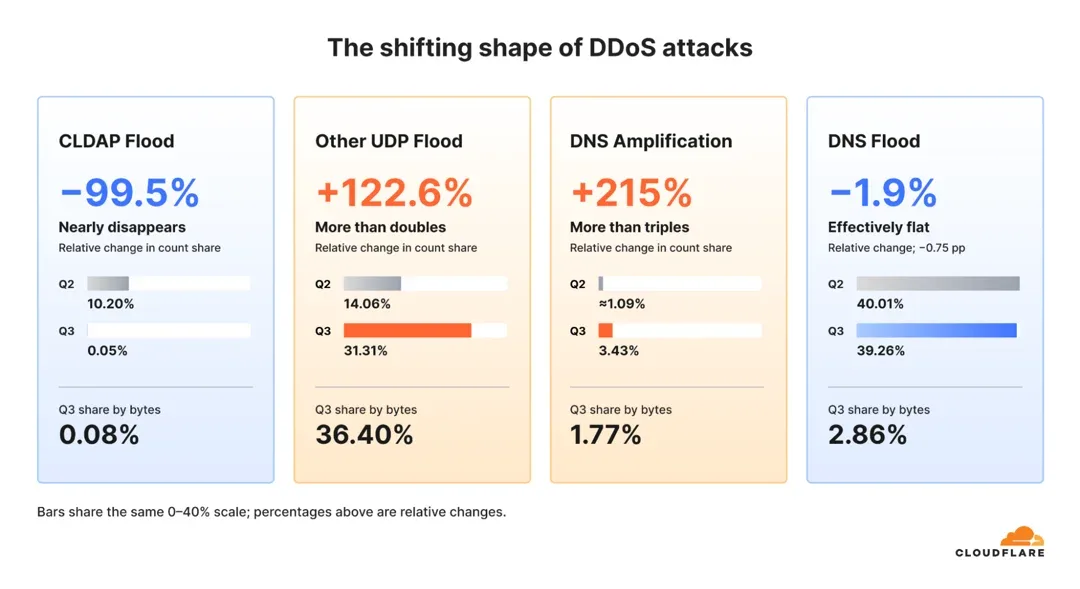
- Xu hướng kỹ thuật: Sự sụt giảm mạnh của CLDAP reflection trong khi các cuộc tấn công khuếch đại DNS (DNS amplification) và UDP flood tăng trưởng đáng kể.
Trong quý 3 năm 2026, các chuyên gia an ninh mạng đã ghi nhận một sự thay đổi đáng kể trong chiến thuật của tội phạm mạng. Theo báo cáo từ Cloudflare, trung bình có hơn 8.200 cuộc tấn công DDoS lớp mạng diễn ra mỗi giờ. Thay vì chỉ dựa vào các đợt lũ lưu lượng (traffic floods) kỷ lục, kẻ tấn công hiện nay ưu tiên các đợt tấn công ngắn, dồn dập nhằm làm gián đoạn dịch vụ trực tuyến một cách hiệu quả hơn.
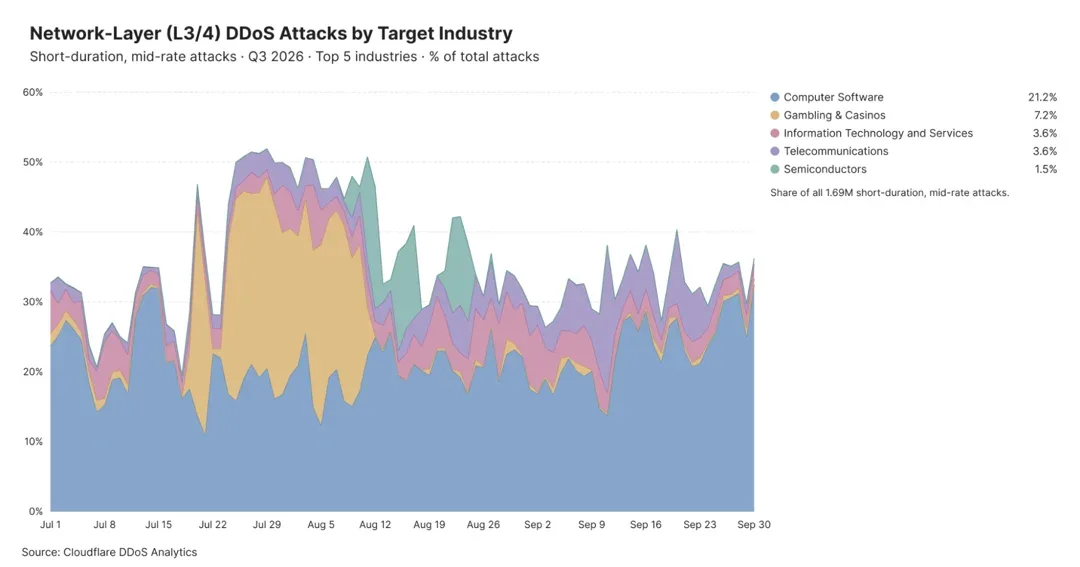
Phân tích xu hướng tấn công DDoS lớp mạng
Dữ liệu từ nhóm tình báo mối đe dọa Cloudforce One cho thấy trong giai đoạn từ tháng 7 đến tháng 9, hệ thống đã chặn đứng 18,2 triệu cuộc tấn công lớp mạng và 14,4 nghìn tỷ yêu cầu HTTP độc hại. Tổng lưu lượng được lọc qua mạng lưới Cloudflare lên tới 272,6 petabyte cho lớp mạng và 95,1 petabyte cho các cuộc tấn công HTTP.
So với cùng kỳ năm 2025, số lượng các cuộc tấn công lớp mạng đã tăng vọt 208%. Đáng chú ý, khoảng 96% các cuộc tấn công kết thúc trong vòng mười phút và 98% duy trì lưu lượng dưới một gigabit mỗi giây. Mặc dù quy mô nhỏ, nhưng các đợt tấn công này vẫn đủ sức làm tê liệt các máy chủ hoặc trang web không được bảo vệ đúng cách.
Thách thức đối với đội ngũ vận hành
Với đặc thù thời gian tấn công cực ngắn, các đội ngũ phản ứng sự cố (Incident Response) không thể dựa vào quy trình thủ công như xem xét cảnh báo và thay đổi bộ lọc. Việc phát hiện và lọc lưu lượng độc hại bắt buộc phải được tự động hóa hoàn toàn để đảm bảo tính sẵn sàng của dịch vụ.
Các dịch vụ DDoS-for-hire, hay còn gọi là booter, được xác định là nguyên nhân chính dẫn đến mô hình tấn công này. Các mục tiêu phổ biến bao gồm doanh nghiệp phần mềm, sòng bạc, cá cược và các công ty công nghệ thông tin.
Sự suy giảm của các cuộc tấn công quy mô lớn
Một điểm sáng trong báo cáo là sự sụt giảm đáng kể của các cuộc tấn công vượt ngưỡng một terabit mỗi giây. Số lượng các cuộc tấn công này đã giảm từ 805 trong quý 2 xuống còn 251 trong quý 3, tương đương mức giảm gần 69%. Các nhà nghiên cứu cho rằng điều này có thể liên quan đến các chiến dịch thực thi pháp luật gần đây.
Vào ngày 19 tháng 3, Bộ Tư pháp Hoa Kỳ đã công bố chiến dịch phối hợp chống lại cơ sở hạ tầng của các botnet như Aisuru, KimWolf, JackSkid và Mossad. Các mạng lưới này đã lây nhiễm hơn ba triệu thiết bị trên toàn thế giới, bao gồm router, camera và đầu ghi video kỹ thuật số (DVR). Mặc dù các nỗ lực này đã đạt được kết quả nhất định, nhưng mối đe dọa từ các botnet vẫn còn hiện hữu, đặc biệt là các biến thể liên quan đến Mirai.
Bảng tổng hợp các phương thức tấn công phổ biến
| Phương thức tấn công | Xu hướng thay đổi | Đặc điểm kỹ thuật |
|---|---|---|
| CLDAP Reflection | Giảm 99,5% | Lạm dụng dịch vụ thư mục, giả mạo địa chỉ nạn nhân. |
| DNS Amplification | Tăng 215% | Khai thác DNS resolver mở để khuếch đại phản hồi. |
| UDP Floods | Tăng từ 14,06% lên 31,31% | Gửi lượng lớn gói tin không cần bắt tay (handshake). |
Việc thay đổi phương thức tấn công cho thấy kẻ tấn công luôn tìm kiếm các lỗ hổng mới hoặc các giao thức dễ bị khai thác. Ví dụ, UDP flood trở nên phổ biến hơn do không yêu cầu bắt tay kết nối, cho phép kẻ tấn công gửi khối lượng lớn gói tin để tiêu thụ băng thông và tài nguyên máy chủ.
Khuyến nghị phòng thủ và chiến lược giảm thiểu
Để đối phó với các mối đe dọa này, các tổ chức cần triển khai các giải pháp bảo mật có khả năng xử lý cả các đợt tấn công ngắn lặp đi lặp lại và các đợt lũ lưu lượng kéo dài. Việc tham gia vào các cộng đồng chia sẻ dữ liệu mối đe dọa, như DDoS Botnet Threat Feed của Cloudflare, giúp các nhà cung cấp dịch vụ xác định các địa chỉ IP độc hại và hỗ trợ nỗ lực làm sạch botnet.
⚠️ Cảnh báo quan trọng: Các cuộc tấn công DDoS hiện nay không còn chỉ nhắm vào băng thông mà còn nhắm vào tài nguyên xử lý của ứng dụng. Việc cấu hình tường lửa ứng dụng web (WAF) và giới hạn tốc độ (rate limiting) là bắt buộc để ngăn chặn các cuộc tấn công HTTP tinh vi.
Cuối cùng, sự phối hợp giữa các nhà cung cấp dịch vụ mạng và cơ quan thực thi pháp luật là yếu tố then chốt để loại bỏ các thiết bị bị xâm nhập khỏi mạng lưới tấn công. Các doanh nghiệp cần đảm bảo hạ tầng của mình được bảo vệ bởi các hệ thống có khả năng tự động hóa phản ứng ở tốc độ máy (machine speed) để duy trì sự ổn định trước các mối đe dọa mạng ngày càng gia tăng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan