Báo cáo trạng thái gian lận quảng cáo 2026: Sự trỗi dậy của AI và các mối đe dọa mới
Nghiên cứu mới nhất về gian lận quảng cáo năm 2026 cho thấy 52% các chiến dịch độc hại đã tích hợp AI, cùng với sự gia tăng của các kịch bản iOS và lừa đảo qua tin nhắn.

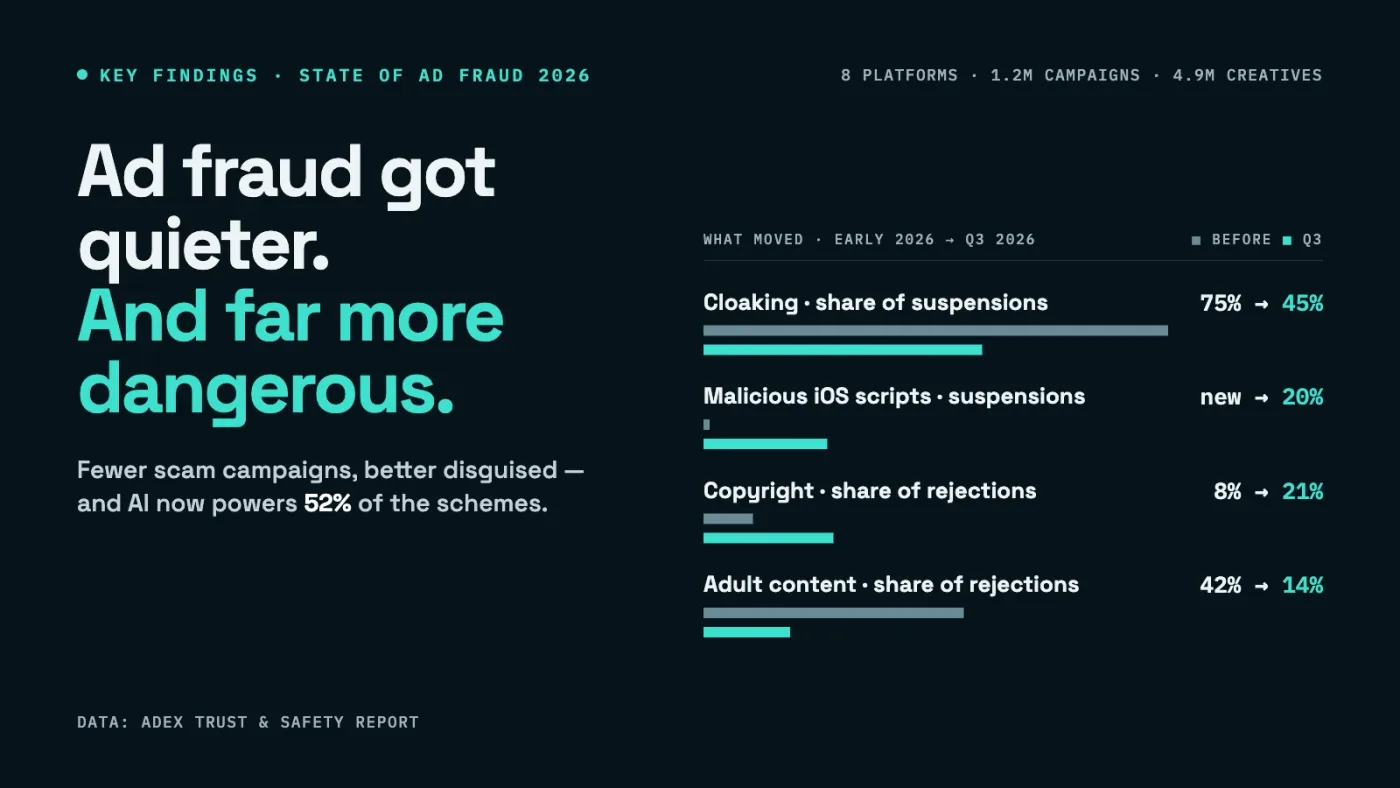
- Tích hợp AI: 52% các chiến dịch gian lận quảng cáo hiện nay sử dụng tài sản do AI tạo ra hoặc hỗ trợ, bao gồm deepfake và nội dung giả mạo thương hiệu.
- Thay đổi phương thức: Kỹ thuật che giấu (cloaking) đang giảm dần, nhường chỗ cho các kịch bản độc hại trên iOS và tấn công lừa đảo qua nền tảng nhắn tin (WhatsApp, Telegram).
- Chuyển dịch chiến lược: Các tác nhân đe dọa đang chuyển từ số lượng sang chất lượng, tập trung vào các chiến dịch tinh vi hơn thay vì spam hàng loạt.
- Dự báo 2027: Sự xuất hiện của các cuộc tấn công Prompt Injection nhắm vào AI Agents và sự bùng nổ của phần mềm scareware trên các thiết bị thông minh.
Tổng quan về bối cảnh gian lận quảng cáo năm 2026
Báo cáo "State of Ad Fraud 2026" từ nền tảng ADEX đã phác họa một bức tranh toàn cảnh về sự thay đổi mạnh mẽ trong kỹ thuật tấn công mạng nhắm vào hệ sinh thái quảng cáo trực tuyến. Dữ liệu được thu thập từ tháng 1 đến tháng 9 năm 2026 trên 1,2 triệu chiến dịch cho thấy các tác nhân đe dọa đã không còn phụ thuộc vào các phương thức truyền thống mà chuyển sang tận dụng sức mạnh của trí tuệ nhân tạo (AI) và các lỗ hổng trên nền tảng di động.
Sự thay đổi này không chỉ nằm ở công cụ mà còn ở tư duy vận hành. Các chiến dịch gian lận hiện nay được thiết kế tinh vi hơn, tập trung vào việc vượt qua các lớp kiểm duyệt tự động bằng cách mô phỏng hành vi người dùng thực tế thông qua bot AI, chiếm tới 64% trong số các chiến dịch có sự tham gia của AI.
Sự dịch chuyển của các kỹ thuật tấn công
Dữ liệu so sánh giữa năm 2025 và quý 3 năm 2026 cho thấy sự suy giảm đáng kể của kỹ thuật Cloaking (che giấu nội dung thực của quảng cáo để vượt qua bộ lọc). Thay vào đó, các mối đe dọa mới như kịch bản độc hại trên iOS và lừa đảo qua tin nhắn (Messenger Phishing) đang trở thành xu hướng chủ đạo.
| Loại hình tấn công | Tỷ trọng 2025/Q1 2026 | Tỷ trọng Q3 2026 | Tác động |
|---|---|---|---|
| Cloaking | ~75% | ~45% | Giảm dần do bị các hệ thống lọc phát hiện tốt hơn |
| Malicious iOS scripts | Không theo dõi | ~20% | Tấn công trực tiếp vào thiết bị người dùng |
| Copyright Infringement | 8% | 21% | Sử dụng thương hiệu giả mạo để lừa đảo |
| Messenger Phishing | N/A | Đang tăng mạnh | Sử dụng LLM để duy trì hội thoại lừa đảo |
Đáng chú ý, việc sử dụng các mô hình ngôn ngữ lớn (LLM) cho phép một người vận hành duy nhất có thể quản lý hàng trăm cuộc hội thoại lừa đảo cùng lúc trên các nền tảng như WhatsApp hoặc Telegram, tạo ra sự tin tưởng giả tạo cho nạn nhân thông qua các kịch bản được cá nhân hóa.
Chất lượng thay vì số lượng: Chiến lược mới của tội phạm mạng
Một phát hiện quan trọng từ báo cáo là số lượng chiến dịch bị từ chối đã giảm khoảng một phần ba sau quý 1 năm 2026. Điều này không có nghĩa là thị trường trở nên an toàn hơn, mà là các nhóm tội phạm mạng đã thay đổi chiến thuật. Thay vì phát tán hàng nghìn quảng cáo thô sơ, chúng tập trung vào các trang web giả mạo thương hiệu được thiết kế cực kỳ chuyên nghiệp.
Theo các chuyên gia, một trang web lừa đảo được xây dựng bài bản có khả năng gây thiệt hại lớn hơn nhiều so với hàng trăm quảng cáo rác thông thường. Điều này đặt ra thách thức lớn cho các đội ngũ an ninh mạng trong việc phát hiện các chiến dịch có độ tinh vi cao (High-Sophistication Fraud).
Dự báo xu hướng 2027 và khuyến nghị phòng thủ
Nhìn về tương lai, các nhà nghiên cứu bảo mật dự báo rằng ranh giới giữa bot và người mua sẽ ngày càng mờ nhạt. Các cuộc tấn công nhắm vào AI Agents thông qua kỹ thuật Prompt Injection sẽ trở thành một mối đe dọa thực tế, đòi hỏi các nền tảng quảng cáo phải nâng cấp hệ thống kiểm duyệt nội dung dựa trên ngữ cảnh thay vì chỉ dựa trên từ khóa.
⚠️ Cảnh báo quan trọng: Các tổ chức cần đặc biệt lưu ý đến sự gia tăng của phần mềm scareware trên các thiết bị TV thông minh và giao diện trợ lý AI. Việc triển khai các giải pháp giám sát lưu lượng truy cập dựa trên hành vi (Behavioral Analytics) là yêu cầu cấp thiết để phát hiện các bot AI giả dạng người dùng.
Để đối phó với các mối đe dọa này, các doanh nghiệp cần áp dụng mô hình Zero Trust trong việc xác thực các nguồn lưu lượng quảng cáo và tăng cường giám sát các tên miền bị nhiễm mã độc, vốn đã trở thành lý do hàng đầu dẫn đến việc từ chối chiến dịch từ quý 2 năm 2026 trở đi.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan