NIK C2: Mã độc khai thác OpenAI API để chiếm quyền điều khiển và đánh cắp dữ liệu
Các nhà nghiên cứu bảo mật vừa phát hiện NIK C2, một framework mã độc tinh vi sử dụng OpenAI API làm công cụ phân tích dữ liệu và thực thi lệnh từ xa trên Windows.

- Cơ chế tấn công: NIK C2 sử dụng OpenAI API để phân tích dữ liệu đánh cắp và thực thi lệnh, biến mô hình AI thành một phần của chuỗi tấn công.
- Khả năng nguy hiểm: Mã độc hỗ trợ hơn 52 lệnh, bao gồm keylogging, chiếm quyền điều khiển VNC, đánh cắp ví tiền điện tử và triển khai ransomware.
- Kỹ thuật né tránh: Sử dụng kỹ thuật patch AMSI, giả mạo tiến trình hệ thống (svchost.exe) và bypass UAC để duy trì sự hiện diện bền vững.
Một framework mã độc mới có tên gọi NIK C2 đang biến OpenAI API thành một công cụ đắc lực cho tội phạm mạng. Được phát triển dựa trên ngôn ngữ Go, đây là một chương trình truy cập từ xa (RAT) 64-bit dành cho Windows, có khả năng thực hiện các hành vi độc hại như đánh cắp mật khẩu, ghi lại thao tác bàn phím, chiếm quyền điều khiển màn hình và gửi dữ liệu thu thập được đến các mô hình AI để phân tích ngay trong cùng một phiên làm việc.
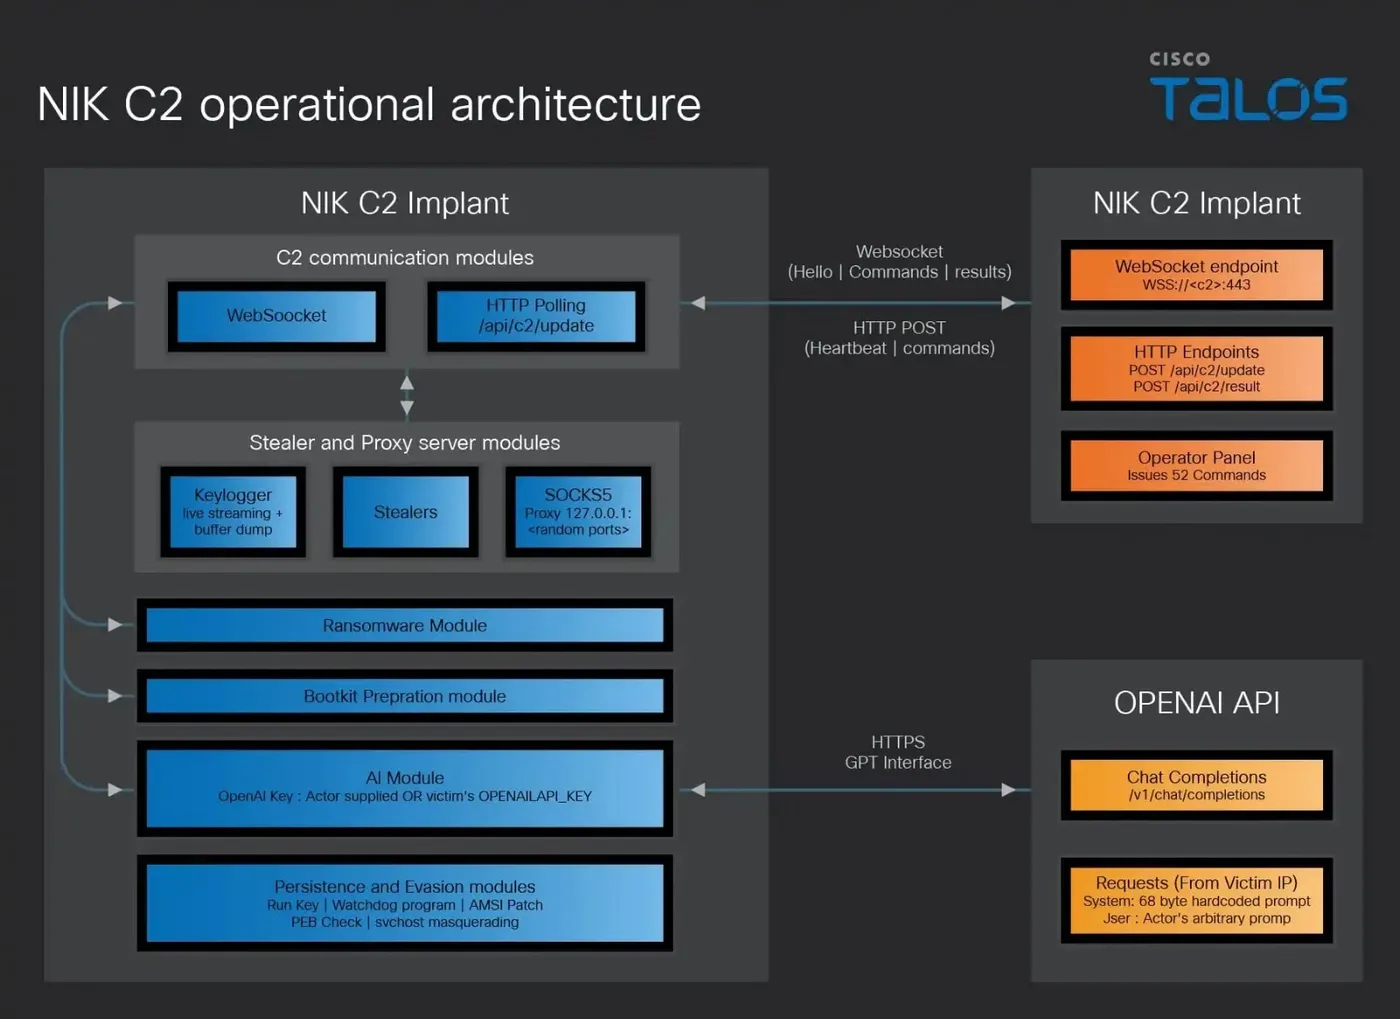
Theo báo cáo từ các nhà nghiên cứu bảo mật tại Cisco Talos vào ngày 29 tháng 10 năm 2026, NIK C2 không phải là một bản thử nghiệm (PoC) mà là một framework hoàn chỉnh đang được triển khai thực tế. Mã độc giao tiếp với máy chủ điều khiển (C2) thông qua giao thức WebSockets được bảo mật bằng TLS trên cổng 443, đồng thời duy trì một kênh dự phòng HTTP với tần suất kiểm tra 250ms để đảm bảo tính ổn định.
Khai thác OpenAI API làm công cụ tấn công
Điểm đáng chú ý nhất của NIK C2 là tính năng ai_generate. Kẻ tấn công có thể gửi các câu lệnh (prompt), API key và tên mô hình AI trực tiếp từ bảng điều khiển. Mã độc sẽ tự động xây dựng yêu cầu gửi đến endpoint Chat Completions của OpenAI từ máy nạn nhân. Nếu kẻ tấn công không cung cấp API key, mã độc sẽ tự động đọc biến môi trường OPENAI_API_KEY trên máy nạn nhân, khiến chi phí sử dụng API bị tính vào tài khoản của chính nạn nhân.
Khả năng đánh cắp dữ liệu và kiểm soát hệ thống
NIK C2 hỗ trợ hơn 52 lệnh khác nhau, tập trung vào việc thu thập thông tin nhạy cảm và kiểm soát toàn diện máy tính nạn nhân:
- Đánh cắp dữ liệu trình duyệt: Sao chép cơ sở dữ liệu từ Chrome, Edge, Brave, Opera và Firefox.
- Thu thập thông tin ví tiền điện tử: Nhắm mục tiêu vào các ví như Exodus, Electrum, Bitcoin Core và các tiện ích mở rộng như MetaMask, Coinbase Wallet.
- Kiểm soát từ xa: Sử dụng keylogger để ghi lại thao tác bàn phím và VNC ẩn để chiếm quyền điều khiển màn hình mà nạn nhân không hề hay biết.
- Né tránh phòng thủ: Mã độc tự đổi tên thành các tiến trình hệ thống như
svchost.exehoặccsrss.exe, đồng thời patch AMSI để vô hiệu hóa khả năng quét script của PowerShell.
Ngoài ra, mô-đun ransomware của NIK C2 hoạt động bằng cách sao lưu Master Boot Record (MBR) và hiển thị màn hình khóa thông qua tiện ích mshta.exe của Windows. Mặc dù không mã hóa tệp tin, nhưng nó tạo ra sự gián đoạn nghiêm trọng và duy trì sự hiện diện thông qua Registry Run key có tên 'SystemLock'.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP Address | 87.120.196[.]120 | Máy chủ C2 đang hoạt động |
| Domain | total-sitevv[.]lol | Tên miền trỏ về máy chủ C2 |
| TLS Serial | 7d16381a9de823943b5a0987dbd0f26edf22052b | Chứng chỉ máy chủ C2 |
| AES Key | 4887afc0a574e9419a9695ef083460f58e4ef9a1c40793523ce112251273bdf9 | Khóa mã hóa lưu lượng 32-byte |
| AES Seed | d791dd0ff3228ed29a8d7333d4567be829159c5632ea347780992006f91c5295 | Seed giải mã cứng trong mã nguồn |
⚠️ Cảnh báo quan trọng: Việc phát hiện các kết nối đến các endpoint của OpenAI từ các tiến trình lạ hoặc không xác định trên máy trạm cần được coi là dấu hiệu xâm nhập nghiêm trọng. Các quản trị viên hệ thống nên sử dụng bộ công cụ CAIRN do Talos phát hành để săn tìm các mẫu API key và các endpoint AI đáng ngờ trong môi trường mạng của mình.
Để phòng chống, các tổ chức cần triển khai các chính sách kiểm soát ứng dụng nghiêm ngặt, hạn chế quyền thực thi của các tiến trình không rõ nguồn gốc và giám sát chặt chẽ các thay đổi trong Registry liên quan đến tính năng khởi động cùng hệ thống. Việc giám sát lưu lượng mạng TLS cũng là một yếu tố then chốt để phát hiện các kết nối C2 bất thường.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan