Kẻ tấn công kết hợp PHP2Shell và lỗ hổng Linux Kernel để chiếm quyền Root trên 25 máy chủ
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công tinh vi sử dụng chuỗi lỗ hổng PHP2Shell và Fragnesia (CVE-2026-46300) để chiếm quyền kiểm soát máy chủ firewall.

- Chiến dịch tấn công: Kẻ tấn công đã khai thác thành công 25 máy chủ firewall tại nhiều quốc gia, bao gồm cả các hệ thống thuộc tổ chức chính phủ Hoa Kỳ.
- Chuỗi khai thác: Sử dụng kết hợp các lỗ hổng PHP2Shell (CVE-2026-109618, CVE-2026-109619) và lỗ hổng leo thang đặc quyền Linux Kernel mang tên Fragnesia (CVE-2026-46300).
- Mục tiêu: Chiếm quyền root, thiết lập reverse SSH tunnel và thâm nhập vào hạ tầng Active Directory nội bộ.
- Dấu vết kỹ thuật: Phát hiện các công cụ hỗ trợ AI như Claude Code và aiscan trong môi trường bị xâm nhập.
Các nhà nghiên cứu bảo mật vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng nhắm vào các thiết bị firewall trên toàn cầu. Kẻ tấn công đã thực hiện chuỗi khai thác phức tạp, kết hợp giữa các lỗ hổng ứng dụng web và lỗi leo thang đặc quyền tại tầng nhân hệ điều hành để giành quyền kiểm soát tối cao (root) trên 25 máy chủ tại Hoa Kỳ, Nhật Bản, Đài Loan và Hàn Quốc.
Phân tích chuỗi khai thác PHP2Shell và Fragnesia
Trọng tâm của chiến dịch này là việc sử dụng tùy chỉnh các lỗ hổng PHP2Shell, được định danh là CVE-2026-109618 và CVE-2026-109619. Kẻ tấn công đã nhắm mục tiêu vào tính năng session.upload_progress trong máy chủ quản trị appweb của firewall. Bằng cách thao túng bộ nhớ, kẻ tấn công đã thực hiện thành công việc rò rỉ địa chỉ bộ nhớ và thực thi lệnh dưới quyền người dùng nobody.
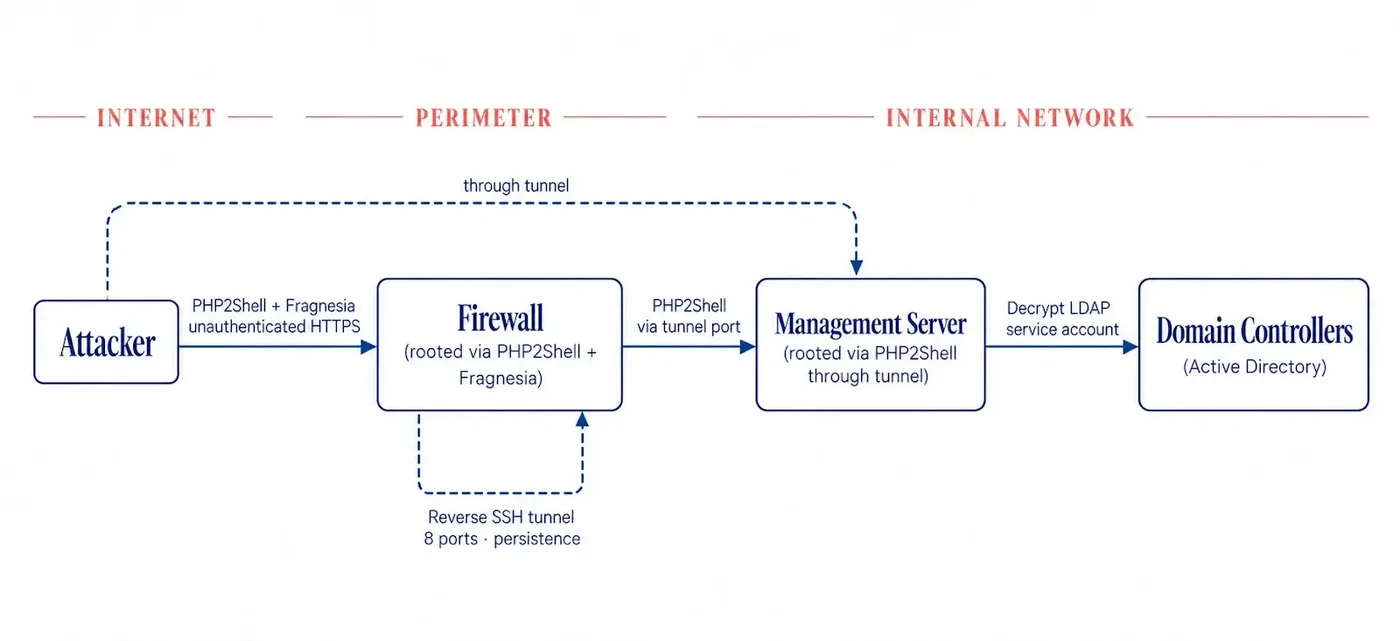
Sau khi giành được quyền truy cập ban đầu, kẻ tấn công tiếp tục kích hoạt lỗ hổng CVE-2026-46300 (Fragnesia) để leo thang đặc quyền lên root. Quá trình này cho phép thay đổi dữ liệu xác thực cục bộ, giúp kẻ tấn công chiếm quyền điều khiển toàn bộ hệ thống mà không cần mật khẩu. Toàn bộ chuỗi tấn công này được thực hiện trong vòng chưa đầy 15 phút.
| Mã CVE | Tên lỗ hổng | Tác động kỹ thuật |
|---|---|---|
| CVE-2026-109618 | PHP2Shell (Phần 1) | Rò rỉ bộ nhớ và thực thi lệnh |
| CVE-2026-109619 | PHP2Shell (Phần 2) | Thao túng cấu trúc bộ nhớ |
| CVE-2026-46300 | Fragnesia | Leo thang đặc quyền Linux Kernel |
Thâm nhập hạ tầng Active Directory và dấu vết AI
Sau khi chiếm quyền root, kẻ tấn công đã thiết lập các đường hầm reverse SSH tunnel để duy trì kết nối bền vững, ngay cả sau khi hệ thống khởi động lại. Tại các môi trường chính phủ, kẻ tấn công đã tiến hành giải mã mật khẩu tài khoản dịch vụ LDAP, liệt kê người dùng và nhóm trong Active Directory. Các nỗ lực tấn công bao gồm password spraying và đánh cắp khóa ký SAML đã được ghi nhận.
Một điểm đáng chú ý trong báo cáo là việc phát hiện các công cụ như Claude Code và aiscan được cấu hình với DeepSeek và Kimi trên các hệ thống bị xâm nhập. Mặc dù các dấu hiệu về ngôn ngữ Trung Quốc và múi giờ UTC+8 gợi ý về nguồn gốc của tác nhân, các nhà nghiên cứu nhấn mạnh rằng chưa có bằng chứng trực tiếp khẳng định AI được sử dụng để tự động hóa hoàn toàn quá trình khai thác.
Khuyến nghị phòng thủ và khắc phục
Để đối phó với các mối đe dọa này, các quản trị viên hệ thống cần thực hiện ngay các bước hardening sau:
- Cập nhật bản vá: Triển khai ngay các bản vá bảo mật mới nhất từ nhà cung cấp firewall để vô hiệu hóa các lỗ hổng CVE-2026-109618, CVE-2026-109619 và CVE-2026-46300.
- Kiểm tra truy cập: Rà soát các kết nối SSH tunnel bất thường và các tài khoản dịch vụ LDAP có dấu hiệu bị truy cập trái phép.
- Giám sát Active Directory: Theo dõi các hành vi bất thường liên quan đến SAML signing keys và các tài khoản mới được tạo trong hệ thống.
- Hardening cấu hình: Hạn chế quyền truy cập vào giao diện quản trị firewall từ internet công cộng, ưu tiên sử dụng VPN hoặc các giải pháp Zero Trust.
Việc vá lỗi chỉ là bước đầu tiên trong quá trình ứng cứu sự cố. Các tổ chức cần thực hiện kiểm tra toàn diện để đảm bảo rằng không có webshell, tài khoản backdoor hoặc các đường hầm SSH vẫn còn tồn tại trong mạng lưới sau khi lỗ hổng đã được xử lý. Tham khảo thêm thông tin chi tiết về các lỗ hổng tại National Vulnerability Database (NVD) để cập nhật các chỉ số CVSS mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan